
サイバー保険の加入で「AIのルール」が安心材料に|LITA様の事例と、保険会社が見ているセキュリティ対策


「サイバーセキュリティ保険に入ろうと思ったら、断られることが多かった」
AI利用ガイドラインの策定をご依頼いただいた、PR会社の株式会社LITA様が、事例紹介動画のなかで話してくださった経験です。
そのなかでLITA様は、社内のAI利用ガイドラインを整えていたことが安心材料になり、保険にスムーズに加入できたと振り返っています。
本記事では、LITA様の経験を出発点に、保険会社が加入時にどのようなセキュリティ対策を見ているのか、そしてAIの利用ルールが会社の信用にどう関わってくるのかを、公表されている情報をもとに整理します。
この記事の結論
- 大手損保のサイバー保険には、加入時にセキュリティ対策の状況を申告し、その内容を保険料に反映する仕組みがあります。
- AI利用ガイドラインの有無を確認項目として明記している保険会社の公式情報は、私たちが確認した範囲では見当たりませんでした。一方で、IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織編3位に初めて選ばれています。
- AIのルールは事故を防ぐ「予防」、保険は万一に備える「備え」です。両方を整え、取引先や保険会社に「どう管理しているか」を説明できる状態にしておくことが大切です。
※本記事は、AI利用ガイドラインの策定支援を行う株式会社UPFが作成しています。保険会社の情報は、2026年10月時点で各社の公式サイトで確認した内容です。保険の補償内容や引受の判断は、保険会社・商品・契約内容によって異なります。
目次
LITA様が経験したこと:「AIの事故もあるので、今は受け付けていません」
LITA様は、テレビ・新聞・Webメディアなどへの露出を通じて、企業の認知拡大やブランディングを支援するPR会社です。
AIを活用した自社のPRツールの開発にあわせて、社内のAI利用ガイドラインを整え、同じ時期に、初めてのサイバーセキュリティ保険への加入を検討されました。
「入ろうと思ったら、『いやいや、今の世の中、AIでこういう事故も起きていて、サイバーセキュリティ保険はもう今受け付けていません』というふうに言われることが多くて。……そんな中で、私たちがガイドラインをしっかり作っているというのが安心で、やっと隙間で受け入れてもらえました」
― 株式会社LITA 代表取締役 笹木郁乃様
笹木様はさらに、PR会社としてさまざまな企業の大切な情報を扱っているからこそ、「こういうガイドラインをやっていますよ」と、社会的にもクライアント向けにも言えることが安心材料になると話しています。
なお、これはLITA様が実際に経験されたことです。
保険の引受の判断は、保険会社や商品、加入する企業の状況によって異なります。
AI利用ガイドラインがあれば必ず保険に加入できる、ということではありません。
動画とインタビュー全文は、LITA様の導入事例でご覧いただけます。
保険会社は、加入時にセキュリティ対策の状況を見ている
大手損保のサイバー保険では、加入時に企業のセキュリティ対策の状況を確認し、保険料に反映する仕組みが公表されています。
- 損害保険ジャパン「サイバー保険」:商品ページで「保険料最大60%割引(セキュリティ対策状況に応じます)」と案内しています。2026年2月の改定では、独自の「セキュリティ対策確認シート」で多要素認証の導入やバックアップ体制などを申告し、評価結果に応じた保険料を適用する仕組みが紹介されています。
- 三井住友海上「サイバープロテクター」:専用の割引確認シート(全25項目)に回答することで、保険料が最大60%割引になると案内しています。
いずれも「最大」の割引率で、商品や申告の内容によって変わります。
公表されている確認項目は、多要素認証やバックアップなどの基本的な対策が中心で、AI利用ガイドラインの有無を明記した例は、私たちが確認した範囲では見当たりませんでした。
それでも、保険会社が「その会社がどのように情報を守っているか」を見ていることは確かです。
AIを業務で使う会社にとって、AIの利用ルールは、その説明の一部になりえます。
「AIの利用をめぐるリスク」への注目は高まっている
IPA(情報処理推進機構)が毎年公表している「情報セキュリティ10大脅威」の2026年版では、組織編の3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。
IPAは、AIへの理解不足による意図しない情報漏えいや、出力を検証しないまま信じ込んでしまうこと、AIを悪用した攻撃の高度化などを例に挙げています。
海外では、AIエージェントの普及を受けて、保険会社が約款の文言を見直したり、新しい補償を開発したりする動きも報じられています(2026年8月、ロイター)。
保険の世界でも、AIのリスクをどう扱うかは、まさに整理が進んでいる途中の論点だといえます。
一方、日本損害保険協会が2025年12月に公表した中小企業の実態調査では、勤務先がサイバー保険に加入していると答えた人は8.8%にとどまっています。
AIの利用が広がるなかで、ルールと保険の両面から備えている企業は、まだ多くないのが現状です。
ルールは「予防」、保険は「備え」——役割の違い
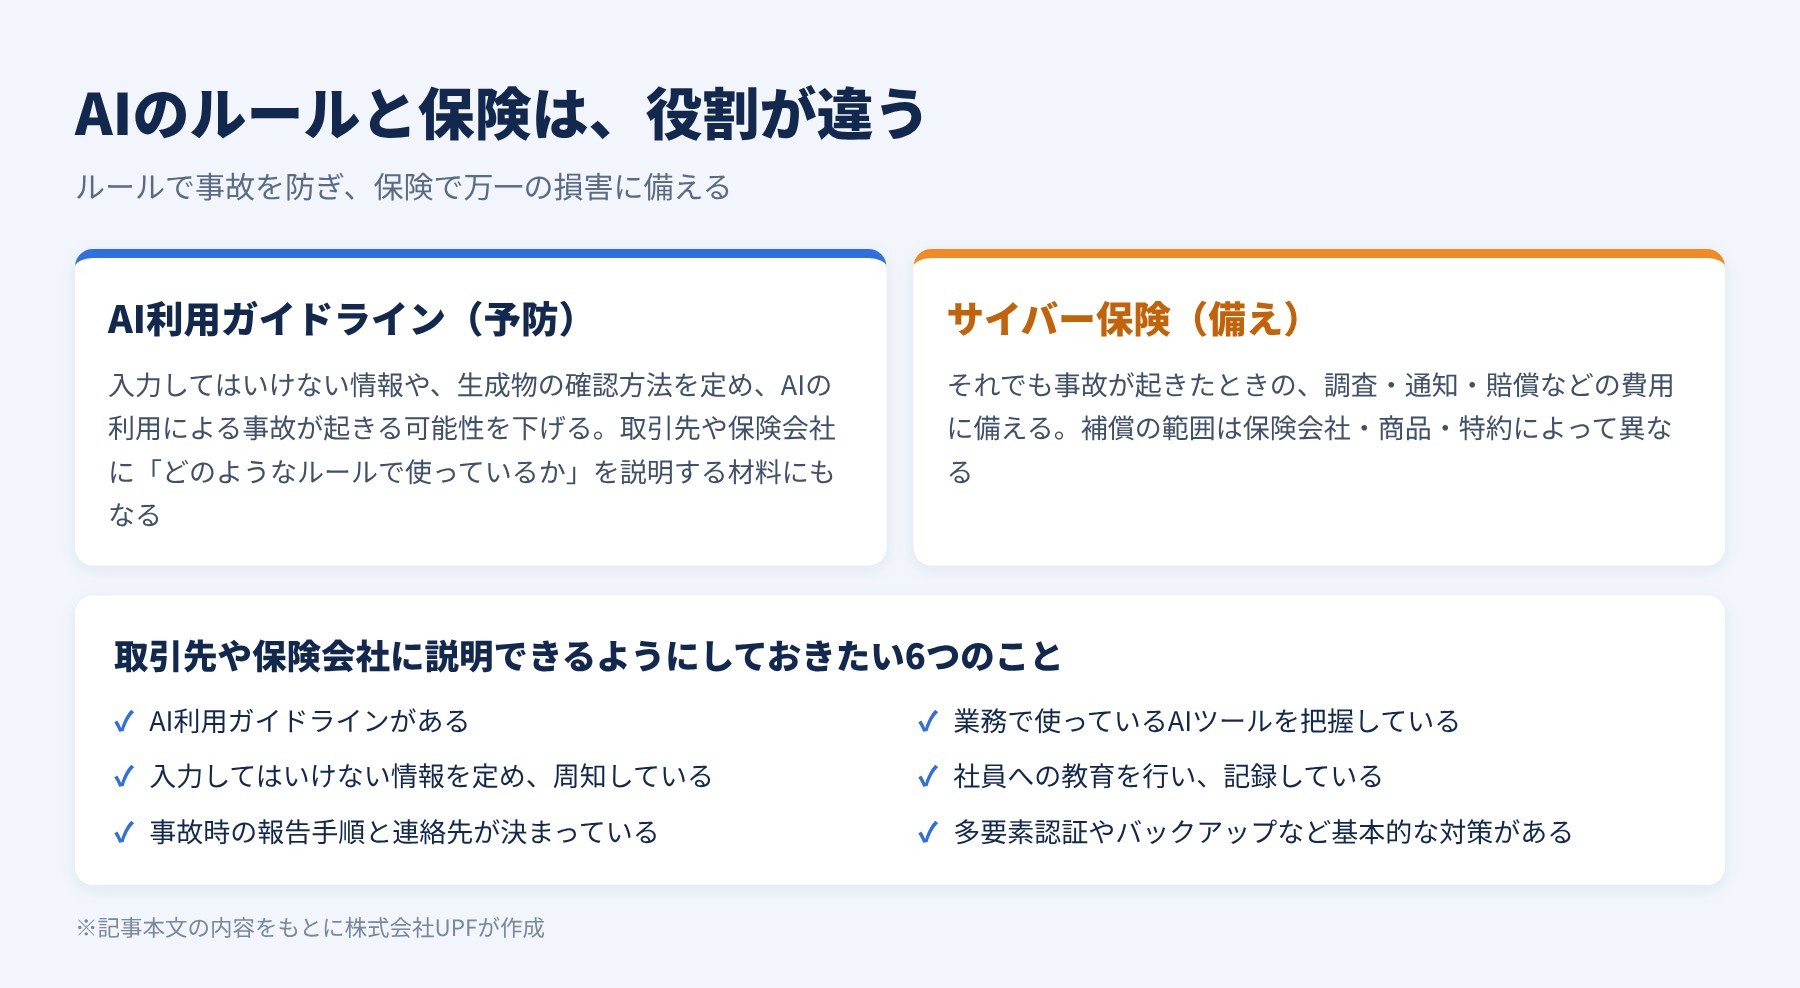
AI利用ガイドラインとサイバー保険は、どちらか一方があればよいというものではありません。
ガイドラインは、入力してはいけない情報や生成物の確認方法を定めて、事故が起きる可能性を下げる「予防」です。
保険は、それでも事故が起きたときの調査・通知・賠償などの費用に備える「備え」です。
そして、ルールを整えていることは、取引先や保険会社に「自社がどのように情報を守っているか」を説明する材料にもなります。
笹木様が話されていたように、AIのガイドラインを整えているかどうかは、今後、取引の場面で見られるポイントになっていくと私たちも考えています。
取引先や保険会社に説明できるようにしておきたい6つのこと
- AI利用ガイドラインがある:社員がAIを使うときのルールが、文書として定められている。
- 業務で使っているAIツールを把握している:どのツールを、どの部署が、どのような目的で使っているかを把握している。
- 入力してはいけない情報を定め、周知している:個人情報や顧客の機密情報の扱いが、社員に伝わっている。
- 社員への教育を行い、記録している:説明会や研修を実施し、いつ誰に行ったかを残している。
- 事故時の報告手順と連絡先が決まっている:誤って入力したときなどに、誰にどう報告するかが明確になっている。
- 基本的なセキュリティ対策ができている:多要素認証やバックアップなど、保険会社の確認項目にも挙がる対策を講じている。
Pマーク(プライバシーマーク)やISMSを取得・運用している企業であれば、教育の記録や事故時の報告手順などの土台はすでにあるはずです。
AI利用ガイドラインを、既存の情報セキュリティ規程・個人情報保護規程と整合する形で加えることで、説明の一貫性も保ちやすくなります。
よくあるご質問
Q. AI利用ガイドラインがあれば、サイバー保険に加入しやすくなりますか?
LITA様は、ガイドラインを整えていたことが安心材料になり、保険に加入できたと話しています。ただし、引受の判断は保険会社・商品・企業の状況によって異なり、ガイドラインの有無を確認項目として明記している保険会社の公式情報は、私たちが確認した範囲では見当たりませんでした。加入を検討する際は、保険会社や代理店に確認項目をご確認ください。
Q. 保険会社は、加入時にどのような点を確認していますか?
大手損保では、セキュリティ対策の状況を申告するシートなどを用意し、その内容を保険料に反映する仕組みを設けています。公表されている項目は、多要素認証やバックアップなどの基本的な対策が中心です。
Q. AI利用ガイドラインの策定には、どのくらいの期間がかかりますか?
UPFのスタンダードプランは、最短2週間で納品しています。LITA様の場合も、残り2〜3週間というスケジュールに合わせて納品しました。
まとめ:AIのルールは、会社の信用を説明する材料になる
保険会社は、加入時に企業のセキュリティ対策の状況を見ています。
AIの利用をめぐるリスクへの注目が高まるなかで、社員がAIをどのようなルールのもとで使っているのかを説明できることは、保険の場面に限らず、取引先との関係においても会社の信用を支える材料になります。
ルールで事故を防ぎ、保険で万一に備える。
その両方を整えておくことが、AI時代の情報管理の基本です。
AI利用ガイドラインの策定は、UPFにご相談ください
ガイドライン本文+社内周知用の説明資料のスタンダードプランは15万円〜(税別)・最短2週間で納品。全国対応で、都内のお客様は訪問での打ち合わせにも追加費用なしで対応します。Pマーク・ISMSを取得している企業様には、既存の規程と整合する形で設計します。
▶ AI利用ガイドライン策定支援の詳細・無料相談のご予約はこちら
お電話でのお問い合わせ:03-6661-0846(平日9:00〜18:00)
関連記事:
- 《事例紹介動画》マスメディアを活用したPR代行の株式会社LITA様(AI利用ガイドライン策定)
- AI利用ガイドラインには何を書く?入れるべき項目と分量の考え方、作った後の社内展開・見直しまで
- AI利用ガイドラインは自社で作る?テンプレート?専門家に依頼?3つの作り方を比較
- サイバー保険・個人情報漏えい保険はどんなときに使える?補償される費用と対象外のケース
参考・確認元(いずれも2026年10月確認):
損害保険ジャパン株式会社「サイバー保険」「サイバー保険の改定について」
三井住友海上火災保険株式会社「サイバープロテクター」
独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」
一般社団法人日本損害保険協会「中小企業におけるリスク意識・対策実態調査2025」
Claims Journal(Reuters配信)「AIエージェントをめぐる保険会社の動き」(2026年8月28日)
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
《事例紹介動画のお知らせ》マスメディアを活用したPR代行の株式会社LITA様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社LITA様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF: […]

AI利用ガイドラインは自社で作る?テンプレート?専門家に依頼?3つの作り方を費用・期間・注意点で比較【2026年】
「社内でもAIを使い始めたので、利用ルールを決めておきたい」 この1年で、こうしたご相談を本当に多くいただくようになりました。 総務省の「令和8年版 情報通信白書」によると、生成A […]

AI利用ガイドラインとAIMS(ISO/IEC 42001)はまったく別のもの|目的・中身・費用・期間の違いと、自社に必要なのはどちらか
「AIのルールを整えたいのですが、AIMSを取ったほうがいいのでしょうか」 AI利用ガイドラインのご相談のなかで、こうしたご質問をいただくことがあります。 どちらも「AI」と「ルー […]

【2026年10月】名古屋・大阪・福岡でAI社内ガイドライン策定を頼める会社比較|地域別の依頼先と料金・支援内容
「生成AIの社内ルールを整えたいが、名古屋(大阪・福岡)で頼める会社はどこか」 東京以外の企業様からも、こうしたご相談をいただくことが増えてきました。 本記事では、名古屋・大阪・福 […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
