
AI利用ガイドラインには何を書く?入れるべき項目と分量の考え方、作った後の社内展開・見直しまで


「どういう内容で、どれぐらいのボリュームで作るのが正解なのか、まったくイメージが湧かなかった」
AI利用ガイドラインの策定をご依頼いただいた、PR会社の株式会社LITA様の言葉です。
同じ悩みを抱える企業は少なくありません。
IPA(情報処理推進機構)の「DX動向2026」では、AIを導入・検討している企業の39.7%が、「適切な利用を管理するためのルールや基準の作成が難しい」と答えています。
本記事では、AI利用ガイドラインに入れておきたい主な項目と、分量を決めるときの考え方を整理します。
あわせて、意外と見落とされがちな「作った後」の社内展開や見直しについても、LITA様の事例を交えてお伝えします。
この記事の結論
- AI利用ガイドラインには、目的と適用範囲、使ってよいツール、入力してはいけない情報、生成物の確認、権利への配慮、禁止する使い方、責任者と相談窓口、事故時の報告、教育・周知、見直しの10項目を押さえておくと安心です。
- 分量は、社員のAIの使い方と、扱う情報の重さで決まります。分厚さそのものに意味はなく、社員が読んで守れることが大切です。
- 作った後は、周知・質問対応・見直しの仕組みまで決めておくことで、ルールが現場に定着します。
※本記事は、AI利用ガイドラインの策定支援を行う株式会社UPFが作成しています。公的資料の内容は、2026年10月時点で確認したものです。
目次
AI利用ガイドラインに入れる主な10項目
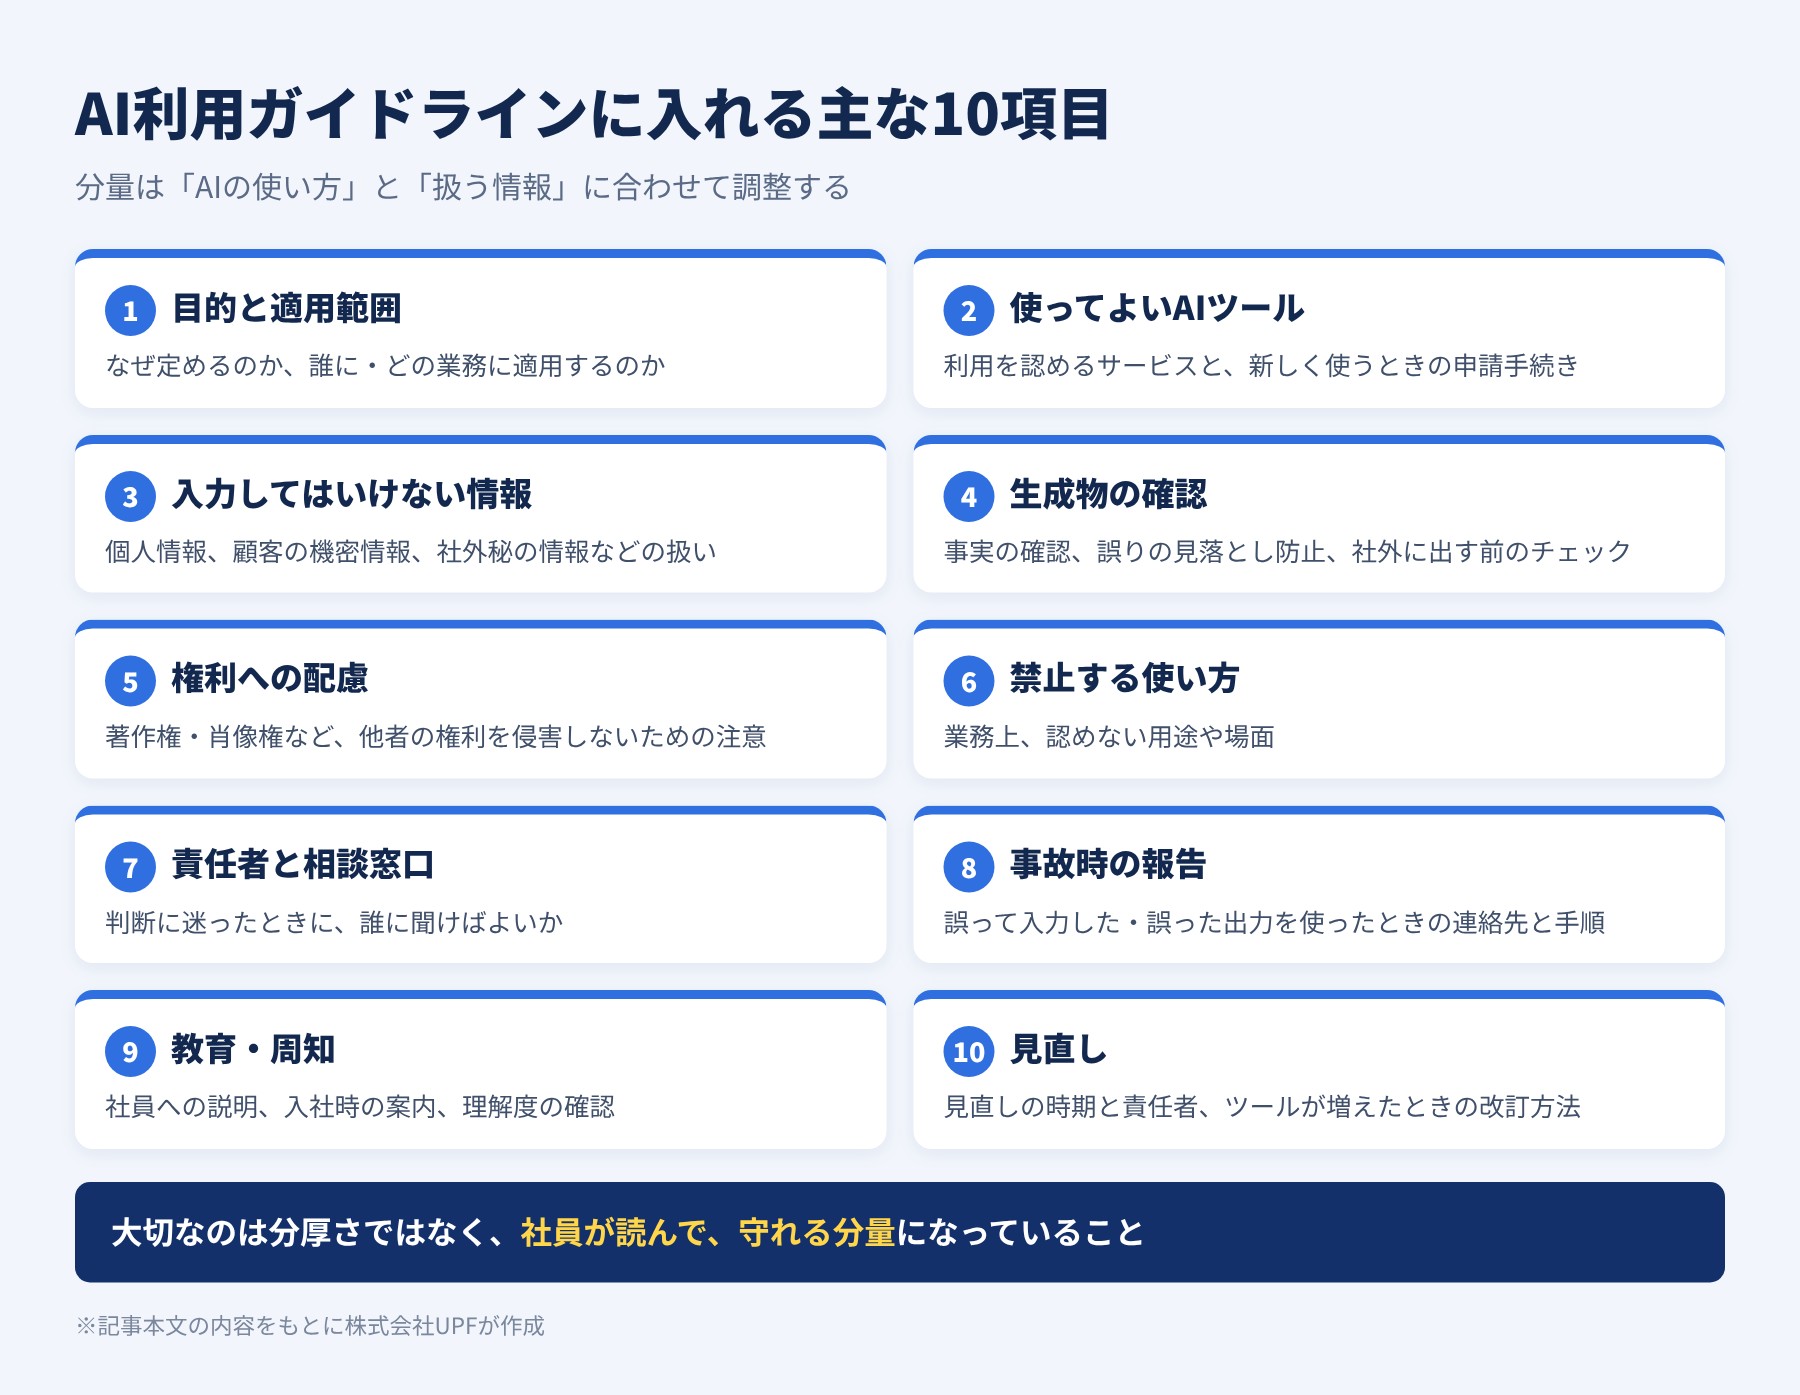
| 項目 | 決めておくこと |
|---|---|
| 1. 目的と適用範囲 | なぜルールを定めるのか。社員・役員・業務委託先など、誰に、どの業務に適用するのか |
| 2. 使ってよいAIツール | 業務での利用を認めるサービスと、新しいツールを使いたいときの申請・承認の手続き |
| 3. 入力してはいけない情報 | 個人情報、顧客から預かった機密情報、社外秘の情報などを入力してよいか、どの条件なら認めるか |
| 4. 生成物の確認 | 事実の確認、誤りの見落とし防止、社外に出す前に誰が確認するか |
| 5. 権利への配慮 | 著作権など、他者の権利を侵害しないための注意点 |
| 6. 禁止する使い方 | 業務上、認めない用途や場面 |
| 7. 責任者と相談窓口 | ルールの責任者と、判断に迷ったときの相談先 |
| 8. 事故時の報告 | 誤って入力してしまった、誤った出力を使ってしまったときの連絡先と手順 |
| 9. 教育・周知 | 社員への説明の方法、入社時の案内、理解度の確認 |
| 10. 見直し | 見直しの時期と担当者、ツールが増えたときの改訂方法 |
なかでも重要なのが、3の「入力してはいけない情報」です。
個人情報保護委員会は2023年6月、生成AIサービスに個人情報を含むプロンプトを入力する場合は、利用目的の範囲内かを十分に確認するよう注意喚起しています。
「何を入れてはいけないか」が社員に伝わっていなければ、ほかの項目がどれだけ整っていても事故は防げません。
また、7・8・10の「相談窓口」「事故時の報告」「見直し」は、作成時に後回しにされやすい項目です。
ルールは、現場で迷ったときに頼れる先があってこそ機能します。
分量は「AIの使い方」と「扱う情報」で決まる
「どれぐらいの分量で作ればよいのか」というご質問を、本当によくいただきます。
結論から言うと、分厚さそのものに正解はありません。
社員のAIの使い方と、扱う情報の重さによって、必要な深さが変わります。
- 社員が汎用の生成AIを、文章作成や調べものに使う会社:10項目を押さえたうえで、それぞれを簡潔にまとめる形で十分なことが多くあります。
- 顧客の機密情報や個人情報を多く扱う会社:入力してよい情報の線引き、生成物の確認手順、事故時の報告を、業務の具体例とあわせて詳しく定めておく必要があります。
- 自社でAIツールを開発・導入し、社内に展開する会社:ツールごとの利用ルールや、AIの出力を顧客向けの成果物に使う場合の確認方法なども加えます。
書きすぎたルールは読まれず、足りないルールは肝心な場面で判断に迷わせます。
自社の実態を踏まえ、社員が読んで、守れる分量に整えることが何より大切です。
作った後に困りやすい3つのこと:社内展開・質問対応・見直し
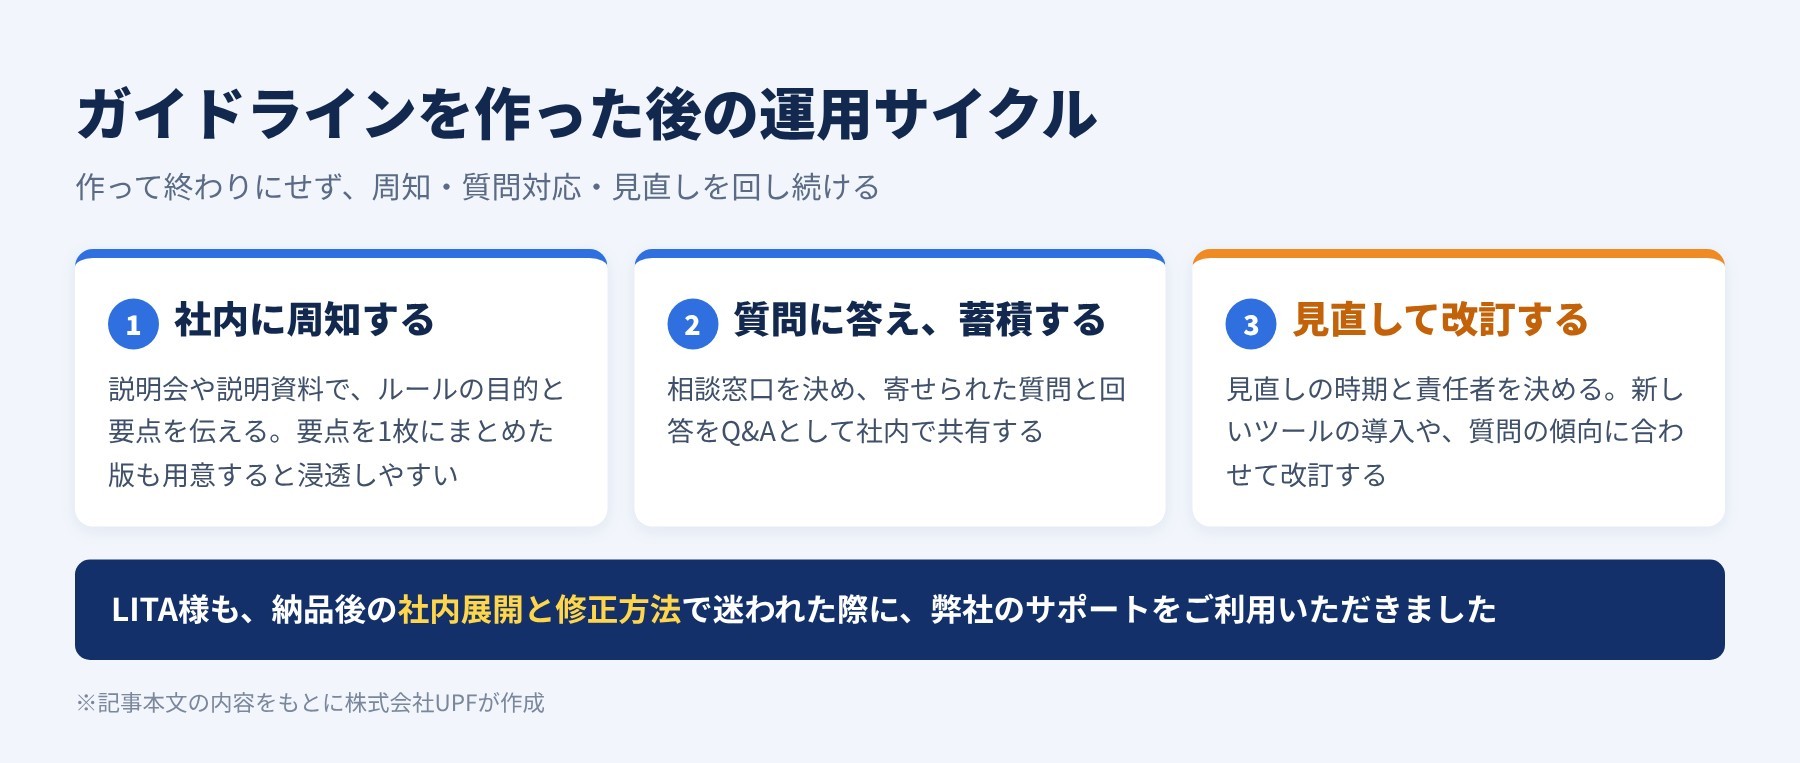
ガイドラインは、完成した瞬間から運用が始まります。
ところが、作成の段階では「作った後」まで考えが及ばず、納品後に戸惑うケースが少なくありません。
特に困りやすいのは、次の3つです。
- どう社内に展開するか:全社員にどう説明するか、どこに掲示するか、入社した社員にどう案内するか。本文とは別に、要点を短くまとめた資料があると浸透しやすくなります。
- 社員からの質問にどう答えるか:「このツールは使ってよいか」「この情報は入力してよいか」といった質問は、運用を始めると必ず出てきます。相談窓口を決め、質問と回答を社内で共有しておくと、同じ迷いを繰り返さずに済みます。
- どう修正するか:新しいツールの導入や、質問の傾向から、ルールを直したくなる場面が出てきます。見直しの時期と責任者、改訂の手順を決めておくことが大切です。
経済産業省・総務省の「AI事業者ガイドライン」でも、別添のチェックリスト・ワークシートを自社の事業に合わせて使い、実施の責任者と見直しの時期を決めておくことが示されています。
ルールは「作ること」より「回し続けること」のほうが難しい——私たちが多くの企業様の認証運用を支援してきたなかで、強く感じていることでもあります。
事例:短い納期で「ちょうどよい分量」に仕上げたLITA様
テレビ・新聞・Webメディアなどへの露出を通じて企業のPRを支援する株式会社LITA様は、AIを活用した自社のPRツールの完成に合わせて、社内のAI利用ガイドラインを整えることを決められました。
残された期間は2〜3週間。
完成イメージも、盛り込むべきポイントも分からないという状態からのスタートでした。
弊社では、事業の内容や扱う情報、AIの使い方を伺ったうえで、「御社の状況ならこれぐらいの分量で、こういう項目があれば十分」とご提案し、期日に合わせて納品しました。
納品後、社内展開の方法や、社員からの質問を受けた際の修正方法についてご相談をいただいた際も、引き続きサポートしています。
「納品いただいた後もずっと伴走して、こうやってサポートしていただけるんだな、というのは、すごく感動しましたね」
― 株式会社LITA 代表取締役 笹木郁乃様
動画とインタビュー全文は、LITA様の導入事例でご覧いただけます。
よくあるご質問
Q. AI利用ガイドラインには、最低限どんな項目が必要ですか?
目的と適用範囲、使ってよいAIツール、入力してはいけない情報、生成物の確認、権利への配慮、禁止する使い方、責任者と相談窓口、事故時の報告、教育・周知、見直しの10項目を押さえておくと安心です。特に「入力してはいけない情報」は、具体的に定めておくことが重要です。
Q. ガイドラインは、どのくらいの分量が適切ですか?
分量に決まった正解はありません。社員のAIの使い方と、扱う情報の重さによって必要な深さが変わります。社員が読んで守れる分量に整えることが大切です。
Q. 作った後の見直しは、どのくらいの頻度で行えばよいですか?
定期的な見直しの時期をあらかじめ決めておくとともに、新しいAIツールを導入したときや、社員からの質問が増えたときにも見直すことをおすすめします。
Q. 納品後に社員から質問が来た場合も、相談できますか?
はい。UPFでは、納品後の社内展開や修正についてのご相談にも対応しています。
まとめ:分厚さではなく「守られるかどうか」で考える
AI利用ガイドラインは、10項目を押さえたうえで、自社のAIの使い方と扱う情報に合わせて深さを調整するのが基本です。
そして、完成した後の周知・質問対応・見直しまで決めておくことで、初めて現場で機能するルールになります。
「何を書けばよいか分からない」「どれぐらいの分量が適切か判断できない」という段階でも、お気軽にご相談ください。
AI利用ガイドラインの策定は、UPFにご相談ください
ガイドライン本文+社内周知用の説明資料のスタンダードプランは15万円〜(税別)・最短2週間で納品。全国対応で、都内のお客様は訪問での打ち合わせにも追加費用なしで対応します。納品後の社内展開や見直しのご相談にも対応しています。
▶ AI利用ガイドライン策定支援の詳細・無料相談のご予約はこちら
お電話でのお問い合わせ:03-6661-0846(平日9:00〜18:00)
関連記事:
- 《事例紹介動画》マスメディアを活用したPR代行の株式会社LITA様(AI利用ガイドライン策定)
- AI利用ガイドラインは自社で作る?テンプレート?専門家に依頼?3つの作り方を比較
- AIツール利用中の情報漏洩、他人事ではない!今すぐガイドラインを整備すべき理由
参考・確認元(いずれも2026年10月確認):
独立行政法人情報処理推進機構(IPA)「DX動向2026」
個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」
経済産業省「AI事業者ガイドライン」
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
《事例紹介動画のお知らせ》マスメディアを活用したPR代行の株式会社LITA様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社LITA様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF: […]

AI利用ガイドラインは自社で作る?テンプレート?専門家に依頼?3つの作り方を費用・期間・注意点で比較【2026年】
「社内でもAIを使い始めたので、利用ルールを決めておきたい」 この1年で、こうしたご相談を本当に多くいただくようになりました。 総務省の「令和8年版 情報通信白書」によると、生成A […]

AI利用ガイドラインとAIMS(ISO/IEC 42001)はまったく別のもの|目的・中身・費用・期間の違いと、自社に必要なのはどちらか
「AIのルールを整えたいのですが、AIMSを取ったほうがいいのでしょうか」 AI利用ガイドラインのご相談のなかで、こうしたご質問をいただくことがあります。 どちらも「AI」と「ルー […]

【2026年10月】名古屋・大阪・福岡でAI社内ガイドライン策定を頼める会社比較|地域別の依頼先と料金・支援内容
「生成AIの社内ルールを整えたいが、名古屋(大阪・福岡)で頼める会社はどこか」 東京以外の企業様からも、こうしたご相談をいただくことが増えてきました。 本記事では、名古屋・大阪・福 […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
