
サイバー保険・個人情報漏えい保険はどんなときに使える?大手企業の漏えい事案から考える、補償される費用と対象外のケース


ランサムウェアによる出荷停止、委託先のアカウントを悪用された侵入、ソフトウェアの脆弱性を突いた不正アクセス——。
この1年ほどのあいだにも、大手企業による個人情報の漏えい(またはそのおそれ)の公表が相次ぎました。
こうした報道をきっかけに、「サイバー保険に入っておくべきか」「入っている保険で、実際にどこまで補償されるのか」というご相談をいただくことが増えています。
日本損害保険協会の調査(2025年12月公表)では、勤務先がサイバー保険に加入していると答えた中小企業の経営者・従業員は8.8%でした。
本記事では、最近の事案を手がかりに、サイバー保険・個人情報漏えい保険がどのような費用を補償し、どのような場合は対象外になりやすいのかを、大手損保の公式資料をもとに整理します。
この記事の結論
- サイバー保険の補償は、大きく①損害賠償責任、②事故対応費用(調査・復旧・通知・見舞金など)、③利益損害(多くはオプション)の3つに分かれます。
- 故意によるもの、戦争・テロなど、罰金・課徴金、身代金などの金銭の要求は、各社の資料で対象外とされている例があります。
- 「漏えいのおそれ」の段階で使えるかどうかは、通報の経路などの条件によって変わります。
- 保険は「最後の備え」です。事故を防ぎ、起きたときに正しく動ける体制を整えておくことが、保険を生かす前提にもなります。
※本記事は、プライバシーマーク・ISMSの取得・運用支援を行う株式会社UPFが作成しています。保険会社の情報は、各社の公式サイト・パンフレットで確認した内容です(2026年10月時点)。実際の補償内容は、保険会社・商品・プラン・特約・約款によって異なりますので、必ず保険会社や代理店にご確認ください。
目次
最近の大手企業の漏えい事案から見えること
2025年から2026年にかけて公表された、主な事案を整理します(件数や表現は、各社の公表内容に合わせています)。
| 企業(公表時期) | 原因(各社の説明) | 主な影響(各社の公表) |
|---|---|---|
| アサヒグループホールディングス (2025年11月ほか) | ランサムウェアによる攻撃。グループ内拠点のネットワーク機器を経由して、データセンターのネットワークに侵入 | 受注・出荷のシステムが停止し、手作業で対応。漏えいが発生またはそのおそれがある個人情報として、お客様相談室への問い合わせ者152.5万件などを公表 |
| アスクル (2025年10月〜) | ランサムウェアによる攻撃。多要素認証を適用していなかった業務委託先に付与していた管理者アカウントのID・パスワードが不正に使われた | 受注・出荷を停止。事業所向けサービスのお客様情報約59万件などの流出を公表(2025年12月) |
| KDDI (2026年6〜7月) | ISP事業者向けのメールシステムで使っていた第三者製ソフトウェアの脆弱性を悪用された | メールアドレス約1,223万名分、パスワード約762万名分について、漏えいした事実を確認したと公表 |
| リクルート (2026年3月) | 元従業員が社内資料を持ち出し、社外の人物に渡していた可能性 | 従業員約19,000名分などの情報。二次被害は確認されていないとしている |
| マイナビ (2025年10月) | 社給端末管理システムのアクセス権限の誤設定 | 社員の情報14,762件について漏洩の可能性。第三者による不正アクセスの形跡は確認されていないとしている |
これらの事案から分かるのは、原因が外部からの攻撃だけではないということです。
委託先のアカウント管理、ソフトウェアの脆弱性、元従業員による持ち出し、設定のミスなど、入り口はさまざまです。
また、影響は「情報が漏れた」ことにとどまりません。
原因の調査、システムの復旧、お客様への通知や問い合わせ対応、そしてランサムウェアの事案のように事業そのものが止まることによる損失も発生します。
なお、これらの企業が保険を利用したかどうかは公表されていません。
ここからは、こうした事故で一般にどのような費用が発生し、保険がどのように関わりうるのかを整理します。
サイバー保険で補償される主な費用
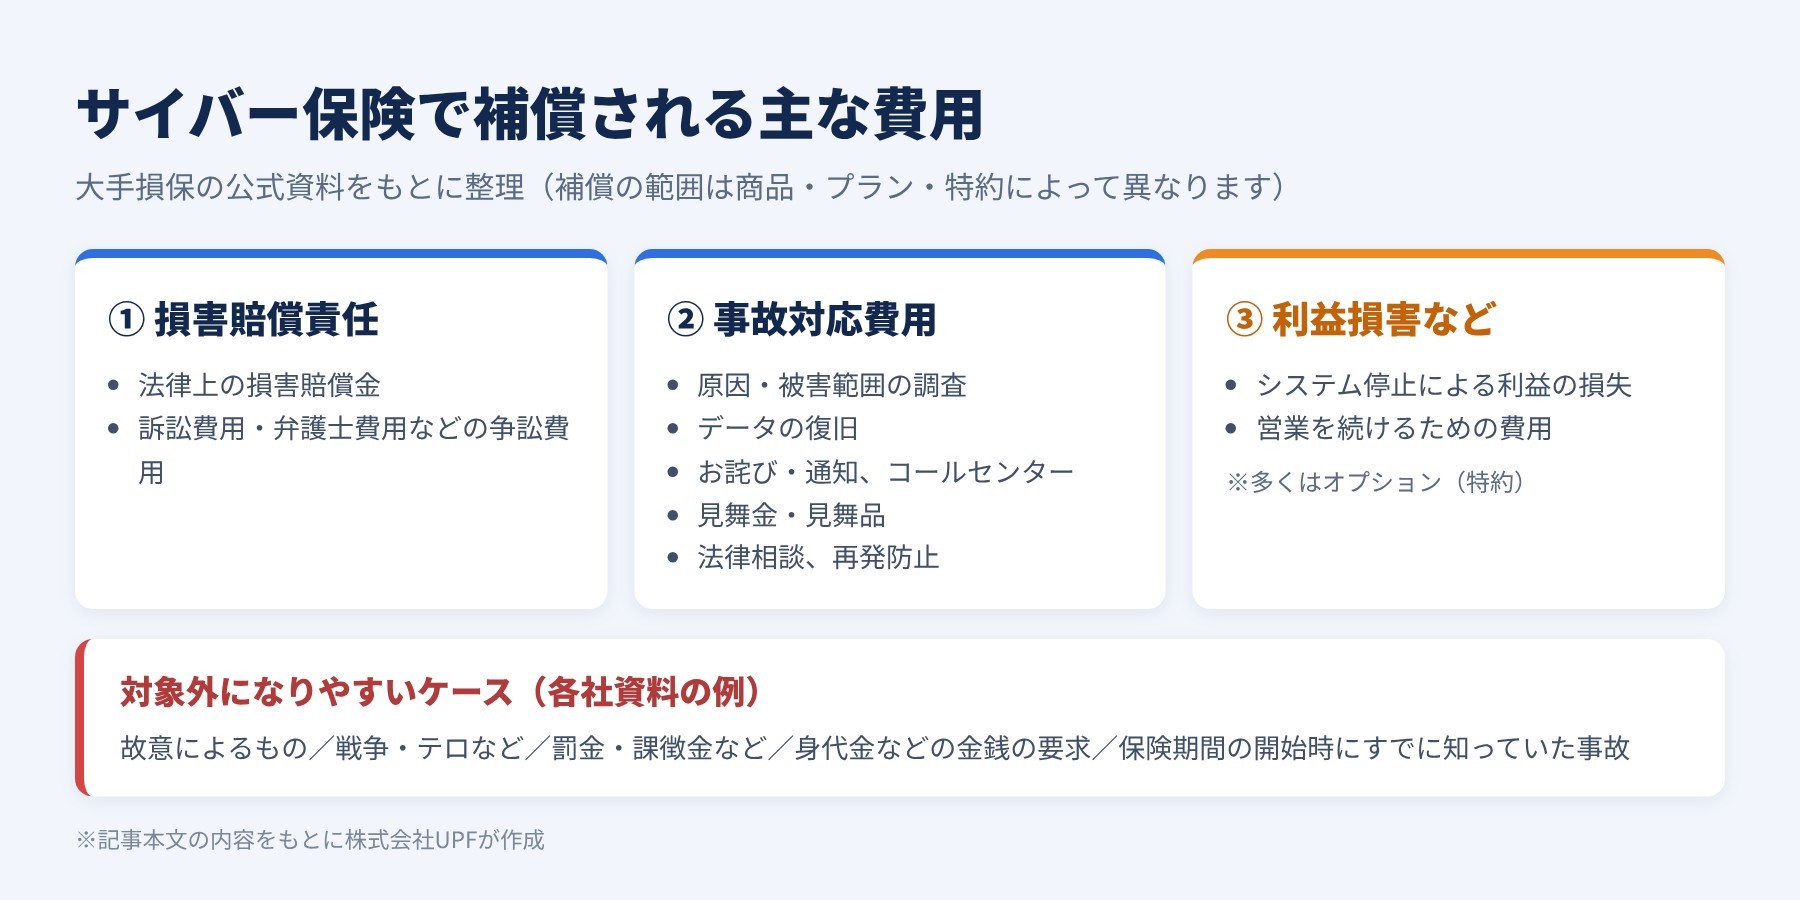
大手損保のサイバー保険の資料を見ると、補償は大きく次の3つに分かれています。
- ① 損害賠償責任:情報漏えいなどで第三者に損害を与え、損害賠償を請求された場合の、法律上の損害賠償金や、訴訟費用・弁護士費用などの争訟費用。
- ② 事故対応費用:原因や被害範囲の調査、データの復旧、お詫びや通知、コールセンターの設置、見舞金・見舞品、法律相談、再発防止策など、事故の対応で企業が負担する費用。
- ③ 利益損害・営業継続費用:システムの停止によって失った利益や、営業を続けるためにかかった費用。多くの商品でオプション(特約)として用意されています。
たとえば、ランサムウェアで受注・出荷が止まるような事故では、③の利益損害が大きな意味を持ちます。
基本の補償だけでは利益の損失がカバーされない商品もあるため、自社にとって何が一番の痛手になるのかを考えて、補償の範囲を選ぶことが大切です。
被害額の目安として、JNSA(日本ネットワークセキュリティ協会)が2025年7月に公表した被害組織の調査では、ランサムウェアに感染した組織(回答29件)の被害額は平均4,959万円、中央値3,260万円でした。
一方、日本損害保険協会の中小企業調査(2025年12月公表)では、サイバー被害額の中央値は125万円(回答44件)です。
調査の対象や件数が異なるため単純には比べられませんが、規模や事故の種類によって、被害額には大きな幅があることが分かります。
補償の対象外になりやすいケース
保険に入っていても、すべての損害が補償されるわけではありません。
各社の公式資料では、たとえば次のような場合が補償の対象外とされています。
- 故意によるもの:契約者や被保険者の故意による損害(東京海上日動など)。
- 戦争・テロなど:戦争、変乱、暴動などによる損害。三井住友海上の資料では、国家が関与するサイバー攻撃を含む戦争等やテロ行為等も対象外とされています。
- 罰金・課徴金など:損害賠償金には、税金、罰金、課徴金などは含まれません(損保ジャパン、三井住友海上)。
- 身代金などの金銭の要求:サイバー攻撃などの実行者に支払う身代金は含まない(損保ジャパン)、サイバー攻撃が金銭等の要求を伴う場合のその金銭等は対象外(三井住友海上)と明記されています。
- 保険期間の開始時にすでに知っていた事故:初年度の契約で、保険期間の開始時に事故の発生やそのおそれを知っていた場合(三井住友海上)。
このほか、利益損害の補償では、十分なテストをしていないソフトウェアの不具合や、電気・通信などの供給停止による損害が対象外とされている例もあります。
対象外の範囲は商品や特約によって異なるため、加入前に約款や重要事項説明書を確認することが欠かせません。
「漏えいのおそれ」の段階でも使えるのか
事故の直後は、「本当に情報が漏れたのか」がすぐには分からないことが少なくありません。
では、漏えいが確認される前の「おそれ」の段階でも、保険は使えるのでしょうか。
各社の資料を見ると、「おそれ」の段階での補償には条件が設けられているのが一般的です。
- 東京海上日動:公的機関やセキュリティ運用会社などからの通報で不正アクセス等のおそれが見つかった場合は、調査の結果、不正アクセスがなかったと分かっても、外部機関への調査依頼費用を補償するとしています。
- 三井住友海上:サイバー攻撃の「おそれ」は、公的機関、運用管理の委託先、同社による通報・報告・確認で明らかになった場合に限られ、この段階で対象となるのは調査費用とされています。
- 損保ジャパン:2026年2月の改定で「サイバー攻撃緊急初動費用」を新設し、自社で攻撃が疑われる事象を検知した段階から補償の対象としています(従来は、外部からの通報があった場合に限られていました)。
一方、個人情報保護法では、2022年4月から、一定の漏えい等が発生した場合(「おそれ」を含む)に、個人情報保護委員会への報告と本人への通知が義務になっています。
速報は発覚から3〜5日以内、確報は30日以内(不正の目的によるおそれがある場合は60日以内)です。
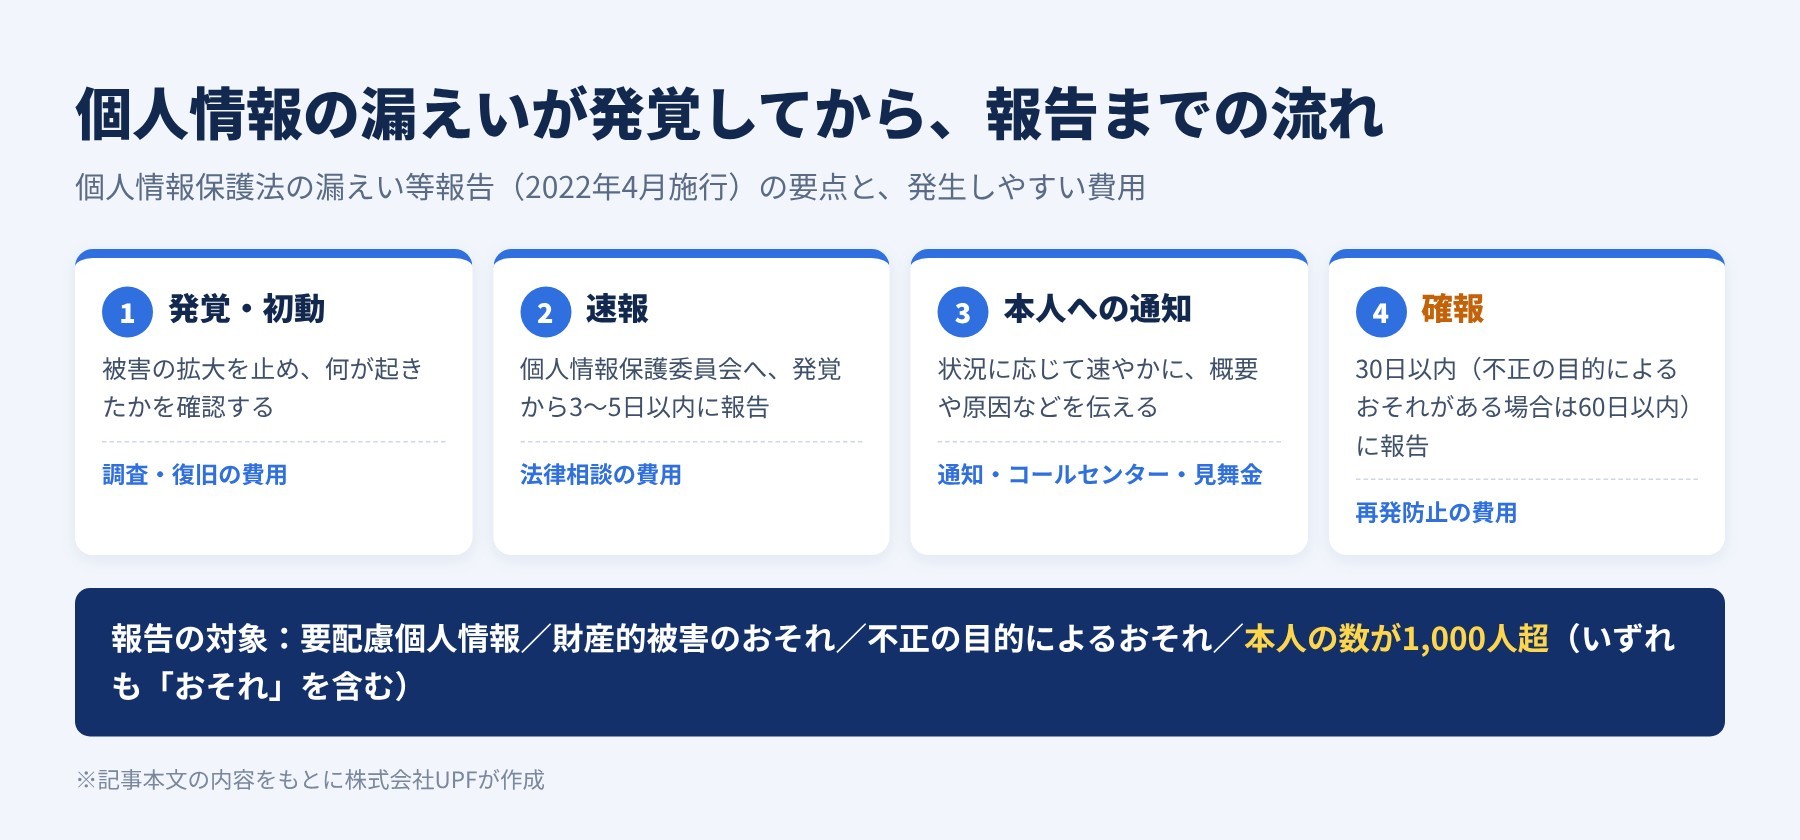
保険の条件とは別に、法律上の対応は「おそれ」の段階から始まります。
保険の補償の条件と、法律上の報告の流れの両方を、事前に社内で確認しておくことが大切です。
個人情報漏えい保険とサイバー保険の違い
「個人情報漏えい保険」と「サイバー保険」は、名前が似ていますが、補償の範囲が異なります。
- 個人情報漏えい保険(情報漏えいに関する補償):個人情報の漏えい、またはそのおそれによって企業が負担する損害賠償や事故対応の費用が中心です。
- サイバー保険:情報漏えいに加えて、サイバー攻撃によるシステムの停止、ネットワークを通じて第三者に与えた損害、利益の損失(オプション)など、より広い範囲を対象にしています。
たとえば東京海上日動の「超ビジネス保険」では、「サイバー・情報漏えい事故の補償」と、情報漏えいに関する損害賠償と事故対応費用に絞った「情報漏えい事故の補償(ミニ)」が用意されています。
日本損害保険協会の調査でも、「サイバー保険」と「情報漏えい賠償責任保険」は別の保険として集計されています。
扱う個人情報が多い一方で、システムが止まっても事業への影響が小さい会社と、ネットサービスや受発注システムが止まると事業が止まってしまう会社とでは、必要な補償が異なります。
自社にとって一番大きな損害は何かから考えると、選びやすくなります。
保険を選ぶ前に整えておきたいこと
保険は、事故が起きた後の費用に備えるものです。
事故そのものを防ぐことはできません。
冒頭の事案のように、委託先のアカウント管理、ソフトウェアの更新、元従業員による持ち出し、設定のミスなど、事故の入り口は社内の管理体制にあります。
- 情報の棚卸しと管理のルール:どこにどんな個人情報があるか、誰がアクセスできるかを把握する。
- 委託先の管理:委託先に渡すアカウントの権限や、多要素認証の適用を確認する。
- 事故時の手順:誰に報告し、誰が判断し、個人情報保護委員会への報告や本人への通知をどう進めるかを決めておく。
- 社員への教育:生成AIへの入力を含め、日々の業務で守るべきルールを周知する。
こうした体制を整える仕組みが、プライバシーマーク(Pマーク)やISMS(ISO/IEC 27001)です。
過去には、損害保険ジャパン日本興亜(当時)が、プライバシーマーク付与事業者やISMS認証取得企業を対象とした保険料割引の取り組みを、JIPDECや日本品質保証機構(JQA)との協定として公表したこともあります(2015〜2017年)。
現在の割引の有無や条件は、保険会社や商品によって異なるため、各社にご確認ください。
また、大手損保のサイバー保険では、加入時にセキュリティ対策の状況を申告し、保険料に反映する仕組みも設けられています。
日頃の管理体制を整えておくことは、事故を防ぐだけでなく、保険会社や取引先に対して自社の取り組みを説明する土台にもなります。
よくあるご質問
Q. サイバー保険は、ランサムウェアの身代金も補償しますか?
各社の資料では、サイバー攻撃などの実行者に支払う身代金や、サイバー攻撃にともなって要求される金銭等は補償の対象外とされている例があります(損保ジャパン、三井住友海上)。一方、原因調査やデータの復旧、システム停止による利益の損失(オプション)などは、補償の対象となる場合があります。
Q. 個人情報漏えい保険とサイバー保険は、どちらに入ればよいですか?
個人情報の漏えいに備えたいのか、システムの停止による事業への影響まで備えたいのかで選び方が変わります。自社にとって一番大きな損害は何かを整理したうえで、保険会社や代理店にご相談ください。
Q. 漏えいが確認される前の「おそれ」の段階でも補償されますか?
商品によって条件が異なります。公的機関などからの通報で見つかった場合に調査費用を補償する例や、自社で攻撃の疑いを検知した段階から初動の費用を補償する例があります。
Q. Pマークを取得していると、保険料は安くなりますか?
過去には、プライバシーマーク付与事業者を対象とした保険料割引の取り組みが公表されたことがあります。現在の割引の有無や条件は保険会社・商品によって異なるため、各社にご確認ください。
まとめ:保険は「最後の備え」。まずは事故を防ぐ体制から
サイバー保険・個人情報漏えい保険は、損害賠償、事故対応の費用、利益の損失など、事故が起きた後の費用に備えるものです。
一方で、身代金や罰金・課徴金、故意によるものなど、対象外とされているケースもあり、「おそれ」の段階での補償にも条件があります。
保険はあくまで最後の備えです。
事故を防ぎ、起きたときに正しく動ける体制を整えておくことが、会社と、お客様の情報を守る一番の近道です。
情報漏えいに備える体制づくりは、UPFにご相談ください
UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)の取得・運用支援を中心に、AI利用ガイドラインの策定支援まで、情報漏えいを防ぐ体制づくりをお手伝いしています。全国対応で、オンラインでの無料相談も実施しています。
▶ プライバシーマーク(Pマーク)取得・更新支援はこちら
▶ ISMS(ISO/IEC 27001)取得・運用支援はこちら
▶ AI利用ガイドライン策定支援はこちら
お電話でのお問い合わせ:03-6661-0846(平日9:00〜18:00)
関連記事:
- サイバー保険の加入で「AIのルール」が安心材料に|LITA様の事例と、保険会社が見ているセキュリティ対策
- 「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
- 「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
参考・確認元(いずれも2026年10月確認):
アサヒグループホールディングス「サイバー攻撃に関する調査結果について」(2025年11月27日)
アスクル「ランサムウェア攻撃に関するお知らせ(第13報)」(2025年12月12日)
KDDI「不正アクセスに関するお知らせ」(2026年7月6日、7月21日更新)
リクルート「ニュースリリース」(2026年3月30日)
マイナビ「お知らせ」(2025年10月3日)
東京海上日動火災保険「サイバーリスク保険」「超ビジネス保険」
損害保険ジャパン「サイバー保険」「サイバー保険の改定」
三井住友海上火災保険「サイバープロテクター パンフレット」
個人情報保護委員会「漏えい等の対応とお役立ち資料」
一般社団法人日本損害保険協会「中小企業におけるリスク意識・対策実態調査2025」
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)「インシデント損害額調査レポート 別紙「被害組織調査」」(2025年7月)
日本品質保証機構「損害保険ジャパン日本興亜との協定について」(2015年12月)
損害保険ジャパン日本興亜(当時)「JIPDECとの包括協定について」(2017年3月)
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

AI利用ガイドラインは自社で作る?テンプレート?専門家に依頼?3つの作り方を費用・期間・注意点で比較【2026年】
「社内でもAIを使い始めたので、利用ルールを決めておきたい」 この1年で、こうしたご相談を本当に多くいただくようになりました。 総務省の「令和8年版 情報通信白書」によると、生成A […]

AI利用ガイドラインとAIMS(ISO/IEC 42001)はまったく別のもの|目的・中身・費用・期間の違いと、自社に必要なのはどちらか
「AIのルールを整えたいのですが、AIMSを取ったほうがいいのでしょうか」 AI利用ガイドラインのご相談のなかで、こうしたご質問をいただくことがあります。 どちらも「AI」と「ルー […]

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

【2026年10月】名古屋・大阪・福岡でAI社内ガイドライン策定を頼める会社比較|地域別の依頼先と料金・支援内容
「生成AIの社内ルールを整えたいが、名古屋(大阪・福岡)で頼める会社はどこか」 東京以外の企業様からも、こうしたご相談をいただくことが増えてきました。 本記事では、名古屋・大阪・福 […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
