
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと


こんにちは。株式会社UPF代表の仲手川です。
この1〜2か月、個人情報の漏えいを伝えるニュースが続いています。
カーシェアの「タイムズカー」、旅行予約サイトの「スカイチケット」、ブックオフ、そしてデジタル庁。
よく知られた企業や国の機関から、数十万件、数百万件、ときには1,000万件を超える規模の発表が相次ぎました。
ニュースを見ながら、「自分の情報も含まれているのではないか」と感じた方も多いのではないでしょうか。
今日は、一人の利用者として、会社を経営する立場として、そしてPマークやISMSの取得・運用をご支援する支援会社として。
この3つの立場から、一連のニュースを見て考えたことを書いてみたいと思います。
この記事のポイント
- 2026年9〜10月にかけて、デジタル庁(約24.6万件)、タイムズカー(約660万件)、スカイチケット(約1,464万件)、ブックオフ(最大約643万件)など、大規模な個人情報の漏えい(おそれを含む)の発表が相次いだ
- 「大手だから安心」とは言い切れない今、利用者は「どこかで漏れるかもしれない」という前提で、パスワードの使い回しをやめ、二段階認証などを設定しておくことが現実的な備えになる
- 退会しても、会社側に情報が残っていることがある。会社には、必要がなくなった個人情報を「持たない・消す」仕組みが求められる
- 支援会社としては、Pマーク・ISMSで定めた保存期間や消去のルールを、現場で「回し続ける」ところまで伴走することが大切だと考えている
まず、今回の主な事案を整理しておきます。
| 公表 | 組織・サービス | 規模 | 主な内容 |
|---|---|---|---|
| 2026年9月 | デジタル庁 (政府共通の業務基盤「GSS」) | 約24.6万件 | VPN機器の脆弱性を利用した不正アクセス。GSSを利用する機関の職員や、業務に携わった事業者などの情報が漏えいした可能性 |
| 2026年9月 | タイムズカー (パーク24グループ) | 約660万件 (アカウント数) | 退会済みの方や、入会手続きが完了しなかった方も対象。うち約160万件は、運転免許証画像などの本人確認書類も漏えい |
| 2026年10月 | スカイチケット (株式会社アドベンチャー) | 約1,464万件 | 氏名、生年月日、メールアドレス、電話番号、住所、ハッシュ化されたログインパスワードなど。10月16日には、一部の有料会員(最大6,140名)のクレジットカード情報の流出も公表 |
| 2026年10月 | ブックオフグループ | 最大約643万件 (会員番号ベース) | 子会社が提供する会員情報管理システムへの不正アクセス。氏名、住所、パスワードのハッシュ値など。続報で、対象者は退会会員212,371人を含む6,383,279人と公表 |
※各社・各機関の公表資料をもとに作成しました。件数には、漏えいのおそれがあるとして公表されたものを含みます。
(出典:デジタル庁(9月11日)、パーク24(9月28日・9月29日・10月16日)、株式会社アドベンチャー(10月9日・10月16日)、ブックオフグループホールディングス(10月9日・10月13日))
ひと昔前なら、「よく知らない会社には登録しない」「信用できる大手を選ぶ」という自衛のしかたもあったと思います。
でも、ここに並んでいるのは、名前の知られた企業や、国の機関です。
「大手だから」「国の機関だから」安心、とは言い切れない時代になりました。今回の一連のニュースは、そのことを改めて示しているように感じます。
かといって、会員登録をせずに暮らすことも、もう現実的ではありません。
ネット通販、交通、旅行、飲食、金融、そしてスマートフォンのアプリ。
便利なサービスの多くは会員登録が前提で、登録しているサービスは10や20では収まらない、という方も多いのではないでしょうか。
だからこそ私は、「自分の情報は、どこかで漏れるかもしれない」という前提で備えておくことが大切だと考えています。
ここからは、3つの立場から順に考えてみます。
まず、一人の利用者として。
漏れる前提で備えるとき、利用者としてまず取り組みたいのは、パスワードの使い回しをやめることです。
覚えやすいからと、同じパスワードをいくつものサービスで使い回している。
実は、これがとても危ない使い方です。
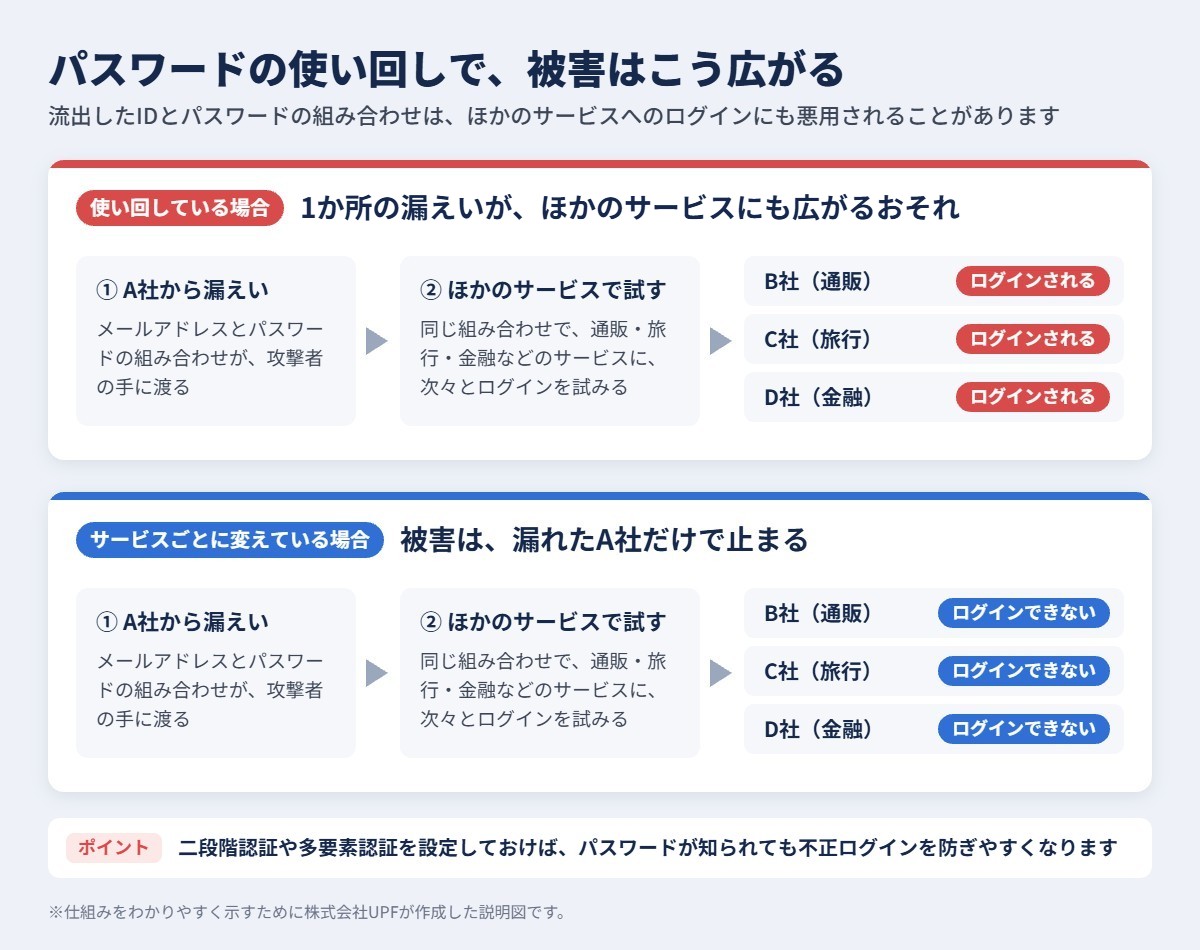
どこかでIDとパスワードの組み合わせが流出すると、攻撃者がその組み合わせを使って、ほかのサービスへのログインを次々と試みることがあります。
これは「パスワードリスト攻撃(リスト型攻撃)」と呼ばれる手口です。
パスワードを使い回していると、1か所の漏えいが、ほかのサービスへの不正ログインにまで広がるおそれがあります。
今回の事案のいくつかでは、パスワードは「復元できない形式」で保管していた、あるいはハッシュ化していたと説明されています。
ただ、ハッシュ化されていても、短く単純なパスワードは、総当たりや辞書攻撃などで割り出されるおそれがあります。
ほかのどこかで漏れる可能性まで含めて考えれば、やはりサービスごとにパスワードを変えておくことが、基本となる備えです。
あわせて、次のようなことも、今日から無理なくできる対策です。
- パスワードはサービスごとに変え、パスワード管理アプリなども活用する
- 二段階認証や多要素認証が使えるサービスでは、有効にしておく
- 漏えいの公表があった後は、その企業を装ったメールやSMS、電話に特に注意する。届いたリンクは開かず、パスワードやカード情報を入力・回答しない
- 使わなくなったサービスは、退会しておく
もうひとつ、補足させてください。
「名前だけなら個人情報にはあたらない」という話を耳にすることがありますが、これは誤解です。
個人情報保護委員会は、同姓同名の人が存在する可能性はあるものの、氏名のみでも、社会通念上、特定の個人を識別できるものとして、個人情報に該当するという考え方を示しています。
メールアドレスも、氏名や所属がわかるなど特定の個人を識別できるものは個人情報にあたります。
会員情報のように、ほかの情報と容易に照合して特定の個人を識別できる形で管理されている場合も、個人情報として扱われます。
そして、氏名に生年月日や住所、電話番号などが組み合わさるほど、なりすましや詐欺に悪用されたときの影響は大きくなります。
「名前だけだから大丈夫」と考えず、どの情報も大切に扱う必要があります。
次に、会社を経営する立場として。
実は今回いちばん考えさせられたのは、こちらの話でした。
タイムズカーの事案では、すでに退会した方や、入会手続きが完了しなかった方の情報も、漏えいの対象に含まれていました。
パーク24の発表によると、本人確認書類の画像は、会員期間中だけでなく、退会後も7年間保有していたそうです。
同社は10月16日、保有している本人確認書類の画像を10月末までにすべて削除し、今後は会員登録の完了後に画像を保有しないルールに改めると発表しました。
ブックオフの事案でも、続報で、対象者のうち212,371人は退会した会員だったと公表されています。
保管していたことには、それぞれの事情や理由があったのだと思います。
ただ、利用者の立場からすれば、「もう退会したのに、なぜ」と感じるのが自然でしょう。
先ほど「使わなくなったサービスは退会しておく」と書きましたが、退会しても、会社側に情報が残っていれば、漏えいのリスクはなくなりません。
ここは、利用者の努力だけではどうにもならない部分です。
そして、これは決して大企業だけの話ではありません。
何年も前の応募者の履歴書、取引が終わったお客様の名簿、使わなくなった共有フォルダのデータ。
労働者名簿や賃金台帳のように法令で保存期間が定められているものは別として、「念のため」「いつか使うかもしれない」と残している個人情報は、多くの会社に少なからずあるのではないでしょうか。
経営者として、私自身も身につまされる思いでした。
個人情報保護法でも、利用する必要がなくなった個人データは、遅滞なく消去するよう努めなければならないとされています(第22条)。
持っていない情報は、漏れません。
必要な情報だけを取得し、保存期間を決め、期限が来たら確実に消去する。
地味ですが、効果の大きい漏えい対策のひとつだと、私は考えています。

そして最後に、PマークやISMSの取得・運用をご支援する、支援会社として。
当社は2009年から認証の取得・運用支援に携わり、累計5,695社(2026年10月1日時点)の企業をご支援してきました。
支援の現場でいつも感じるのは、ルールを作ること以上に、決めたルールを現場で回し続けることの難しさです。
PマークやISMSでは、社内にある個人情報や情報資産を台帳などで把握し、保存期間や廃棄の方法、アクセスできる人の範囲などのルールを定めて運用していきます。
ただ、規程を整えただけでは、退会した方の情報も、何年も前の書類も、そのまま残り続けます。
大切なのは、決めたルールを、実際に現場で回し続けることです。
定期的な内部監査や見直しを重ねながら運用を続けることで、「持ちすぎている情報」に気づき、手放す判断もしやすくなります。
だからこそ私たちは、取得のお手伝いで終わるのではなく、取得後の運用や更新、社員の皆様への教育、取引先からのセキュリティ確認への対応まで、現場に寄り添って伴走することを大切にしています。
年間2,000件を超える審査関連の情報が社内に集まり、審査の傾向や、つまずきやすいポイントを次のご支援に生かせることも、私たちの強みだと考えています。
大きなニュースが続く今だからこそ、支援会社として、お客様の「回し続ける」を、より身近に支えていきたいと思っています。
当社では10月から、個人情報の漏えいをテーマにしたコラムを連載しています。
会社としての備えを、もう少し具体的に知りたい方は、あわせてご覧ください。
- 相次ぐ個人情報漏えいは「氷山の一角」かもしれない——中小企業こそ、いま管理体制の見直しを
- 個人情報の漏えいに気づいたら、最初に何をするか——初動対応の流れと、平時に整えておきたい備え
- 委託先で起きた漏えいは、自社の問題でもある——「任せきりにしない」ための委託先管理、5つの確認
- 持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
- 「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
利用者として、経営者として、そして支援会社として。
立場は違っても、「漏れる前提で備える」「必要のない情報は持たない」「決めたことを回し続ける」という点は、共通しているように思います。
個人情報の漏えいは、もはやニュースの中の他人事ではありません。
2009年からこの仕事に携わってきた者として、これからもお客様と一緒に、地道に積み重ねていきたいと思っています。
よくある質問
Q. 利用しているサービスから、個人情報が漏えいしたと連絡が来たら、まず何をすればよいですか?
A. まず、その連絡が本物かどうかを、メールやSMSのリンクからではなく、企業の公式サイトで確認してください。漏えいのお知らせを装った詐欺メールもあるためです。
そのうえで、念のためそのサービスのパスワードを変更し、同じパスワードをほかのサービスでも使っている場合は、そちらもそれぞれ別のパスワードに変更します。
二段階認証などが使える場合は設定し、その企業を装ったメールやSMS、電話にも注意してください。
クレジットカード情報が対象に含まれている場合は、利用明細を確認し、身に覚えのない請求があればカード会社に連絡してください。
Q. 退会すれば、自分の個人情報は削除されますか?
A. 退会しても、すぐに削除されるとは限りません。
法令や契約上の理由などで一定期間保管される情報もあり、保存期間は会社によって異なります。
気になる場合は、プライバシーポリシーなどで保存期間を確認したり、会社に問い合わせたりすることをおすすめします。
また個人情報保護法では、会社がその保有個人データを利用する必要がなくなった場合や、報告対象となる漏えいなどが生じた場合などに、本人が利用停止や消去を請求できる仕組みも設けられています(第35条第5項)。
Q. 会社として、個人情報の漏えいに備えるには、何から始めればよいですか?
A. まずは、社内にどんな個人情報が、どこに、どれだけあるのかを把握する「棚卸し」から始めることをおすすめします。
そのうえで、不要な情報を消去し、保存期間とアクセスできる人の範囲を決め、外部からの侵入経路となる機器やアカウントを点検します。
プライバシーマーク(Pマーク)やISMS(ISO/IEC 27001)は、こうした取り組みを仕組みとして整え、継続して運用していくための枠組みとして活用できます。
Q. 大手企業でも漏えいするのに、中小企業がPマークやISMSに取り組む意味はありますか?
A. あります。
取引先からセキュリティ対策の確認を求められる場面が増えるなかで、管理体制が第三者の審査で確認されていることは、信頼の裏付けのひとつになります。
また、漏えいの可能性をゼロにはできなくても、持つ情報を減らし、気づいてすぐに動ける体制を整えておくことで、起きたときの影響を小さくすることにつながります。
UPFでは、取得だけでなく、取得後に実際に運用を回し続けるところまでご支援しています。
株式会社UPFは、プライバシーマーク・ISMS(ISO/IEC 27001)などの認証の取得・運用支援で、累計5,695社(2026年10月1日時点)の企業をご支援してきました。
「自社にどんな個人情報があるのか整理したい」「保存期間や消去のルールを見直したい」といったご相談も承っております。
お気軽にお問い合わせください。
数字の定義と根拠は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

仲手川
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
《事例紹介動画のお知らせ》総合採用支援の株式会社Hitotechnology様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社Hitotechnology様の事例紹介動画を公開いたしました。 ■ 動画タイトル […]
