
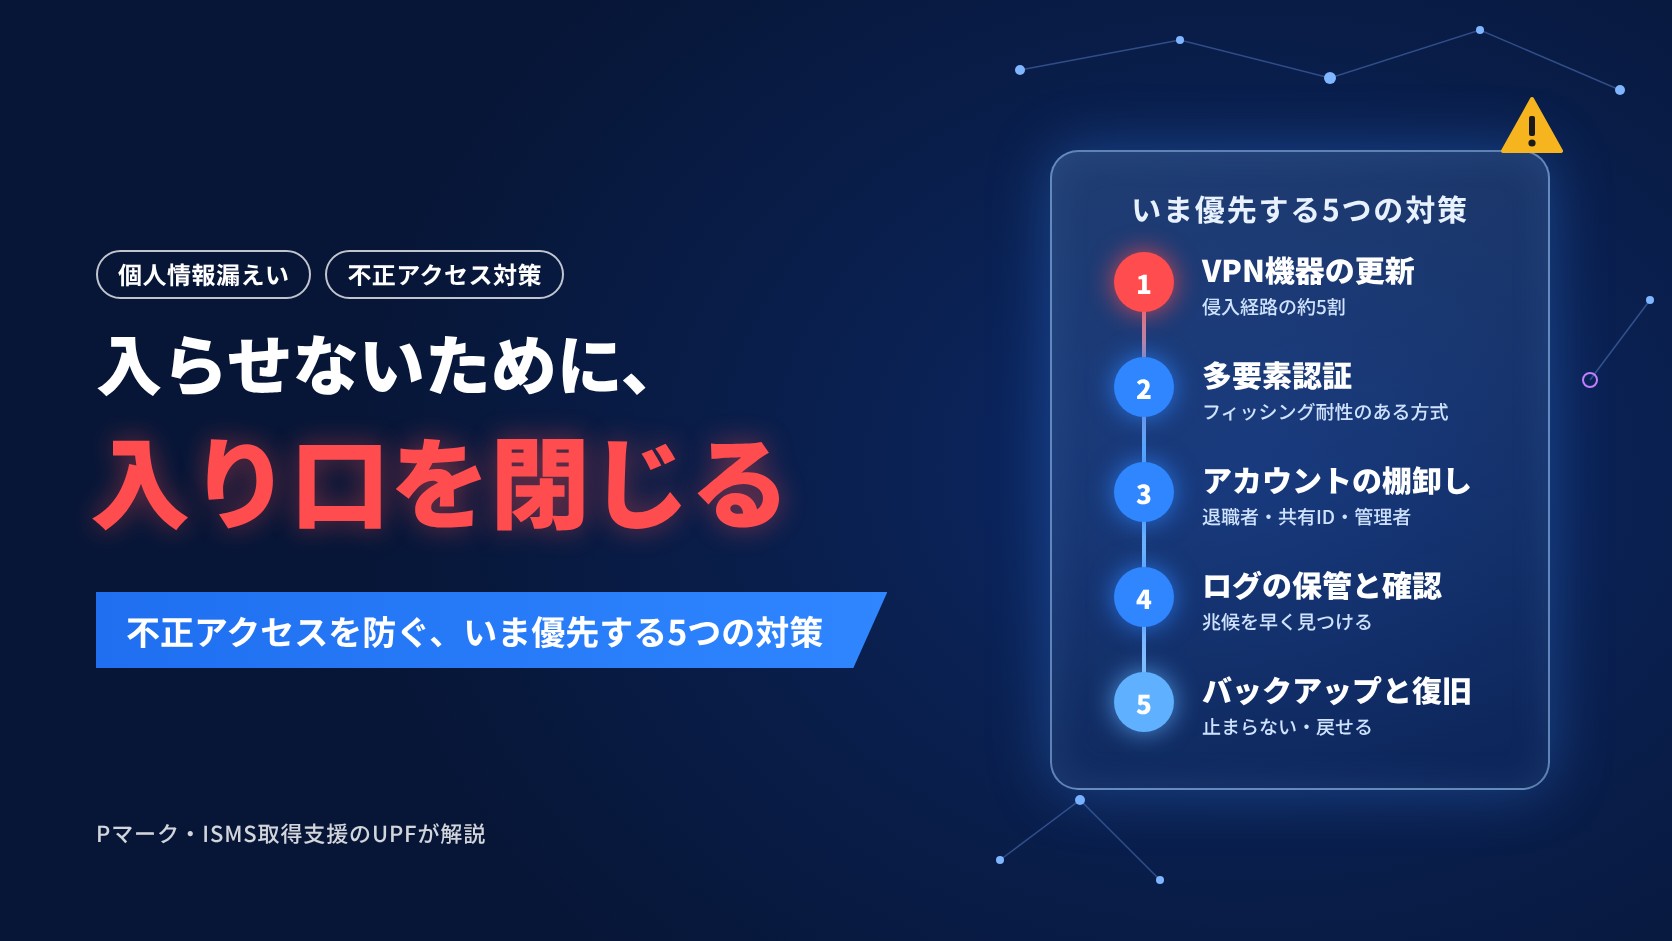
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策


このコラムは、「相次ぐ個人情報漏えいは「氷山の一角」かもしれない」から続く連載の最終回です。
第1回で挙げた5つの視点のうち、最後に残った「入らせない」、つまり不正アクセスへの備えについてお話しします。
2026年9月下旬からの一連の大規模な漏えいは、そのほとんどが不正アクセスによるものでした。
警察庁によると、2026年上半期のランサムウェアの被害報告は123件で、統計を取り始めてから半期として最多です。
被害を受けた組織の約6割は中小企業で、侵入経路の約5割はVPN機器でした。
復旧に総額1,000万円以上を要した組織は6割にのぼり、1か月未満で復旧できた組織は5割弱にとどまります。
「うちは狙われるほどの会社ではない」という声をよく聞きます。
けれども、警察庁のセンサーが検知した脆弱性探索などの不審なアクセスは、1日・1IPアドレスあたり1万3,687件で、前年比50.7%増です。
攻撃の多くは、会社を選んで狙うのではなく、開いている入り口を機械的に探して入ってくるものです。
このコラムでは、個人情報保護委員会と警察庁の資料をもとに、いま優先すべき5つの対策をまとめました。
この記事のポイント
- 2026年上半期のランサムウェア被害報告は123件で半期として最多。被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)
- 復旧に1,000万円以上かかった組織が6割、1か月未満で復旧できた組織は5割弱。「入られたあと」の負担は大きい
- 個人情報保護委員会は2026年10月7日の注意喚起で、多要素認証(フィッシング耐性のあるものを含む)、ログの保管と分析、不要な個人データの消去などを求めた
- 優先するのは「VPN機器・公開サーバーの更新」「多要素認証」「アカウントの棚卸し」「ログの保管と確認」「バックアップと復旧手順」の5つ
- 攻撃は会社を選ばず、開いている入り口を探して入ってくる。規模にかかわらず、入り口を閉じることから始める
攻撃は、開いている入り口を探して入ってくる
警察庁の報告では、攻撃者は未修正の脆弱性や漏えいした認証情報を悪用してネットワークに侵入しており、標的型攻撃メールの添付ファイルによる感染は近年少なくなっているとされています。
つまり、いまの侵入の主流は、古いままのVPN機器や公開サーバー、使い回されたパスワードです。
どちらも、会社の規模や知名度とは関係がありません。
個人情報保護委員会も、2026年10月7日の注意喚起で、技術的な安全管理措置の例として、組織外からのアクセスや管理者権限、重要な個人データへのアクセスへの多要素認証の導入、認証・アクセス・操作などのログを一定期間保管して改ざんから守ること、ログの定期的な分析で不正アクセスの発生や兆候を早期に検知することを挙げています。
2021年の注意喚起でも、クラウドの公開設定のミス、弱い認証方式の併用、ソースコードに書かれた認証情報、脆弱性のあるVPN機器から入手された認証情報による侵入、といった事案が示されていました。
5年前から指摘されている入り口が、いまも開いたままになっている会社がある、ということです。
そして、入られたあとの負担は重いものです。
復旧の費用と期間に加えて、第2回でお話しした個人情報保護委員会への報告と本人への通知、取引先への説明、そして信頼の回復が続きます。
「入らせない」ための投資は、「入られたあと」の費用と比べて判断すべきものだと、私たちは考えています。
いま優先する5つの対策
対策は数え上げればきりがありません。
ここでは、警察庁と個人情報保護委員会の資料で示されている侵入経路と対策に絞り、優先順に5つに整理しました。
技術面の細かなチェック項目は「企業が今週中に確認したい、最低限の7つの対策」もあわせてご覧ください。
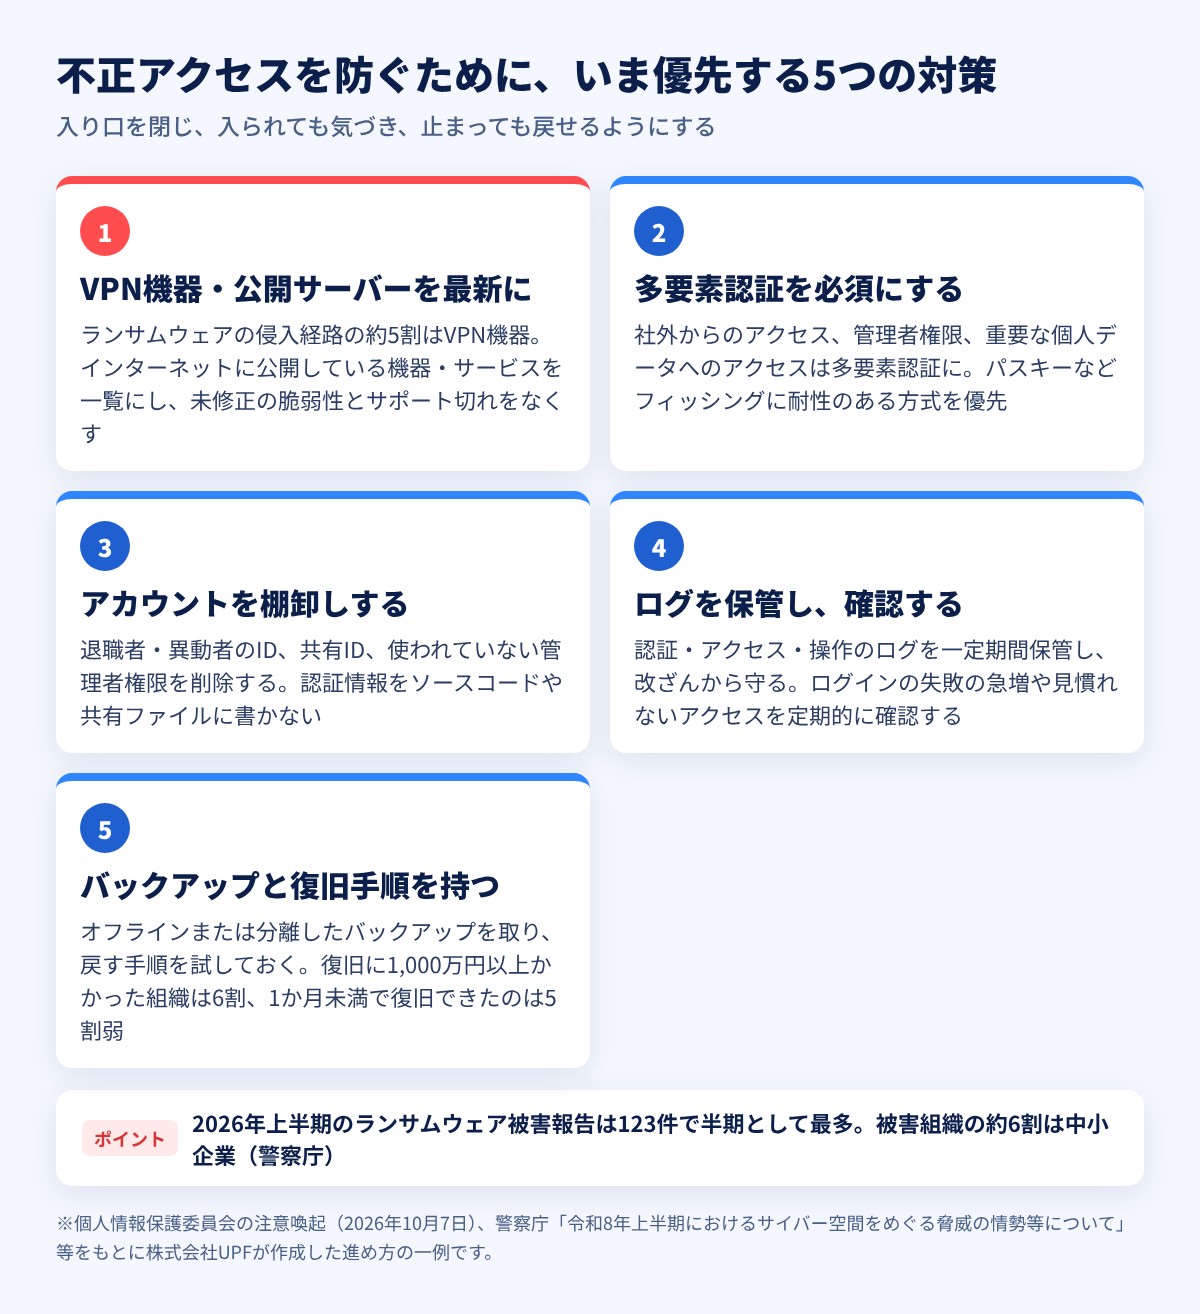
| 対策 | やること |
|---|---|
| 1. VPN機器・公開サーバーを最新に | インターネットに公開している機器・サービスを一覧にし、未修正の脆弱性とサポート切れをなくす。使っていないもの、管理者が分からないものは停止する |
| 2. 多要素認証を必須にする | 社外からのアクセス、管理者権限、重要な個人データへのアクセスに多要素認証を導入する。パスキーなど、フィッシングに耐性のある方式を優先する |
| 3. アカウントを棚卸しする | 退職者・異動者のID、共有ID、使われていない管理者権限を削除する。認証情報をソースコードや共有ファイルに書かない |
| 4. ログを保管し、確認する | 認証・アクセス・操作のログを一定期間保管し、改ざんや消去から守る。ログインの失敗の急増や、見慣れない時間帯・国からのアクセスを定期的に確認する |
| 5. バックアップと復旧手順を持つ | オフライン、または本番環境から分離したバックアップを取り、実際に戻す手順を試しておく。止まった業務をどう続けるかも決めておく |
※個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)、警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」をもとに当社で整理した進め方の一例です。
中でも、最初に手をつけたいのは1と2です。
入り口の一覧がなければ、閉じようがない。
VPN機器、Webサイト、問い合わせフォーム、会員システム、クラウドの管理画面。
インターネットから見えているものを一覧にすると、「誰が管理しているか分からない」「とっくに使っていない」ものが、たいてい見つかります。
第4回の「持たない」と同じ考え方で、使っていない入り口は、守るのではなく、閉じるのが近道です。
残した入り口は、更新の担当者と確認の頻度を決めておきます。
多要素認証は、「どの方式か」まで決める。
多要素認証を入れていても、SMSやメールで届く確認コードは、偽のログイン画面に入力させる手口で突破されることがあります。
個人情報保護委員会の注意喚起が「フィッシングに耐性のあるものを含む」と書いているのは、このためです。
まず管理者権限と社外からのアクセスから、パスキーや認証アプリなどの方式に切り替えていくことをおすすめします。
3から5は、入られたときの被害を小さくする対策です。
退職者のIDや共有IDは、攻撃者にとって気づかれにくい入り口になります。
ログがなければ、第2回でお話しした「気づいて、調べて、説明する」ことができません。
バックアップは、取っているだけでは足りず、戻す手順を試したことがあるかどうかで、復旧の速さが決まります。
PマークやISMSを取得している企業には、この仕組みの土台があるはずです。
Pマークの基準(JIS Q 15001)では、個人情報への不正アクセスを防ぐための技術的な安全管理措置と、その運用の確認が求められます。
ISMS(ISO/IEC 27001)の附属書Aには、アクセス制御や認証情報の管理、脆弱性の管理、ログ取得と監視、バックアップに関する管理策が含まれています。
支援の現場でよく見かけるのは、公開している機器の一覧がない、多要素認証が一部の人だけ、退職者のIDが残っている、という3つです。
規程に書いてあるかどうかではなく、いま実際にそうなっているかを、この機会に確かめていただければと思います。
私たちUPFは、2009年からPマーク(プライバシーマーク)とISMS(ISO/IEC 27001)の取得・運用を支援してきました。
おかげさまで、支援実績は5,695社(2026年10月1日時点)となりました。
初めてUPFをご利用いただいたお客様が、次回の更新もUPFにご依頼くださる割合は95%(2020〜2026年平均)です。
社内にはプライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍しています(自らがコンサルティングを担当する企業の審査は行いません)。
また、年間2,000件を超える審査関連の情報が社内に集まるため、不正アクセス対策についても、審査で確認されやすい点や、中小企業が無理なく続けられる形を、日々のご支援に活かしています。
この連載では、「気づいて動ける」「任せきりにしない」「持たない」「間違えて渡さない」「入らせない」の5つをお話ししてきました。
どれも、新しい技術よりも、仕組みを決めて回し続けることが中心です。
認証の取得をお手伝いするだけでなく、企業が「入り口を閉じ、入られても気づき、止まっても戻せる」状態を、実務の面から一緒につくっていければと考えています。
よくある質問
Q. 中小企業でも、本当に狙われますか?
A. 警察庁の報告では、2026年上半期のランサムウェア被害組織の約6割が中小企業です。
攻撃の多くは、会社を選ぶのではなく、脆弱性のある機器や漏えいした認証情報を機械的に探して侵入します。
規模よりも、入り口が開いているかどうかで決まります。
Q. 多要素認証は、何から始めればよいですか?
A. 管理者権限と、社外からのアクセス(VPN、クラウドの管理画面、メール)から始めてください。
方式は、SMSやメールの確認コードよりも、パスキーや認証アプリなど、フィッシングに耐性のあるものを優先します。
個人情報保護委員会の注意喚起でも、重要な個人データへのアクセスには多要素認証を導入する例が示されています。
Q. ログは、どのくらいの期間、何を保管すればよいですか?
A. 法令で一律の期間が決められているわけではありません。
個人情報保護委員会の注意喚起では、認証ログ、アクセスログ、操作ログ、通信ログなどを一定期間保管し、改ざんや不正消去から保護することが例示されています。
侵入から発覚までに時間がかかることを考えると、少なくとも数か月分は調査に使える状態で残しておくことをおすすめします。
Q. VPN機器を更新すれば、それで十分ですか?
A. 更新は出発点です。
過去に脆弱なバージョンを使っていた場合は、認証情報がすでに盗まれている可能性があるため、パスワードの変更と多要素認証の導入をあわせて行ってください。
2021年の個人情報保護委員会の注意喚起でも、この点が指摘されています。
Q. 不正アクセスを受けたかもしれません。最初に何をすればよいですか?
A. 社内の責任者への報告と、該当する機器のネットワークからの切り離し、記録を消さずに残すことが最初の一歩です。
そのうえで、個人情報保護委員会への報告の要否を判断し、警察への相談も検討してください。
初動の流れは「個人情報の漏えいに気づいたら、最初に何をするか」で解説しています。
Q. 不正アクセス対策の体制づくりについても相談できますか?
A. はい。
公開機器の棚卸し、アクセス制御と認証のルール、ログの運用、インシデント対応手順など、Pマーク・ISMSの取得・運用のご支援とあわせて承っています。
他社の支援で取得された企業からの「技術的な対策を見直したい」というご相談もお受けしています。
主な参考資料(2026年10月15日時点)
株式会社UPFは、プライバシーマーク・ISMS(ISO/IEC 27001)などの認証の取得・運用支援を通じて、企業の情報管理を実務の面から支えています。
「公開している機器を棚卸ししたい」「多要素認証やログの運用を決めたい」「取得した認証の運用を見直したい」といったご相談も承っております。
お気軽にお問い合わせください。
数字の定義と根拠は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
連載:相次ぐ個人情報漏えいに、企業はどう備えるか
- 相次ぐ個人情報漏えいは「氷山の一角」かもしれない——中小企業こそ、いま管理体制の見直しを
- 個人情報の漏えいに気づいたら、最初に何をするか——初動対応の流れと、平時に整えておきたい備え
- 委託先で起きた漏えいは、自社の問題でもある——「任せきりにしない」ための委託先管理、5つの確認
- 持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方(10月16日公開予定)
- 「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす(10月17日公開予定)
- 「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策(この記事)
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事について
執筆:株式会社UPF
プライバシーマーク・ISMS(ISO/IEC 27001)・TISAXなどの認証を軸に、企業の情報管理を実務の面から支える情報セキュリティの専門会社。2009年から認証取得支援を行い、プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍。
監修:仲手川 啓(なかてがわ けい)
株式会社UPF 代表取締役。2005年に創業し、2009年からプライバシーマーク・ISMSの取得支援を開始。著書に『Pマーク・ISMSを取ろうと思ったら読む本』(幻冬舎)。X:@kei_nakategawa
情報の確認日:2026年10月15日
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
《事例紹介動画のお知らせ》総合採用支援の株式会社Hitotechnology様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社Hitotechnology様の事例紹介動画を公開いたしました。 ■ 動画タイトル […]
