
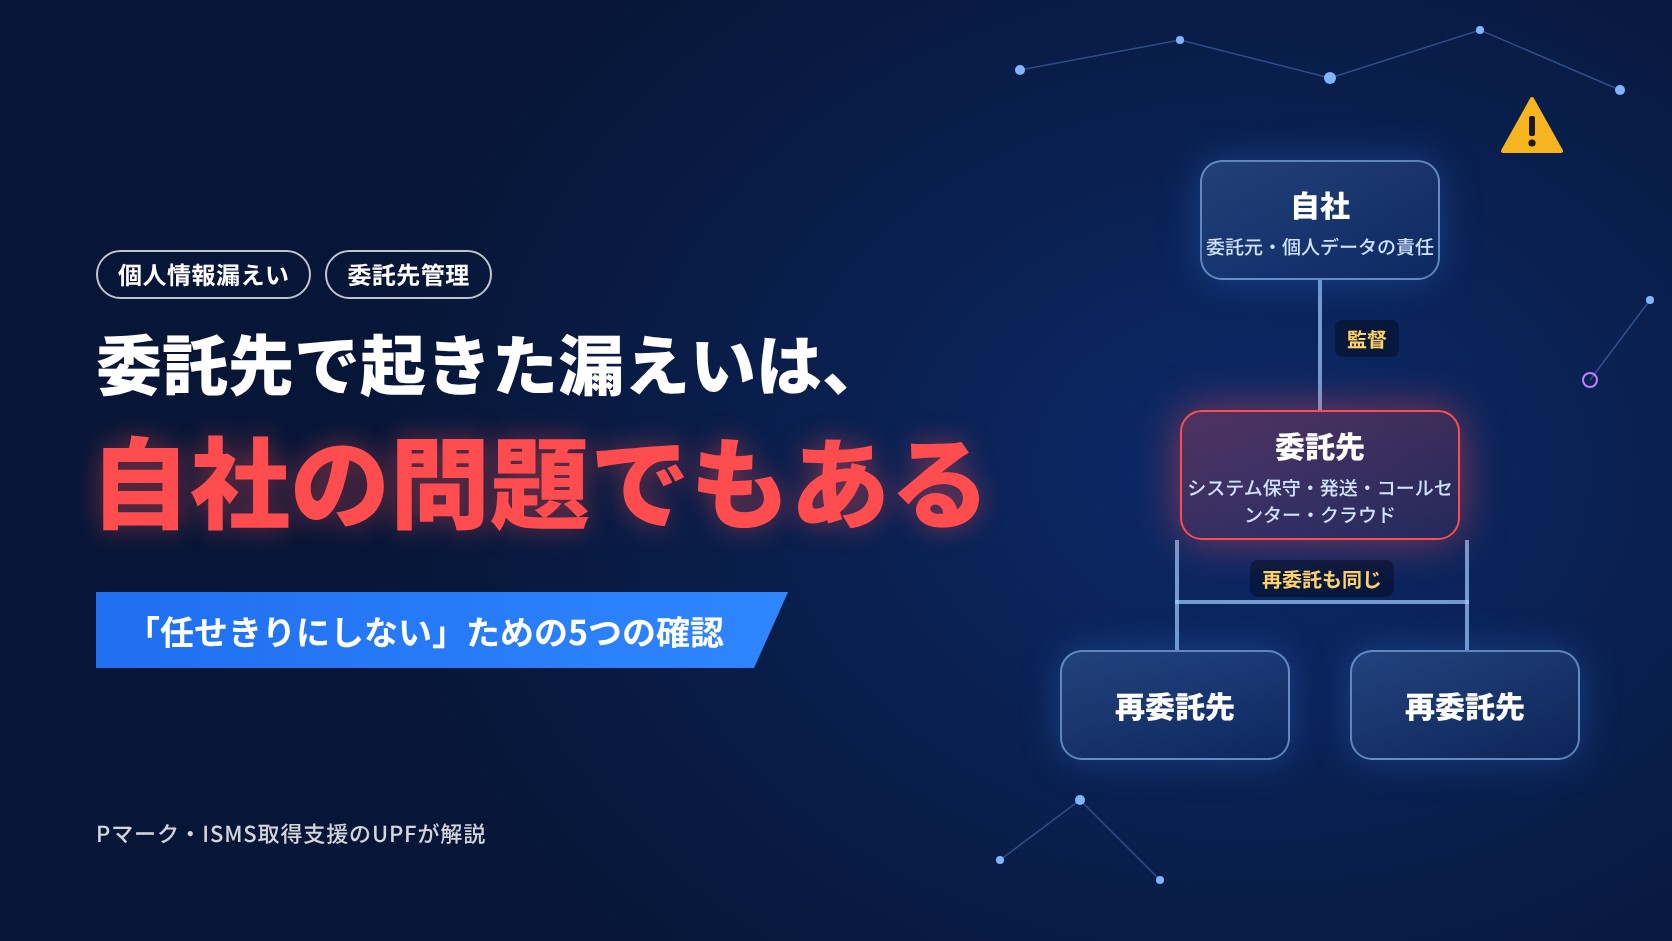
委託先で起きた漏えいは、自社の問題でもある——「任せきりにしない」ための委託先管理、5つの確認


このコラムは、「相次ぐ個人情報漏えいは「氷山の一角」かもしれない」「個人情報の漏えいに気づいたら、最初に何をするか」に続く3回目です。
今回は、経営として見直したい5つの視点のうち、「任せきりにしない」、つまり委託先の管理についてお話しします。
2026年9月下旬からの一連の事案では、委託先のシステムへの不正アクセスで複数の企業の顧客情報が影響を受けた例や、クラウドサービス事業者への攻撃で多数の利用企業が影響を受けた例が目立ちました(事案の整理は「企業が今週中に確認したい、最低限の7つの対策」をご覧ください)。
私たちのもとにも、「自社のシステムは無事なのに、預けていた情報が漏れた。何をすればよいのか」というご相談が続いています。
個人情報保護法のうえでは、委託先で起きた漏えいも、委託元にとって自社の問題です。
お客様に説明するのも、多くの場合、お客様と直接の関係がある委託元の会社です。
このコラムでは、個人情報保護委員会の資料をもとに、委託先で漏えいが起きたときに自社に何が求められるのかと、平時に確認しておきたい5つのポイントをまとめました。
この記事のポイント
- 個人情報の取扱いを委託する会社には、委託先への「必要かつ適切な監督」が法律で求められている(個人情報保護法第25条)
- 監督の中身は、①委託先の選定、②契約の締結、③取扱状況の把握の3つ。委託先が再委託する場合は、再委託先にも同じ監督が必要
- 委託先で報告が必要な漏えいが起きた場合、原則として委託元にも個人情報保護委員会への報告義務がある
- クラウド事業者が個人データを取り扱わない契約・設定なら「委託」には当たらないが、自社の安全管理措置は自社の責任
- 確認したいのは「預けるものの把握」「選定時の確認」「契約」「継続的な確認」「クラウドの責任範囲」の5つ
委託先で起きた漏えいが、自社の問題になる理由
個人情報保護法は、個人データの取扱いを委託する会社に、委託先に対して「必要かつ適切な監督」を行うことを求めています(第25条)。
個人情報保護委員会のガイドラインでは、この監督には次の3つが含まれるとされています。
- 適切な委託先の選定
- 委託契約の締結
- 委託先における個人データの取扱状況の把握
委託先が別の会社に再委託する場合も、委託先と同じように再委託先を監督する必要があります。
「うちは委託先に任せているから」という状態は、法律の建て付けのうえでは成り立ちません。
漏えいが起きたときの義務も、委託元に残ります。
個人情報保護委員会のQ&Aでは、委託先で報告が必要な漏えいが起きた場合、原則として委託元と委託先の双方が報告義務を負うとされています。
委託先が委託元に事態の発生を通知すれば委託先の義務は免除されますが、委託元の義務はなくなりません。
速報の目安は発覚から概ね3〜5日以内ですから、委託先からの連絡が遅れれば、そのぶん自社の対応も遅れます。
クラウドサービスについては、少し整理が必要です。
個人情報保護委員会のQ&Aでは、クラウド事業者が契約上、サーバーに保存された個人データを取り扱わないこととされ、適切なアクセス制御が行われている場合は、個人データの「提供」にも「委託」にも当たらず、第25条の監督義務は課されないとされています。
ただし、その場合でも、利用する会社は自らの安全管理措置として、適切な対策を講じる必要があるとされています。
監督義務がないことと、何もしなくてよいことは、別の話です。
法制度は、委託先の側にも及び始めています。
2026年7月に成立した改正個人情報保護法には、委託先は委託された業務の遂行に必要な範囲を超えて個人データを取り扱ってはならないことを明文化する内容が盛り込まれました。
他社の個人データを預かって業務を行う会社は、取扱いの範囲を契約と実態の両面で説明できるようにしておく必要があります(詳しくは「改正個人情報保護法で何が変わるか」をご覧ください)。
個人情報保護委員会は、「委託先管理に関する着眼点」という資料の中で、委託先に任せきりにせず、委託元の事業者も取り組む必要があることや、一般的な業務委託契約にはセキュリティに関する項目が含まれていないことが多い点を指摘しています。
支援の現場で私たちが見ている実態も、これに近いものです。
「任せきりにしない」ための5つの確認
では、何をどこまでやればよいのでしょうか。
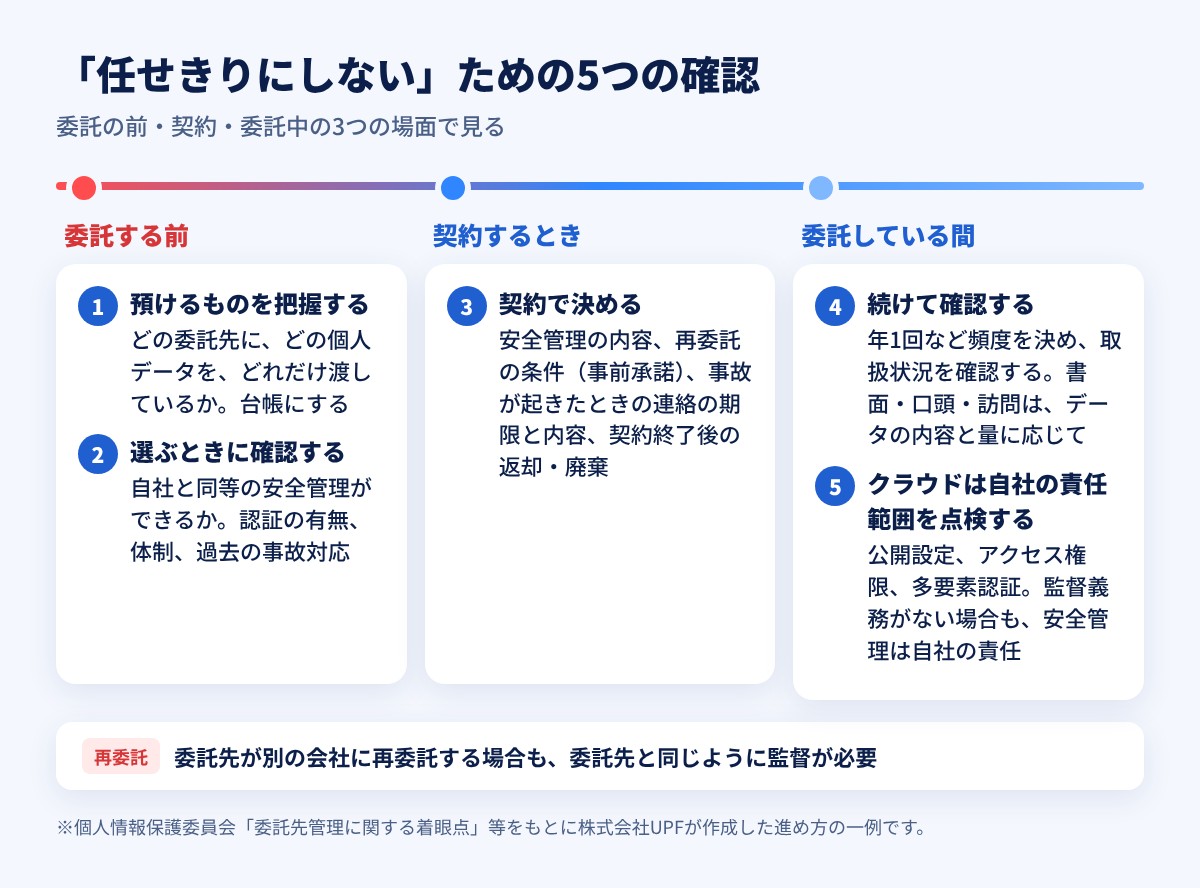
委託する前、契約するとき、委託している間の3つの場面に分けると、確認したいことは次の5つに整理できます。
| 確認 | 内容 |
|---|---|
| 1. 預けるものを把握する | どの委託先に、どの個人データを、どれだけ、いつまで渡しているかを台帳にする。渡す項目は業務に必要な最小限にする |
| 2. 選ぶときに確認する | 自社と同等の安全管理措置が講じられているか。Pマーク・ISMSなどの認証の有無と適用範囲、管理体制、事故が起きたときの対応手順 |
| 3. 契約で決める | 安全管理措置の内容、再委託の条件(事前承諾)、事故が起きたときの連絡の期限と内容、取扱状況の報告・確認の方法、契約終了後の返却・廃棄 |
| 4. 続けて確認する | 年1回など頻度を決め、チェックシートへの回答や口頭での確認、必要に応じて訪問で取扱状況を確認する。方法は、預けているデータの内容と量に応じて決める |
| 5. クラウドは自社の責任範囲を点検する | 責任共有モデルを確認し、公開設定、アクセス権限、多要素認証、認証情報の管理など、自社が責任を持つ範囲を点検する |
※個人情報保護委員会「委託先管理に関する着眼点」「個人情報の保護に関する法律についてのQ&A」、クラウドサービス利用時の注意喚起(2021年2月)をもとに当社で整理。
中でも、差がつきやすいのは3と4です。
契約は、「個人情報を適切に管理する」の一文で終わっていないか。
事故が起きたときに本当に必要なのは、「いつまでに」「何を」連絡してもらうかという取り決めです。
自社の速報の目安が発覚から概ね3〜5日以内であることを考えると、委託先からの第一報は「気づいたらただちに、遅くとも翌営業日まで」のように、具体的な期限で決めておくのが一つの目安になります。
再委託についても、事前の承諾を条件にし、再委託先の名前と業務の範囲を把握できるようにしておくと、いざというときに「誰が持っていたのか分からない」という事態を避けられます。
確認は、契約したときの一度きりになっていないか。
個人情報保護委員会のQ&Aでは、立入検査までは義務づけられておらず、口頭による確認も適切な方法に含まれるとされています。
つまり、方法は委託先ごとに変えてよいということです。
預けている件数が多い先や、要配慮個人情報を扱う先は書面と訪問で、それ以外は年1回のチェックシートで、といった濃淡をつけることで、無理なく続けられます。
PマークやISMSを取得している企業には、この仕組みがすでにあるはずです。
Pマークの基準(JIS Q 15001)では、委託先を選ぶ基準を定め、十分な保護水準を満たす委託先を選び、契約で安全管理の内容を取り決め、取扱状況を確認することが求められます。
ISMS(ISO/IEC 27001)の附属書Aにも、供給者との関係における情報セキュリティに関する管理策が含まれています。
支援の現場でよく見かけるのは、委託先の一覧が更新されていない、契約に安全管理の条項がない、確認を一度も行っていない、という3つです。
仕組みがあるかどうかではなく、いまも動いているかどうかを、この機会に見直していただければと思います。
私たちUPFは、2009年からPマーク(プライバシーマーク)とISMS(ISO/IEC 27001)の取得・運用を支援してきました。
おかげさまで、支援実績は5,695社(2026年10月1日時点)となりました。
初めてUPFをご利用いただいたお客様が、次回の更新もUPFにご依頼くださる割合は95%(2020〜2026年平均)です。
社内にはプライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍しています(自らがコンサルティングを担当する企業の審査は行いません)。
また、年間2,000件を超える審査関連の情報が社内に集まるため、委託先管理についても、審査で指摘されやすい点や、無理なく続く運用の形を、日々のご支援に活かしています。
委託先の管理は、相手がある話です。
だからこそ、自社の側で決められること、つまり台帳・契約・確認の仕組みを、先に整えておく価値があります。
認証の取得をお手伝いするだけでなく、企業が「預けた情報についても、気づいて、すぐに動ける」状態を、実務の面から一緒につくっていければと考えています。
よくある質問
Q. 委託先がPマークやISMSを取得していれば、確認は不要ですか?
A. 選定の判断材料にはなりますが、委託元の監督義務がなくなるわけではありません。
認証の適用範囲に、委託する業務や拠点が含まれているかも確認してください。
そのうえで、契約で安全管理の内容と事故時の連絡を取り決め、取扱状況を定期的に確認することが必要です。
Q. 委託先で漏えいが起きた場合、自社も個人情報保護委員会に報告が必要ですか?
A. 報告が必要な事態に当たる場合は、原則として委託元と委託先の双方が報告義務を負います。
委託先が委託元に事態の発生を通知した場合は委託先の義務は免除され、委託元が報告することになります。
発覚からの期限は委託元にも適用されるため、委託先からの連絡を受けたら、詳細を待たずに分かっている範囲で速報することをおすすめします。
Q. クラウドサービスの利用は「委託」に当たりますか?
A. 個人情報保護委員会のQ&Aでは、クラウド事業者が契約上、サーバーに保存された個人データを取り扱わないこととされ、適切なアクセス制御が行われている場合は、「提供」にも「委託」にも当たらないとされています。
この場合、クラウド事業者への監督義務はありませんが、公開設定やアクセス権限の管理など、自社の安全管理措置は自社の責任で講じる必要があります。
Q. 委託先の確認は、どのくらいの頻度で、どのような方法で行えばよいですか?
A. 法令で頻度や方法が一律に決められているわけではありません。
個人情報保護委員会のQ&Aでは、立入検査は義務ではなく、委託するデータの内容や規模に応じた適切な方法でよいとされ、口頭による確認も含まれます。
一つの目安として、年1回の書面(チェックシート)での確認を基本に、預けている件数が多い先や要配慮個人情報を扱う先は訪問を組み合わせる、という形で進める企業が多くあります。
Q. 委託先が、自社の知らないうちに再委託していた場合はどうなりますか?
A. 再委託先についても、委託先と同様の監督が必要です。
知らないうちに再委託されている状態は、監督が及んでいないことになります。
契約で再委託を事前承諾制にし、再委託先の名前と業務の範囲を報告してもらう形にしておくことをおすすめします。
Q. 委託先の管理の仕組みづくりについても相談できますか?
A. はい。
委託先の台帳や選定基準、契約に盛り込む条項、チェックシートの設計など、Pマーク・ISMSの取得・運用のご支援とあわせて承っています。
他社の支援で取得された企業からの「委託先管理を見直したい」というご相談もお受けしています。
主な参考資料(2026年10月15日時点)
- 個人情報保護委員会「委託先管理に関する着眼点」
- 個人情報保護委員会 Q&A「委託先において個人データが漏えいしてしまった場合の対応はどのようにすればよいでしょうか。」
- 個人情報保護委員会 Q&A Q7-53(クラウドサービスの利用と個人データの提供・委託)
- 個人情報保護委員会 Q&A Q7-54(クラウドサービス利用時の安全管理措置)
- 個人情報保護委員会 Q&A Q5-9(委託先の取扱状況の把握の方法)
- 個人情報保護委員会「クラウドサービスやテレワーク環境を利用する際の個人情報の漏えいに関する注意喚起」(2021年2月)
- 個人情報保護委員会「個人情報保護法等の一部を改正する法律について」(2026年7月)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
株式会社UPFは、プライバシーマーク・ISMS(ISO/IEC 27001)などの認証の取得・運用支援を通じて、企業の情報管理を実務の面から支えています。
「委託先の台帳や契約を整えたい」「委託先への確認を仕組みにしたい」「取得した認証の運用を見直したい」といったご相談も承っております。
お気軽にお問い合わせください。
数字の定義と根拠は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
連載:相次ぐ個人情報漏えいに、企業はどう備えるか
- 相次ぐ個人情報漏えいは「氷山の一角」かもしれない——中小企業こそ、いま管理体制の見直しを
- 個人情報の漏えいに気づいたら、最初に何をするか——初動対応の流れと、平時に整えておきたい備え
- 委託先で起きた漏えいは、自社の問題でもある——「任せきりにしない」ための委託先管理、5つの確認(この記事)
- 持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方(10月16日公開予定)
- 「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす(10月17日公開予定)
- 「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策(10月18日公開予定)
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事について
執筆:株式会社UPF
プライバシーマーク・ISMS(ISO/IEC 27001)・TISAXなどの認証を軸に、企業の情報管理を実務の面から支える情報セキュリティの専門会社。2009年から認証取得支援を行い、プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍。
監修:仲手川 啓(なかてがわ けい)
株式会社UPF 代表取締役。2005年に創業し、2009年からプライバシーマーク・ISMSの取得支援を開始。著書に『Pマーク・ISMSを取ろうと思ったら読む本』(幻冬舎)。X:@kei_nakategawa
情報の確認日:2026年10月15日
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
《事例紹介動画のお知らせ》総合採用支援の株式会社Hitotechnology様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社Hitotechnology様の事例紹介動画を公開いたしました。 ■ 動画タイトル […]
