
相次ぐ個人情報漏えいは「氷山の一角」かもしれない——中小企業こそ、いま管理体制の見直しを


2026年9月下旬から、不正アクセスによる個人情報の漏えいの公表が相次いでいます。
数百万件から1,000万件を超える規模の事案も続き、10月7日には個人情報保護委員会が、大規模な漏えい等事案を踏まえた注意喚起を出しました。
ニュースを目にして、「自社は大丈夫だろうか」と感じた経営者の方も多いのではないでしょうか。
私たちUPFは、2009年からPマーク(プライバシーマーク)とISMS(ISO/IEC 27001)の取得・運用を支援してきました。
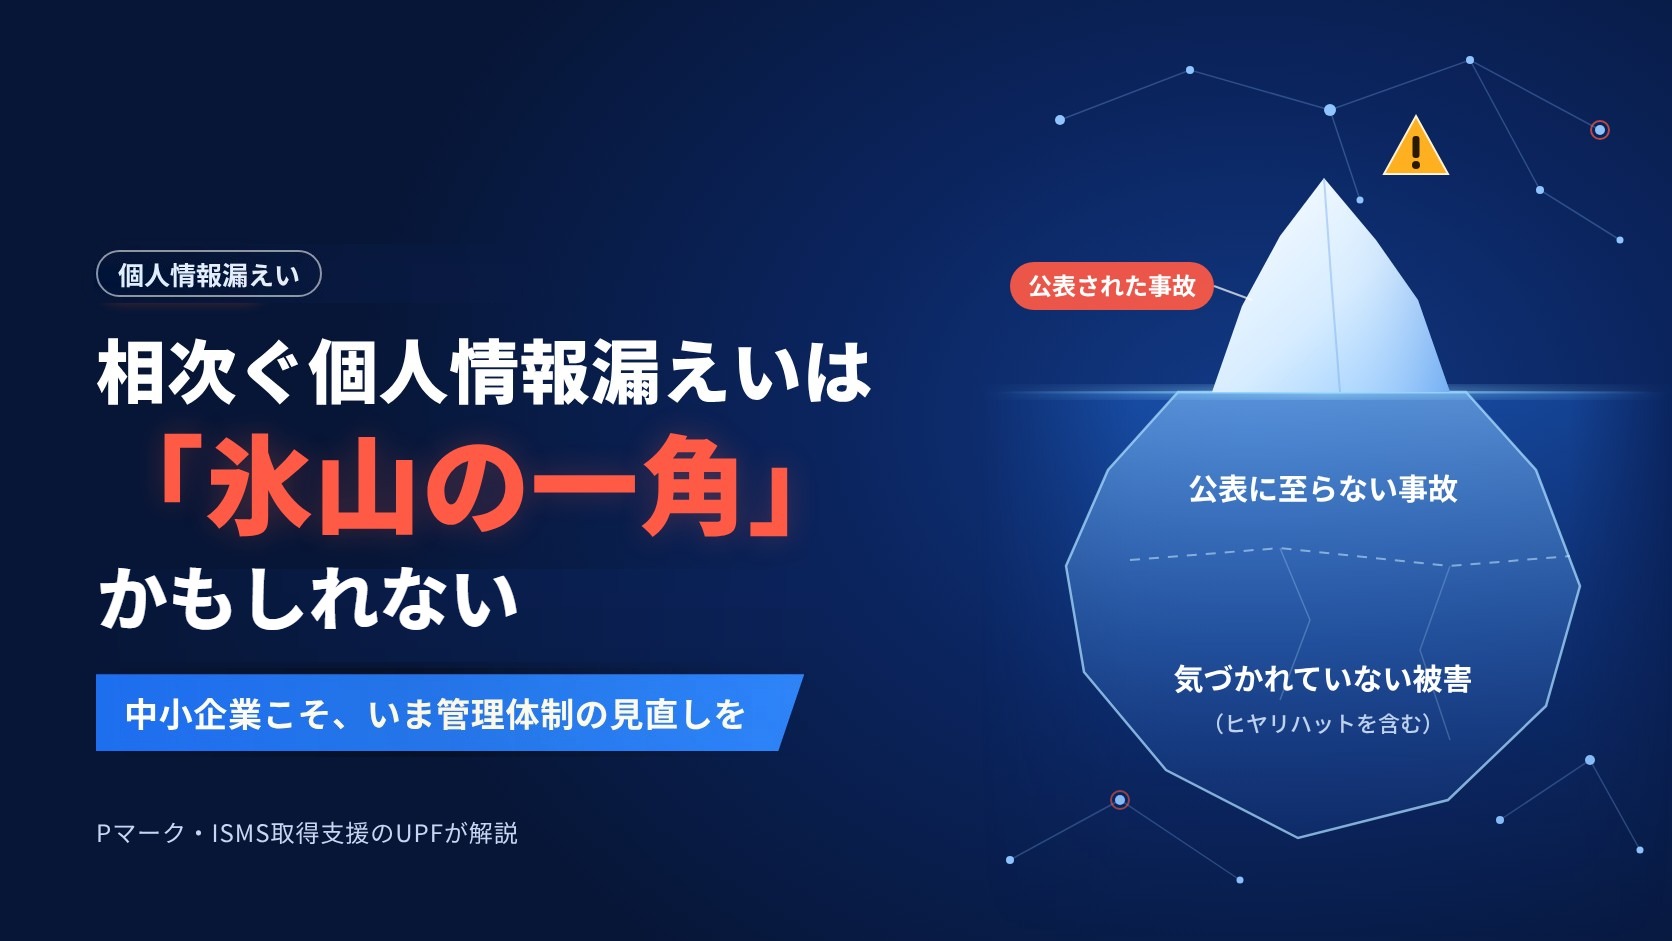
多くの企業の情報管理に携わらせていただく中で感じるのは、いま公表されている事故は「氷山の一角」なのかもしれないということです。
公表に至るのは、被害に気づき、原因を調べ、説明できる体制を持っていた企業の事案です。
その下には、公表に至らない事故や、まだ誰も気づいていない被害があると考えておくほうが自然ではないでしょうか。
とりわけ中小企業では、被害がないのではなく、まだ表に出ていないだけというケースもあるように思います。
このコラムでは、公的なデータをもとに現状を整理したうえで、私たちが日々の支援の中で感じていることと、企業が経営として見直したいポイントをまとめました。
自社の体制を振り返る際の一助になれば幸いです。
この記事のポイント
- 個人情報保護委員会への漏えい等報告は2025年度も17,139件と高い水準にあり、上場企業の100万件以上の大型事故は、2026年は10月5日時点ですでに10件(2025年は年間6件)
- ランサムウェア被害は2026年上半期に過去最多の123件。被害を受けた組織の約6割は中小企業
- すべての漏えいが報告や公表の対象になるわけではなく、気づかれないまま進む被害もある。公表されている事故は、全体の一部と捉えておきたい
- 経営として見直したいのは「持たない」「間違えて渡さない」「入らせない」「任せきりにしない」「気づいて動ける」の5つ
- Pマーク・ISMSは、取得したうえで実際に運用し、見直しを回し続けることで、この5つを組織に根づかせる仕組みになる
公表されている事故は「氷山の一角」かもしれない
まず、公的な統計と調査から、いま何が起きているのかを確認します。
| 出典 | 対象 | 主な数字 |
|---|---|---|
| 個人情報保護委員会(2026年7月) | 民間事業者からの漏えい等報告(2025年度) | 17,139件。過去最多だった前年度(19,056件)から約1割減ったものの、高い水準が続く |
| 東京商工リサーチ(2026年1月) | 上場企業とその子会社の漏えい・紛失事故(2025年) | 180件、3,063万6,910人分(前年比93.1%増)。原因の64.4%がウイルス感染・不正アクセス |
| 東京商工リサーチ(2026年10月) | 上場企業とその子会社の100万件以上の大型事故(2026年) | 10月5日時点で10件(2025年は年間6件) |
| 警察庁(2026年9月) | ランサムウェア被害の報告(2026年上半期) | 123件で、統計を取り始めた2020年下半期以降の半期として最多。被害組織の約6割が中小企業 |
※各機関・調査会社の公表資料をもとに当社で整理(2026年10月13日時点)。出典は記事末尾に掲載しています。
漏えいの件数は高止まりし、一度に失われる情報の量は大きくなっています。
そして警察庁のデータが示すとおり、ランサムウェアの被害を受けているのは大企業だけではありません。
個人情報保護委員会の年次報告では、漏えいの主な原因として、病院や薬局での書類の誤交付、クレジットカードなどの誤送付、不正アクセスが挙げられています。
委員会に直接報告された事案の76.9%は、紙媒体のみの漏えいです。
件数で多いのは紙やメールの「うっかり」、被害が大きくなるのはサイバー攻撃。
企業には、この両方への備えが求められています。
法制度も動いています。
2026年7月には、課徴金制度の導入や罰則の強化を盛り込んだ改正個人情報保護法が成立・公布されました(施行は原則として公布から2年以内)。
個人情報の扱いには、これまで以上に、経営の課題として向き合うことが求められます。
ただし、ここに挙げた数字は、いずれも報告や公表に至った事故をもとにしたものです。
労働災害の分野には、「ハインリッヒの法則」という経験則があります。
1件の重大な事故の背後には29件の軽い事故があり、さらにその背後には300件の「ヒヤリハット」がある、というものです。
この比率を、情報漏えいにそのまま当てはめることはできません。
それでも、表に出た1件の事故の下に、公表に至らない事故や、まだ誰にも気づかれていない小さなミスや被害が積み重なっているという構造は、情報漏えいにも通じるところがあると感じています。
統計で確かめられることではありませんが、多くの企業の情報管理に携わってきた実感として、そう考える理由が3つあります。
1つ目は、公表は「公表できる体制がある」ことの裏返しだからです。
漏えいを公表するには、被害に気づき、範囲と原因を調べ、本人や取引先に説明できる体制が必要です。
記録(ログ)を残していない、調査を頼める先がないという企業では、そもそも何が起きたのかを確かめられません。
2つ目は、すべての漏えいが報告や公表の対象になるわけではないからです。
個人情報保護法で委員会への報告と本人への通知が義務になっているのは、要配慮個人情報を含む場合など、一定の条件に当てはまるときです。
世間への公表は、一律に義務づけられているわけではありません。
3つ目は、気づけないまま進む被害があるからです。
攻撃者に侵入されてから、被害が表に出るまでには時間がかかることがあります。
侵入に気づく仕組みがなければ、取引先や捜査機関など外部からの連絡で、初めて被害を知ることになります。
中小企業は、大企業に比べてセキュリティの専任者や検知の仕組みを持ちにくいのが実情です。
「うちは被害に遭っていない」のではなく、「被害に気づけていないだけかもしれない」。
少し厳しい見方かもしれませんが、この前提に立つことが、対策の出発点になると考えています。
また最近の事案では、委託先やクラウドサービスなど、外部とのつながりを経由した漏えいも目立ちます。
一社の対策の遅れが、その会社だけでなく、取引先を含めたリスクにつながることもあります。
9月下旬以降、私たちのもとにも、管理体制の見直しについてのご相談が続いています。
ニュースの事故を他社のこととして見送るのではなく、自社にも起こり得ることとして備えておく。
いま多くの企業に求められているのは、その一歩なのだと思います。
経営として見直したい5つの視点
情報セキュリティマネジメントでは、まず「どこに、どんな情報が、どれだけあるか」を把握し、リスクの大きいところから手を打つのが基本です。
表に出る事故と、その下にある見えにくい事故の両方を減らすために、経営として見直したいのは次の5点です。
| 視点 | なぜ重要か | まず取り組みたいこと |
|---|---|---|
| 1. 持たない | 持っていない情報は漏れない。保有量が多いほど、事故の影響は大きくなる | 取得項目の棚卸し、保存期間の設定、不要なデータと書類の定期的な廃棄 |
| 2. 間違えて渡さない | 誤交付・誤送付は漏えいの主な原因の一つで、紙媒体の事故も多い | 宛先と封入物のダブルチェック、メール送信前の宛先確認、窓口での本人確認の手順化 |
| 3. 入らせない | 大規模な漏えいの多くは、ウイルス感染・不正アクセスによる | 多要素認証の必須化、VPN機器やWebサイトの脆弱性を放置しない、退職者のアカウントの即時削除 |
| 4. 任せきりにしない | 委託元には、委託先を監督する義務がある(個人情報保護法第25条) | 委託先の選定基準、契約での安全管理措置の取り決め、定期的な状況確認 |
| 5. 気づいて動ける | 気づけなければ対応できない。報告や本人への通知には期限がある | 記録(ログ)の保管と確認、報告・通知の手順書、社内の連絡経路の整備と訓練 |
※技術面の具体的なチェック項目は、【最新2026】企業が今週中に確認したい、最低限の7つの対策で詳しく解説しています。
中でも、経営の判断によって差がつきやすいのは1と5です。
「持たない」は、費用をかけずに始められ、効果の大きい対策です。
使わなくなった顧客リストや、保存期間を過ぎた申込書は、持ち続けるだけでリスクになります。
10月7日の個人情報保護委員会の注意喚起でも、多要素認証の導入やログの保管・分析とあわせて、利用目的を達成した個人データを遅滞なく消去するよう努めることが求められています。
「気づいて動ける」は、見えない被害を減らすための対策です。
先ほどのハインリッヒの法則の考え方に立てば、重大な事故を防ぐ近道は、その下にある小さなミスやヒヤリハットを拾い上げ、仕組みで潰していくことです。
小さな異常を報告しやすい雰囲気と、報告を受けて動く手順があるかどうかが、事故の大きさを左右します。
5つの視点は、一度決めれば終わりではありません。
人が入れ替わり、取引先やシステムが変わり、攻撃の手口も変わります。
だからこそ、仕組みとして回し続ける必要があります。
Pマークは日本産業規格(JIS Q 15001)にもとづく個人情報保護の仕組み、ISMSは国際規格(ISO/IEC 27001)にもとづく情報セキュリティの仕組みです。
どちらも、リスクを洗い出し、対策を決め、社員に教育し、内部監査とマネジメントレビューで見直す、というPDCAを組織に根づかせるための枠組みです。
大切なのは、取得したかどうかだけでなく、取得したうえで、実際に回しているかどうかです。
支援の現場では、運用が形だけになりかけているとき、次のようなサインが見られることがあります。
- 個人情報の台帳が、取得したときから更新されていない
- 社員教育が、年に一度のテストだけになっている
- ヒヤリハットや小さなミスが報告されず、現場で処理されている
- 内部監査が、書類がそろっているかの確認で終わっている
- 委託先の評価が、契約したときの一度きりになっている
PマークやISMSを実際に回している企業は、小さな異常を拾う報告ルートと、定期的に見直す場をすでに持っています。
それは、氷山の水面下にある事故を減らし、万が一のときに「気づいて、調べて、説明できる」会社であるための土台になります。
最後に、少しだけ私たちのことをお伝えさせてください。
UPFは2005年5月に創業し、2009年から認証取得の支援を続けてきました。
おかげさまで、支援実績は5,695社(2026年10月1日時点)となりました。
初めてUPFをご利用いただいたお客様が、次回の更新もUPFにご依頼くださる割合は95%(2020〜2026年平均)です。
社内には、プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍しています(自らがコンサルティングを担当する企業の審査は行いません)。
また、年間2,000件を超える審査関連の情報が社内に集まるため、制度の改訂や審査の傾向を早い段階で把握し、日々のご支援に活かしています。
UPF自身もPマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701を取得し、日々運用しています。
漏えいのニュースが続くと、不安が先に立つかもしれません。
それでも、自社の情報を棚卸しし、小さな異常に気づける仕組みを一つずつ整えていけば、リスクは着実に小さくしていけます。
私たちは、認証の取得をお手伝いするだけでなく、企業が「被害に気づき、すぐに動ける」状態を、実務の面から一緒につくっていきたいと考えています。
これからも、制度の改正や新たな脅威について、支援の現場で得た気づきをお伝えしていきます。
よくある質問
Q. 小さな会社でも、個人情報保護法の対象になりますか?
A. はい。
2017年5月に施行された改正法により、取り扱う個人情報の数にかかわらず、個人情報データベース等を事業に使っている事業者はすべて対象になりました。
漏えいが起きたときの報告や本人への通知の義務も、同じように適用されます。
Q. 漏えいが起きたら、必ず個人情報保護委員会に報告しなければなりませんか?
A. 次のいずれかに当たる場合(そのおそれがある場合を含む)は、委員会への報告と本人への通知が義務です(2022年4月から)。
- 要配慮個人情報(病歴など)が含まれる
- 財産的被害が生じるおそれがある(クレジットカード情報など)
- 不正の目的で行われたおそれがある(不正アクセスなど)
- 漏えいした本人の数が1,000人を超える
委員会への報告は、速報を速やかに(目安は発覚から概ね3〜5日以内)、確報を発覚から30日以内(不正の目的で行われたおそれがある場合は60日以内)に行います。
なお、2026年7月に成立した改正法には、報告や本人への通知の一部を見直す内容も盛り込まれています。
判断に迷う場合は、早めに専門家にご相談ください。
Q. PマークとISMSは、どちらを取得すべきですか?
A. 顧客の個人情報を中心に扱い、「個人情報を適切に扱う会社」であることを国内の消費者や取引先に示したい場合はPマーク、個人情報に限らず技術情報や取引先の情報など情報全体を守りたい場合や、海外の取引先にも説明したい場合はISMSが向いています。
両方を取得する企業もあります。
詳しくはPマーク・ISMSの取得を迷っている企業へで解説しています。
Q. すでにPマークやISMSを取得していますが、運用が形だけになっています。
相談できますか?
A. はい。
他社の支援で取得された企業からの「運用を見直したい」「取得した認証をもっと活かしたい」というご相談もお受けしています。
Q. Pマーク・ISMSの取得支援(コンサル)は、どこに頼めばよいですか?
A. 比べる軸は3つです。①審査を知る体制があるか(現役審査員や審査員資格者の在籍)、②実績数と継続率を時点つきで公開しているか、③取得後の運用・更新まで含めた総額で見積もられているか。UPFは、プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍し、累計5,695社(2026年10月1日時点)、継続率95%(2020〜2026年平均)を公開しています。費用は、取得後から次回更新までのサポートを含む一括料金です。
主な参考資料(2026年10月13日時点)
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
- 個人情報保護委員会「令和7年度年次報告」(2026年7月)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
- 東京商工リサーチ「上場企業の『個人情報漏えい・紛失』事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分」(2026年1月30日)
- 東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪ペース」(2026年10月7日)
- 個人情報保護委員会「個人情報保護法等の一部を改正する法律について」(2026年7月)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
株式会社UPFは、プライバシーマーク・ISMS(ISO/IEC 27001)などの認証の取得・運用支援を通じて、企業の情報管理を実務の面から支えています。
「被害に気づける体制になっているか確認したい」「取得した認証の運用を見直したい」「委託先の管理や事故対応の手順を整えたい」といったご相談も承っております。
お気軽にお問い合わせください。
数字の定義と根拠は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
連載:相次ぐ個人情報漏えいに、企業はどう備えるか
- 相次ぐ個人情報漏えいは「氷山の一角」かもしれない——中小企業こそ、いま管理体制の見直しを(この記事)
- 個人情報の漏えいに気づいたら、最初に何をするか——初動対応の流れと、平時に整えておきたい備え
- 委託先で起きた漏えいは、自社の問題でもある——「任せきりにしない」ための委託先管理、5つの確認
- 持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方(10月16日公開予定)
- 「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす(10月17日公開予定)
- 「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策(10月18日公開予定)
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事について
執筆:株式会社UPF
プライバシーマーク・ISMS(ISO/IEC 27001)・TISAXなどの認証を軸に、企業の情報管理を実務の面から支える情報セキュリティの専門会社。2009年から認証取得支援を行い、プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍。
監修:仲手川 啓(なかてがわ けい)
株式会社UPF 代表取締役。2005年に創業し、2009年からプライバシーマーク・ISMSの取得支援を開始。著書に『Pマーク・ISMSを取ろうと思ったら読む本』(幻冬舎)。X:@kei_nakategawa
情報の確認日:2026年10月13日(統計の数値は各機関・調査会社の公表時点のものです)
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
《事例紹介動画のお知らせ》総合採用支援の株式会社Hitotechnology様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社Hitotechnology様の事例紹介動画を公開いたしました。 ■ 動画タイトル […]
