
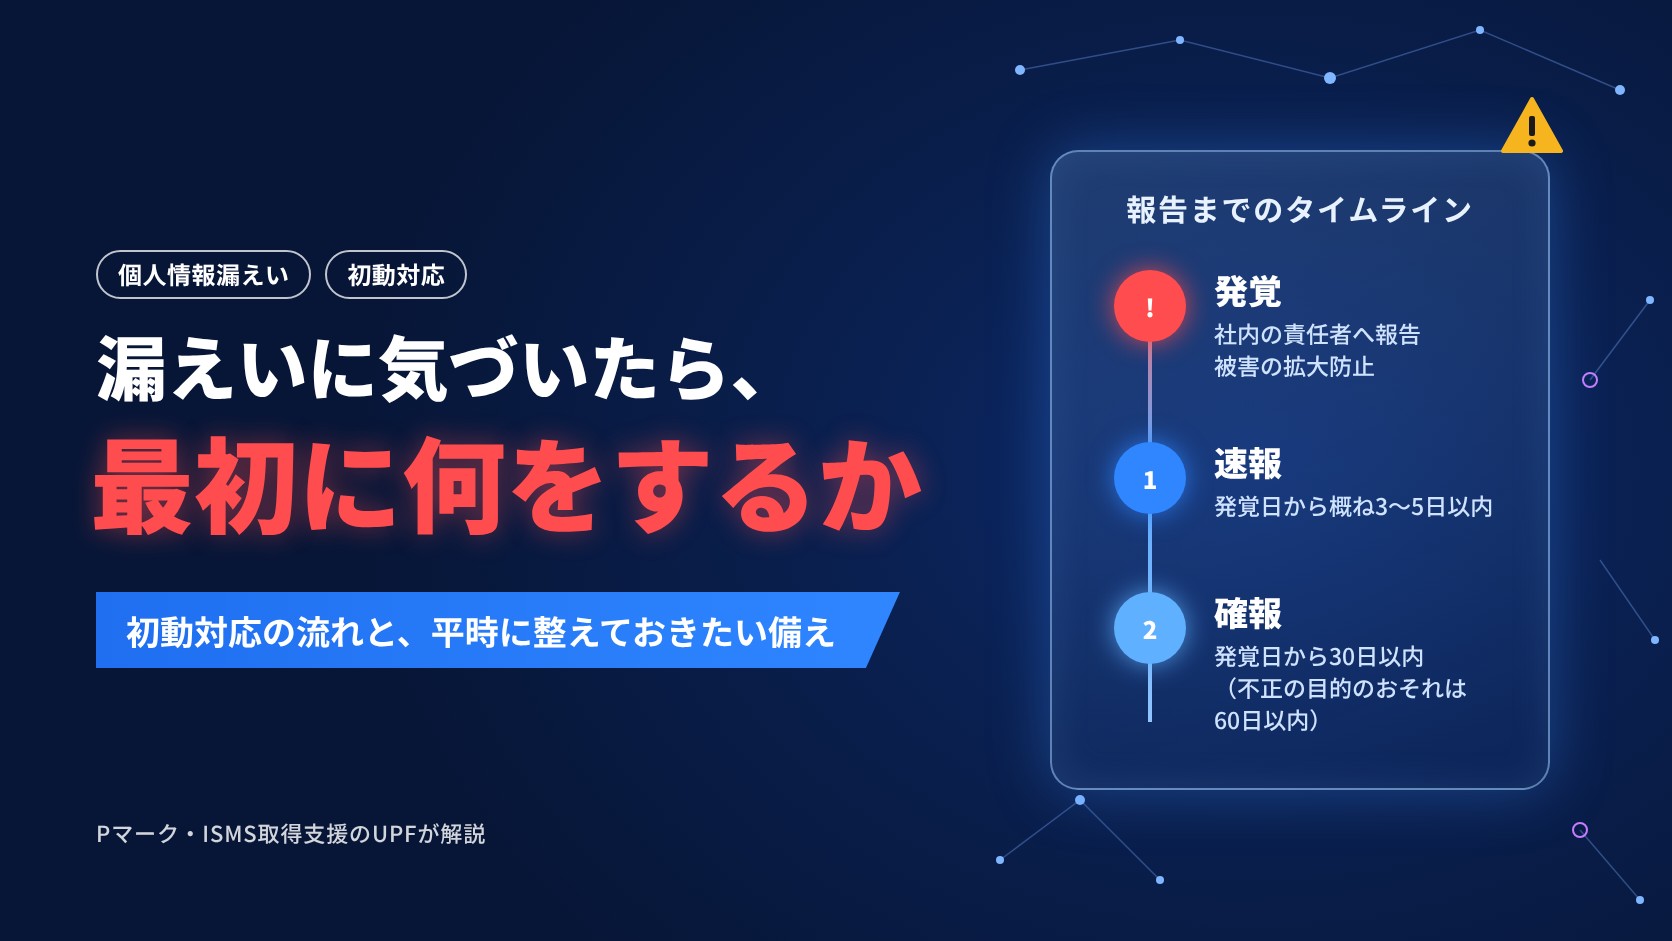
個人情報の漏えいに気づいたら、最初に何をするか——初動対応の流れと、平時に整えておきたい備え


前回のコラム「相次ぐ個人情報漏えいは「氷山の一角」かもしれない」では、公表されている事故の下に、まだ表に出ていない事故や被害があるのではないか、というお話をしました。
そのうえで、見えない被害を減らすために経営として見直したい視点の一つとして、「気づいて動ける」ことを挙げました。
今回はその続きとして、実際に漏えいに気づいたとき、最初に何をすればよいのかを整理してみます。
どれだけ備えていても、漏えいを完全にゼロにすることは難しいものです。
そのとき会社への信頼を左右するのは、事故があったかどうか以上に、気づいてからどう動けたかではないかと、私たちは考えています。
このコラムでは、個人情報保護委員会の資料やプライバシーマーク制度の事故報告のルールをもとに、初動対応の流れと、平時に整えておきたい備えをまとめました。
この記事のポイント
- 漏えい(そのおそれを含む)に気づいたら、まずは社内の責任者への報告と、被害の拡大防止
- 報告が必要な事態に当たる場合は、個人情報保護委員会へ速報(速やかに。目安は発覚から概ね3〜5日以内)と確報(発覚から30日以内、不正の目的のおそれがある場合は60日以内)を行い、本人にも通知する
- 委託先で起きた漏えいでも、原則として委託元と委託先の双方が報告義務を負う
- Pマーク付与事業者は、個人情報保護委員会とは別に、審査機関への事故報告も必要
- 期限内に動けるかどうかは、連絡経路・判断基準・記録(ログ)・委託先との取り決めといった平時の準備で決まる
漏えいに気づいてから、報告までの流れ
個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」では、漏えい等が発覚したときに講ずべき措置として、次の5つが挙げられています。
- 事業者内部における報告と、被害の拡大防止
- 事実関係の調査と、原因の究明
- 影響範囲の特定
- 再発防止策の検討と実施
- 個人情報保護委員会への報告と、本人への通知
実際には、これらを一つずつ順番に進めるのではなく、並行して進めることになります。
時間の流れに沿って整理すると、たとえば次のようなイメージです。
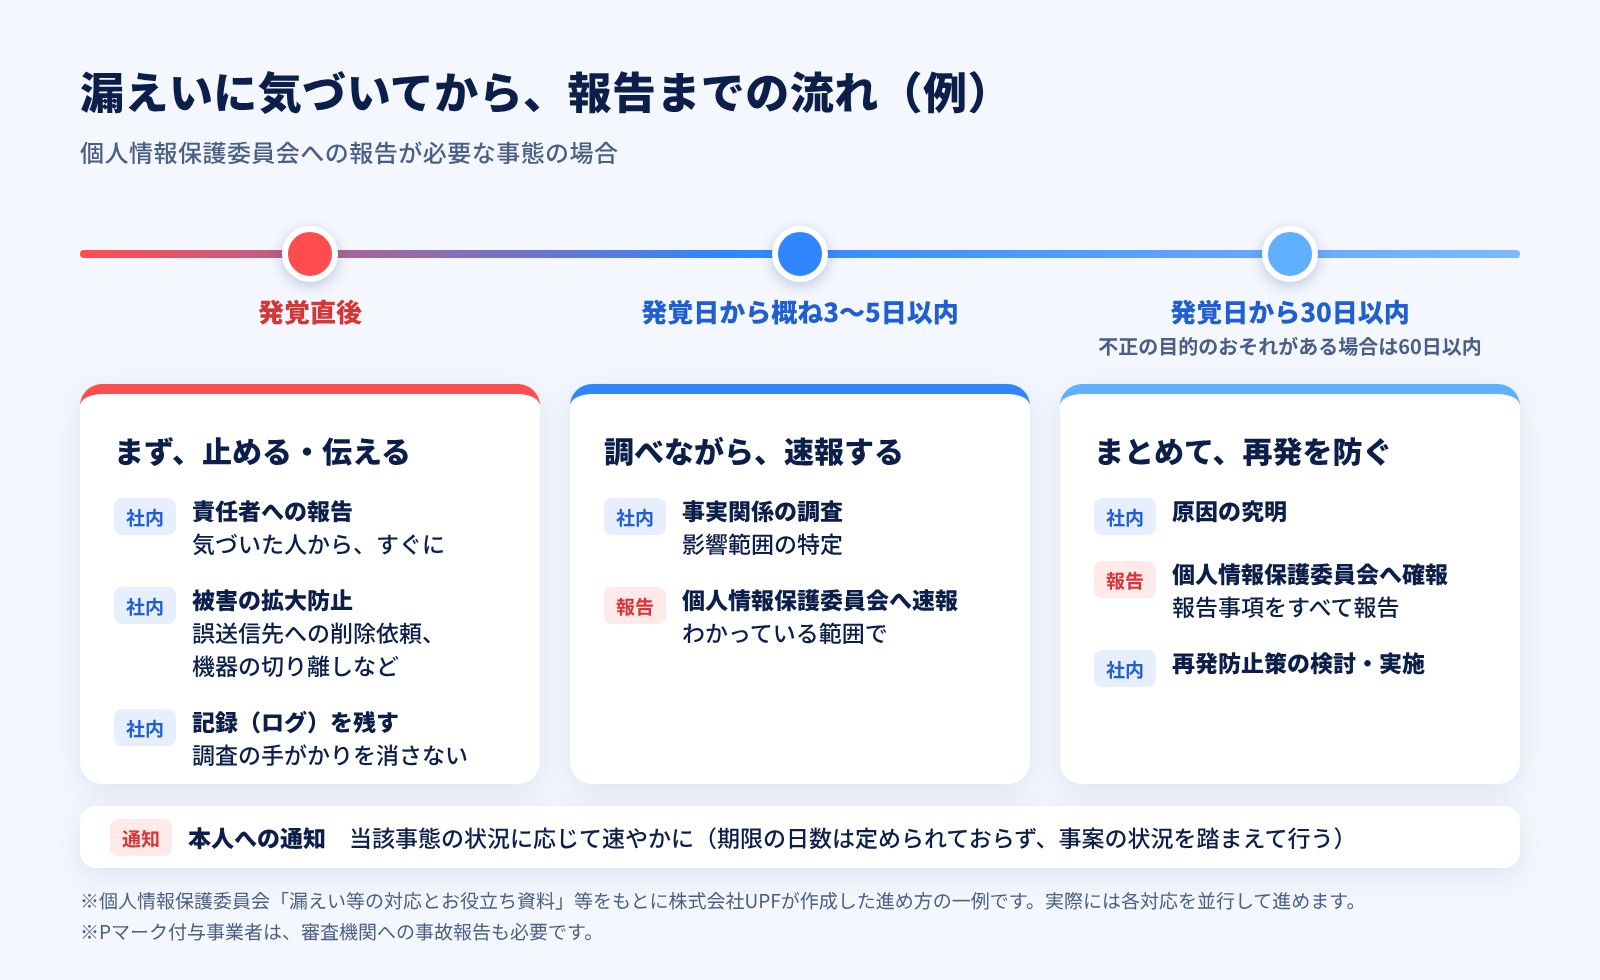
最初に取りかかりたいのは、社内の責任者への報告と、被害の拡大防止です。
メールの誤送信であれば送信先への削除のお願い、不正アクセスが疑われる場合は機器のネットワークからの切り離しやアカウントの停止など、まずは被害が広がらないように手を打ちます。
このとき、記録(ログ)や画面の状態を消さずに残しておくことも大切です。
後の調査で、何が起きたのか、どこまで影響が及んだのかを確かめる手がかりになります。
もう一つ意識しておきたいのは、報告の対象には漏えいが「発生したおそれがある」段階も含まれるということです。
「まだ確定していないから」と様子を見ているうちに、期限が過ぎてしまうこともあり得ます。
速報はその時点でわかっている範囲で行い、判明したことを確報で補う、という考え方です。
| 項目 | 内容 |
|---|---|
| 報告が必要な事態 | 次のいずれかに当たる個人データの漏えい・滅失・毀損(そのおそれを含む) ①要配慮個人情報(病歴など)が含まれる ②財産的被害が生じるおそれがある(クレジットカード情報など) ③不正の目的をもって行われたおそれがある(不正アクセスなど。取得しようとしている個人情報も対象) ④本人の数が1,000人を超える ※高度な暗号化などの措置が講じられている場合は、報告は不要 |
| 速報 | 速やかに(発覚から概ね3〜5日以内)。その時点で把握している内容を報告 |
| 確報 | 発覚日から30日以内(③の場合は60日以内) |
| 本人への通知 | 状況に応じて速やかに。通知が難しい場合は、ホームページでの公表や問い合わせ窓口の設置などの代替措置 |
| 報告の方法 | 個人情報保護委員会のウェブサイトの報告フォーム(権限が委任されている業種は所管省庁へ)。ランサムウェアなどのサイバー攻撃の事案では、共通様式をメールで提出する方法もある |
※個人情報保護委員会の公表資料をもとに当社で整理(2026年10月時点)。出典は記事末尾に掲載しています。
報告が必要な事態に当たらない場合でも、社内での記録と再発防止は欠かせません。
小さなミスを記録し、仕組みで潰していくことが、前回お話しした「氷山の水面下」を小さくすることにつながります。
委託先で起きた漏えいも、他人事ではありません。
個人情報保護委員会のQ&Aでは、委託先で報告が必要な漏えいが起きた場合、原則として委託元と委託先の双方が報告義務を負うとされています。
委託先が委託元に事態の発生を通知した場合は、委託先の報告義務は免除され、委託元が報告することになります。
いざというときに委託先からすぐに連絡が来るかどうかは、日頃の取り決め次第です。
Pマークを取得している企業は、審査機関への事故報告も必要です。
プライバシーマーク制度では、原則として発覚日から30日以内(不正の目的をもって行われたおそれがある事故の場合は60日以内)に審査機関へ確報を行い、要配慮個人情報が含まれる場合などは、発覚日から概ね3〜5日以内に速報を行うことになっています。
報告された事故は、制度の規約にもとづいて措置が決められます。
JIPDECの集計では、2025年度にPマーク付与事業者2,021社から10,633件の事故報告(配送委託先による誤配送などを含む)がありました。
事象分類別では、誤配達・誤交付(37.8%)と誤送信(25.5%)が多く、不正アクセスは10.3%でした。
件数で見れば、いまも送付や送信のミスが中心です。
なお、2026年7月に成立した改正個人情報保護法には、違法な第三者提供を報告の対象に加えることや、本人の権利利益の保護に欠けるおそれが少ない場合の本人への通知の緩和、一定の条件のもとでの速報の免除など、漏えい等報告の見直しも盛り込まれています。
施行は原則として公布から2年以内とされているため、当面は、いまのルールにもとづいて対応することになります。
期限内に動けるかどうかは、平時の準備で決まる
速報の目安である3〜5日は、思っている以上に短い時間です。
しかもガイドラインでは、法人の場合、いずれかの部署が事態を知った時点が起算点とされています。
経営者や担当部署に報告が上がった時点ではなく、社内のどこかの部署が把握した時点から、時間は進み始めているということです。
事故が起きたときに初動を遅らせやすいのは、「誰に連絡すればよいかわからない」「報告が必要な事態に当たるのか判断できない」「何が起きたのかを確かめる記録がない」といった迷いです。
こうした迷いは、事故が起きてからでは解消しにくく、平時のうちに整えておくしかありません。
| 備え | 整えておきたいこと |
|---|---|
| 1. 連絡経路 | 誰が気づいても、すぐに責任者へ届く経路。夜間・休日の連絡先も含めて決めておく |
| 2. 判断基準 | 報告が必要な4つの事態に当たるかを判断する手順と担当者。迷ったときの相談先 |
| 3. 記録(ログ) | アクセスや操作の記録を保管し、調査に使える状態にしておく |
| 4. 委託先との取り決め | 事故が起きたときの連絡の期限や報告の内容を、契約や覚書で決めておく |
| 5. 手順書と訓練 | 報告・通知の流れ、文面のひな形、連絡先の一覧を用意し、定期的に訓練する |
※技術面の具体的なチェック項目は、【最新2026】企業が今週中に確認したい、最低限の7つの対策で詳しく解説しています。
中でも、連絡経路と判断基準の2つは、すぐにでも見直していただきたいポイントです。
気づいた人が「これくらいなら」と自分の判断で処理してしまうと、報告すべき事態が埋もれてしまいます。
小さなことでも報告しやすい雰囲気をつくり、報告を受けた側が判断できる手順を持っておく。
それだけでも、初動の速さは変わってくると思います。
PマークやISMSの仕組みには、こうした備えがもともと組み込まれています。
Pマークの構築・運用指針でも、「緊急事態への準備」として、報告が必要な関係機関などをあらかじめ特定し、緊急事態を特定する手順と、その後の対応の手順を内部規程として定めておくことが求められています。
ISMS(ISO/IEC 27001)でも、附属書Aの管理策に、情報セキュリティインシデント管理の計画と準備、情報セキュリティ事象の報告、証拠の収集などが含まれています。
大切なのは、規程として書いてあるだけでなく、いざというときに実際に動ける状態になっているかどうかです。
私たちUPFは、2009年からPマーク(プライバシーマーク)とISMS(ISO/IEC 27001)の取得・運用を支援してきました。
おかげさまで、支援実績は5,695社(2026年10月1日時点)となりました。
初めてUPFをご利用いただいたお客様が、次回の更新もUPFにご依頼くださる割合は95%(2020〜2026年平均)です。
社内にはプライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍しています(自らがコンサルティングを担当する企業の審査は行いません)。
また、年間2,000件を超える審査関連の情報が社内に集まるため、制度の改訂や審査の傾向を早い段階で把握し、日々のご支援に活かしています。
事故への備えは、事故が起きる前にしか整えられません。
認証の取得をお手伝いするだけでなく、企業が「気づいて、すぐに動ける」状態を、実務の面から一緒につくっていければと考えています。
よくある質問
Q. 漏えいかどうか、まだはっきりしません。それでも報告が必要ですか?
A. 報告の対象には、漏えい等が「発生したおそれがある」事態も含まれます。
確定を待たずに、その時点でわかっている範囲で速報を行い、判明したことを確報で補います。
判断に迷う場合は、早めに専門家にご相談ください。
Q. メールの誤送信1件でも、報告が必要ですか?
A. 報告が必要な4つの事態のいずれかに当たる場合は必要です。
たとえば、病歴などの要配慮個人情報が含まれていれば、1人分でも報告の対象になります。
一方で、高度な暗号化などの措置が講じられている場合は、報告は不要とされています。
報告が不要な場合でも、社内での記録と再発防止は欠かせません。
また、Pマーク付与事業者は、個人情報保護委員会への報告が不要な事故でも、審査機関への事故報告が必要になる場合があります。
Q. 委託先で漏えいが起きた場合、報告は誰がしますか?
A. 原則として、委託元と委託先の双方が報告義務を負い、連名で報告することもできます。
委託先が委託元に事態の発生を通知した場合は、委託先の報告義務は免除され、委託元が報告することになります。
Q. 漏えいが起きたら、必ず公表しなければなりませんか?
A. 個人情報保護委員会への報告や本人への通知と違い、公表は法律で一律に義務づけられているわけではありません。
ただし、本人への通知が難しい場合の代替措置として公表を選ぶことがあるほか、取引先や社会への説明の観点から公表を検討することもあります。
また、Pマークの構築・運用指針では、緊急事態が発生した場合の対応手順に、二次被害や類似事案の発生を避ける観点から、可能な範囲で事実関係や発生原因、対応策を公表することを含めるよう求めています。
Q. 事故対応の手順づくりや、委託先の管理についても相談できますか?
A. はい。
Pマーク・ISMSの取得・運用のご支援とあわせて、事故が起きたときの手順づくりや委託先の管理についてのご相談も承っています。
他社の支援で取得された企業からの「運用を見直したい」というご相談もお受けしています。
主な参考資料(2026年10月時点)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 個人情報保護委員会 Q&A「委託先において個人データが漏えいしてしまった場合の対応はどのようにすればよいでしょうか。」
- 個人情報保護委員会「個人情報保護法等の一部を改正する法律について」(2026年7月)
- JIPDEC プライバシーマーク制度「事故等の報告」
- JIPDEC「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針」(ver1.0)
- JIPDEC「2025年度 個人情報の取扱いにおける事故報告集計結果」(2026年8月31日)
- 警察庁「サイバー事案に関する相談窓口」
株式会社UPFは、プライバシーマーク・ISMS(ISO/IEC 27001)などの認証の取得・運用支援を通じて、企業の情報管理を実務の面から支えています。
「事故が起きたときの連絡経路や判断基準を整えたい」「委託先との取り決めを見直したい」「取得した認証の運用を見直したい」といったご相談も承っております。
お気軽にお問い合わせください。
数字の定義と根拠は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
連載:相次ぐ個人情報漏えいに、企業はどう備えるか
- 相次ぐ個人情報漏えいは「氷山の一角」かもしれない——中小企業こそ、いま管理体制の見直しを
- 個人情報の漏えいに気づいたら、最初に何をするか——初動対応の流れと、平時に整えておきたい備え(この記事)
- 委託先で起きた漏えいは、自社の問題でもある——「任せきりにしない」ための委託先管理、5つの確認
- 持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方(10月16日公開予定)
- 「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす(10月17日公開予定)
- 「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策(10月18日公開予定)
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事について
執筆:株式会社UPF
プライバシーマーク・ISMS(ISO/IEC 27001)・TISAXなどの認証を軸に、企業の情報管理を実務の面から支える情報セキュリティの専門会社。2009年から認証取得支援を行い、プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍。
監修:仲手川 啓(なかてがわ けい)
株式会社UPF 代表取締役。2005年に創業し、2009年からプライバシーマーク・ISMSの取得支援を開始。著書に『Pマーク・ISMSを取ろうと思ったら読む本』(幻冬舎)。X:@kei_nakategawa
情報の確認日:2026年10月中旬(統計の数値は各機関の公表時点のものです)
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
《事例紹介動画のお知らせ》総合採用支援の株式会社Hitotechnology様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社Hitotechnology様の事例紹介動画を公開いたしました。 ■ 動画タイトル […]
