
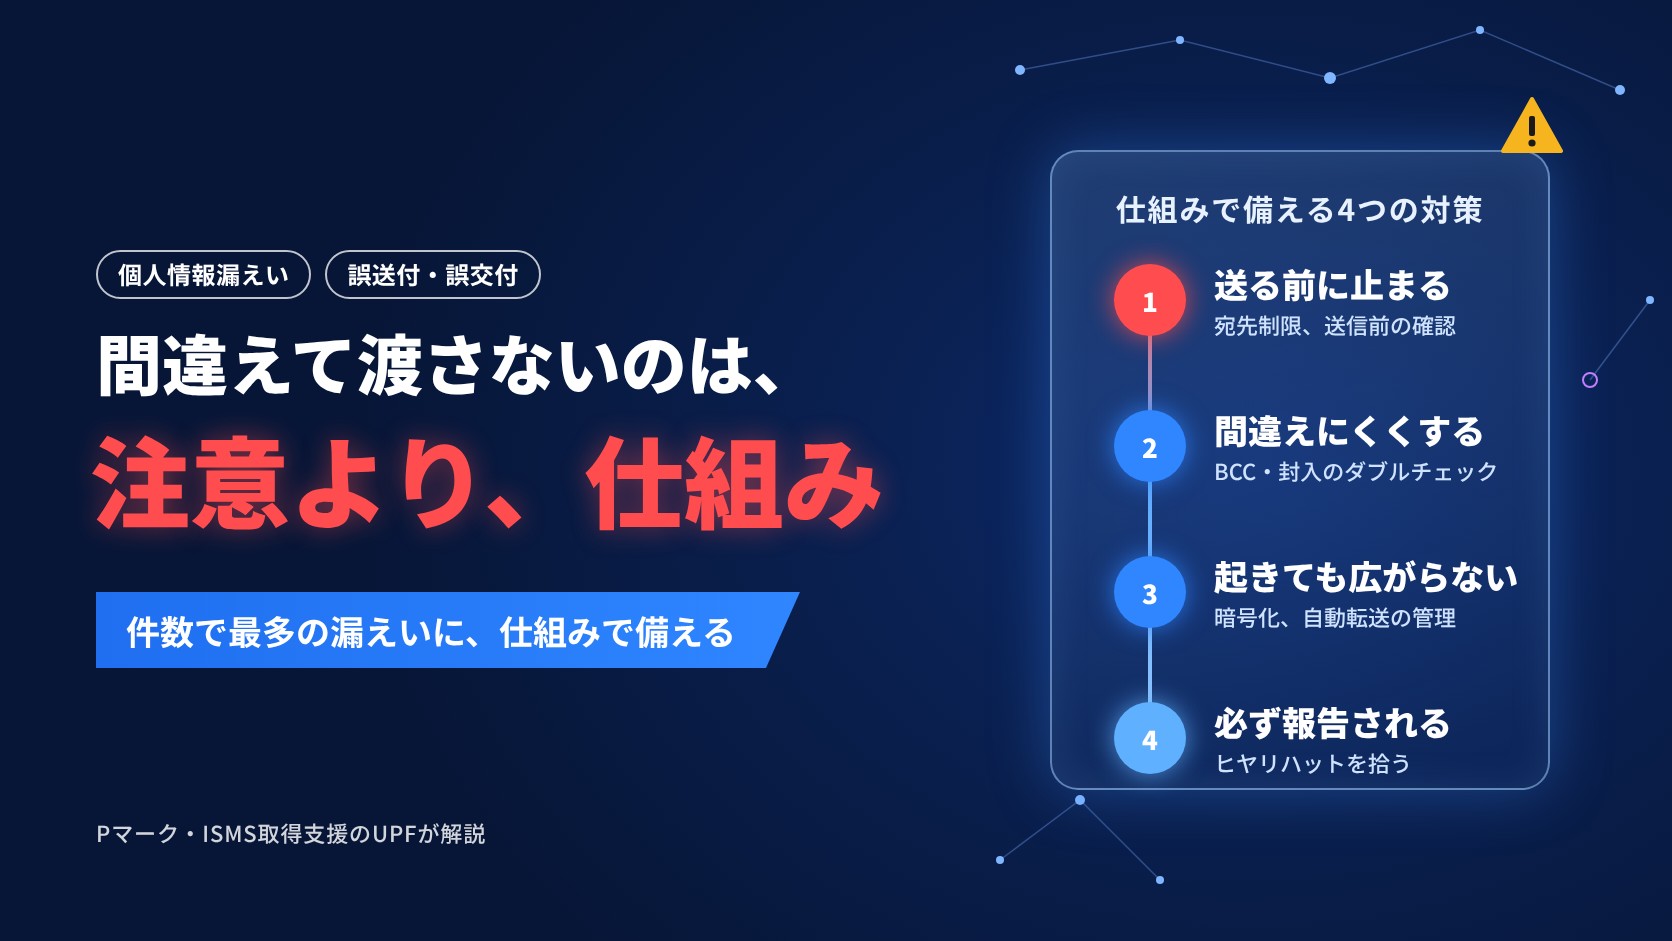
「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす


このコラムは、「相次ぐ個人情報漏えいは「氷山の一角」かもしれない」から続く連載の5回目です。
ここまで、「気づいて動ける」「任せきりにしない」「持たない」についてお話ししてきました。
今回は、件数で見るといまも最多の漏えい、誤送付・誤交付をどう減らすかについてです。
大規模な不正アクセスの報道が続くと、サイバー攻撃ばかりが目に入ります。
けれども、個人情報保護委員会に直接報告された漏えい等事案の76.9%は、紙媒体のみの漏えいです。
JIPDECへのプライバシーマーク付与事業者の事故報告でも、2025年度は誤配達・誤交付が37.8%、誤送信が25.5%と、この2つで6割を超えています。
件数で多いのは、いまも「間違えて渡す」事故です。
そして、この種の事故は、起きた会社の多くで「注意していたはずなのに」起きています。
人の注意は、忙しいとき、急いでいるとき、慣れたときに抜けます。
このコラムでは、個人情報保護委員会の資料をもとに、誤送付・誤交付を「注意」ではなく「仕組み」で減らす方法をまとめました。
この記事のポイント
- 個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。JIPDECへの事故報告でも誤配達・誤交付と誤送信が上位で、件数ではいまも「間違えて渡す」事故が最多
- 誤送付・誤交付は1件あたりの本人の数は少なくても、要配慮個人情報を含めば1人分でも報告の対象になる
- 対策は「送る前に止まる」「間違えにくくする」「起きても広がらない」「必ず報告される」の4つの仕組みに分けて考える
- 個人情報保護委員会は、送付先の制限、送信前の確認画面、自動転送の申請制、送信者以外による宛先確認などを示している
- 2026年7月に成立した改正法では、誤交付・誤送付など本人が1名のケースの確報を、一定期間ごとにまとめて行うことを認める見直しも盛り込まれた
「注意」が効かない理由
誤送付・誤交付の対策というと、「宛先を指差し確認する」「社員教育を徹底する」が思い浮かびます。
どちらも大切ですが、それだけでは事故は減りません。
理由は、この種の事故が「知らなかった」からではなく、「分かっていたのに、そのときは抜けた」ことで起きるからです。
個人情報保護委員会の「ヒヤリハット事例集」には、BCCに入れるべきアドレスをCCに入力して送信しそうになった、メーリングリストで関係のない顧客にも資料を送りそうになった、顧客のUSBメモリを持ち出したまま別の顧客を訪問して置き忘れそうになった、といった事例が並んでいます。
どれも、担当者が「やってはいけない」と知っていたことです。
事例集が対策として挙げているのは、送信者以外による宛先確認や、送信前の確認ポップアップなど、人の注意を補う仕組みです。
紙も同じです。
個人情報保護委員会の年次報告では、漏えいの主な原因として、病院や薬局での書類の誤交付、クレジットカードなどの誤送付が挙げられています。
窓口で名前を呼んで渡す、封入して郵送する、という毎日の作業の中で起きる事故は、作業の手順そのものに確認の工程を組み込まない限り、繰り返されます。
誤送付・誤交付は、1件あたりの本人の数は少ないことがほとんどです。
それでも、病歴などの要配慮個人情報が含まれていれば、1人分でも個人情報保護委員会への報告と本人への通知の対象になります。
医療・介護・保険・人材など、要配慮個人情報を日常的に扱う業種では、「小さな誤送付」が、そのまま報告事案になります。
なお、2026年7月に成立した改正個人情報保護法には、誤交付・誤送付など漏えいした本人が1名のケースについて、確報を一定期間ごとにまとめて行うことを認める見直しが盛り込まれました。
報告の負担は軽くなる方向ですが、事故そのものを減らす必要があることに変わりはありません。
「仕組み」で減らす4つの対策
誤送付・誤交付の対策は、4つの仕組みに分けると整理しやすくなります。
送る前に止まる仕組み、間違えにくくする仕組み、起きても広がらない仕組み、そして必ず報告される仕組みです。
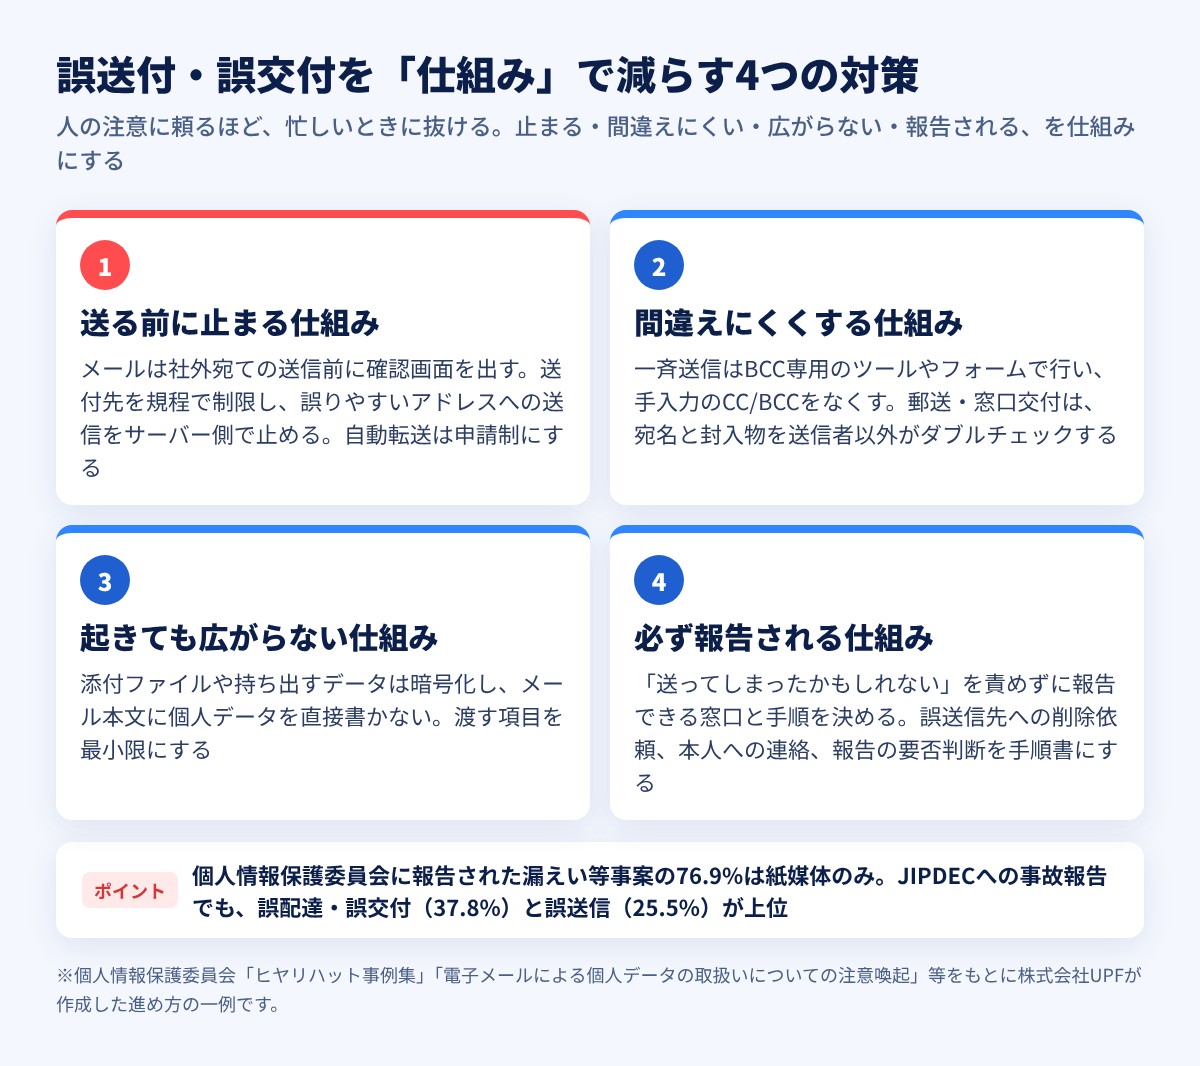
| 仕組み | 具体的な対策 |
|---|---|
| 1. 送る前に止まる | 社外宛てのメールは送信前に確認画面を出す。送付先を規程で制限し、誤りやすいアドレスへの送信をサーバー側で止める。自動転送は申請制にする |
| 2. 間違えにくくする | 一斉送信はBCC専用のツールやフォームで行い、手入力のCC/BCCをなくす。郵送・窓口交付は、宛名と封入物を送信者以外がダブルチェックする手順にする |
| 3. 起きても広がらない | 添付ファイルや持ち出すデータは暗号化し、メール本文に個人データを直接書かない。渡す項目を業務に必要な最小限にする |
| 4. 必ず報告される | 「送ってしまったかもしれない」を責めずに報告できる窓口と手順を決める。誤送信先への削除依頼、本人への連絡、報告の要否判断を手順書にしておく |
※個人情報保護委員会「ヒヤリハット事例集」「電子メールによる個人データの取扱いについての注意喚起」(2022年12月)をもとに当社で整理した進め方の一例です。
中でも、効果が大きいのは1と4です。
「止まる」仕組みは、メールのシステム側で作れる。
個人情報保護委員会は2022年12月の注意喚起で、会社のメールを個人のアドレスへ自動転送する設定の誤りから個人データが漏えいした事案を受けて、規程で送付先を制限すること、誤りやすいアドレスへの送信を事前に防ぐ設定、送信前に注意喚起が出る設定、自動転送を行う場合の申請の義務づけを挙げています。
これらは、担当者の心がけではなく、管理者がメールシステムの設定として一度決めれば、全員に効く対策です。
多くのメールサービスには、社外宛ての送信前確認や、添付ファイルの警告の機能があります。
使っていないだけ、という会社は少なくありません。
「報告される」仕組みは、氷山の水面下を小さくする。
第1回でお話ししたとおり、1件の重大な事故の下には、報告されていない小さなミスやヒヤリハットが積み重なっています。
誤送信に気づいた担当者が、叱られることを恐れて黙っていれば、本人への連絡も、報告の要否判断も、再発防止も始まりません。
「報告した人を責めない」と決め、報告先と手順を示しておくことは、事故の大きさを左右します。
ヒヤリハットの報告を集めて、「この手順のここで間違えやすい」を見つけ、1〜3の仕組みに反映していく。
この循環ができている会社は、同じ事故を繰り返しません。
PマークやISMSを取得している企業には、この仕組みがすでにあるはずです。
Pマークの基準(JIS Q 15001)では、個人情報の取扱いの各段階で安全管理措置を定め、事故や違反が起きたときの報告と対応の手順を整備し、是正と再発防止を行うことが求められます。
ISMS(ISO/IEC 27001)でも、情報セキュリティ事象の報告と、インシデントからの学習が管理策に含まれています。
支援の現場でよく見かけるのは、送信前確認の機能を使っていない、ヒヤリハットの報告が年間ゼロ件、誤送信の対応手順が決まっていない、という3つです。
ヒヤリハットがゼロなのは、起きていないのではなく、報告されていないだけかもしれません。
私たちUPFは、2009年からPマーク(プライバシーマーク)とISMS(ISO/IEC 27001)の取得・運用を支援してきました。
おかげさまで、支援実績は5,695社(2026年10月1日時点)となりました。
初めてUPFをご利用いただいたお客様が、次回の更新もUPFにご依頼くださる割合は95%(2020〜2026年平均)です。
社内にはプライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍しています(自らがコンサルティングを担当する企業の審査は行いません)。
また、年間2,000件を超える審査関連の情報が社内に集まるため、誤送付・誤交付の対策についても、実際に起きた事故の型や、審査で確認されやすい点を、日々のご支援に活かしています。
間違えて渡す事故は、どの会社でも起こり得ます。
だからこそ、人の注意に頼る部分を減らし、止まる・間違えにくい・広がらない・報告される、を仕組みにしておく価値があります。
認証の取得をお手伝いするだけでなく、企業が「うっかりが事故にならない」状態を、実務の面から一緒につくっていければと考えています。
よくある質問
Q. メールの誤送信を1件起こしました。個人情報保護委員会への報告は必要ですか?
A. 報告が必要な4つの事態(要配慮個人情報を含む、財産的被害のおそれ、不正の目的のおそれ、本人が1,000人超)のいずれかに当たる場合は必要です。
たとえば、病歴などの要配慮個人情報が含まれていれば、1人分でも報告と本人への通知の対象になります。
当たらない場合でも、誤送信先への削除依頼、本人への連絡、社内での記録と再発防止は行ってください。
Pマーク付与事業者は、審査機関への事故報告が必要になる場合があります。
Q. 送信前の確認画面やダブルチェックは、業務のスピードが落ちませんか?
A. 社内宛てを対象外にし、社外宛てと添付ファイルつきに絞れば、負担はかなり抑えられます。
一斉送信をBCC専用のツールに置き換えれば、確認の回数そのものも減ります。
事故が起きたあとの対応にかかる時間と比べて、どちらが重いかで判断することをおすすめします。
Q. 誤送信先に削除を依頼すれば、漏えいにはなりませんか?
A. 個人情報保護委員会の告示では、第三者に閲覧される前にすべてを回収した場合など、外部への漏えいが実質的にないと判断される場合は、報告を要しないとされています。
ただし、相手が開封・閲覧した可能性を否定できない場合は、漏えいとして扱う必要があります。
削除依頼とあわせて、相手からの回答と、その記録を残してください。
Q. 紙の誤交付・誤送付には、どんな対策が効きますか?
A. 宛名と封入物を、封をする前に送信者以外が確認する工程を手順に組み込むのが基本です。
窓口交付では、本人確認の手順と、渡す前の氏名の読み合わせを決めておきます。
個人情報保護委員会のヒヤリハット事例集では、書類の封緘や目隠しシール、持ち運びの記録なども挙げられています。
Q. ヒヤリハットの報告を集めるには、どうすればよいですか?
A. まず、報告した人を責めないことを経営者が明言し、簡単な様式(いつ・何を・どうなったか)と報告先を決めます。
集まった報告は、個人の反省ではなく「手順のどこで間違えやすいか」の材料として扱い、仕組みの改善につなげます。
年に数件でも集まり始めれば、同じ型の事故は目に見えて減ります。
Q. 誤送信対策の仕組みづくりについても相談できますか?
A. はい。
メールの送信ルールと設定、郵送・窓口交付の手順、ヒヤリハット報告の運用など、Pマーク・ISMSの取得・運用のご支援とあわせて承っています。
他社の支援で取得された企業からの「事故対応の手順を整えたい」というご相談もお受けしています。
主な参考資料(2026年10月15日時点)
株式会社UPFは、プライバシーマーク・ISMS(ISO/IEC 27001)などの認証の取得・運用支援を通じて、企業の情報管理を実務の面から支えています。
「メールの送信ルールを整えたい」「誤送信が起きたときの手順を決めたい」「取得した認証の運用を見直したい」といったご相談も承っております。
お気軽にお問い合わせください。
数字の定義と根拠は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
連載:相次ぐ個人情報漏えいに、企業はどう備えるか
- 相次ぐ個人情報漏えいは「氷山の一角」かもしれない——中小企業こそ、いま管理体制の見直しを
- 個人情報の漏えいに気づいたら、最初に何をするか——初動対応の流れと、平時に整えておきたい備え
- 委託先で起きた漏えいは、自社の問題でもある——「任せきりにしない」ための委託先管理、5つの確認
- 持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方(10月16日公開予定)
- 「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす(この記事)
- 「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策(10月18日公開予定)
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事について
執筆:株式会社UPF
プライバシーマーク・ISMS(ISO/IEC 27001)・TISAXなどの認証を軸に、企業の情報管理を実務の面から支える情報セキュリティの専門会社。2009年から認証取得支援を行い、プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍。
監修:仲手川 啓(なかてがわ けい)
株式会社UPF 代表取締役。2005年に創業し、2009年からプライバシーマーク・ISMSの取得支援を開始。著書に『Pマーク・ISMSを取ろうと思ったら読む本』(幻冬舎)。X:@kei_nakategawa
情報の確認日:2026年10月15日
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
《事例紹介動画のお知らせ》総合採用支援の株式会社Hitotechnology様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社Hitotechnology様の事例紹介動画を公開いたしました。 ■ 動画タイトル […]
