
【2026年7月公布】改正個人情報保護法で何が変わるか Pマーク運用に効く5つの論点


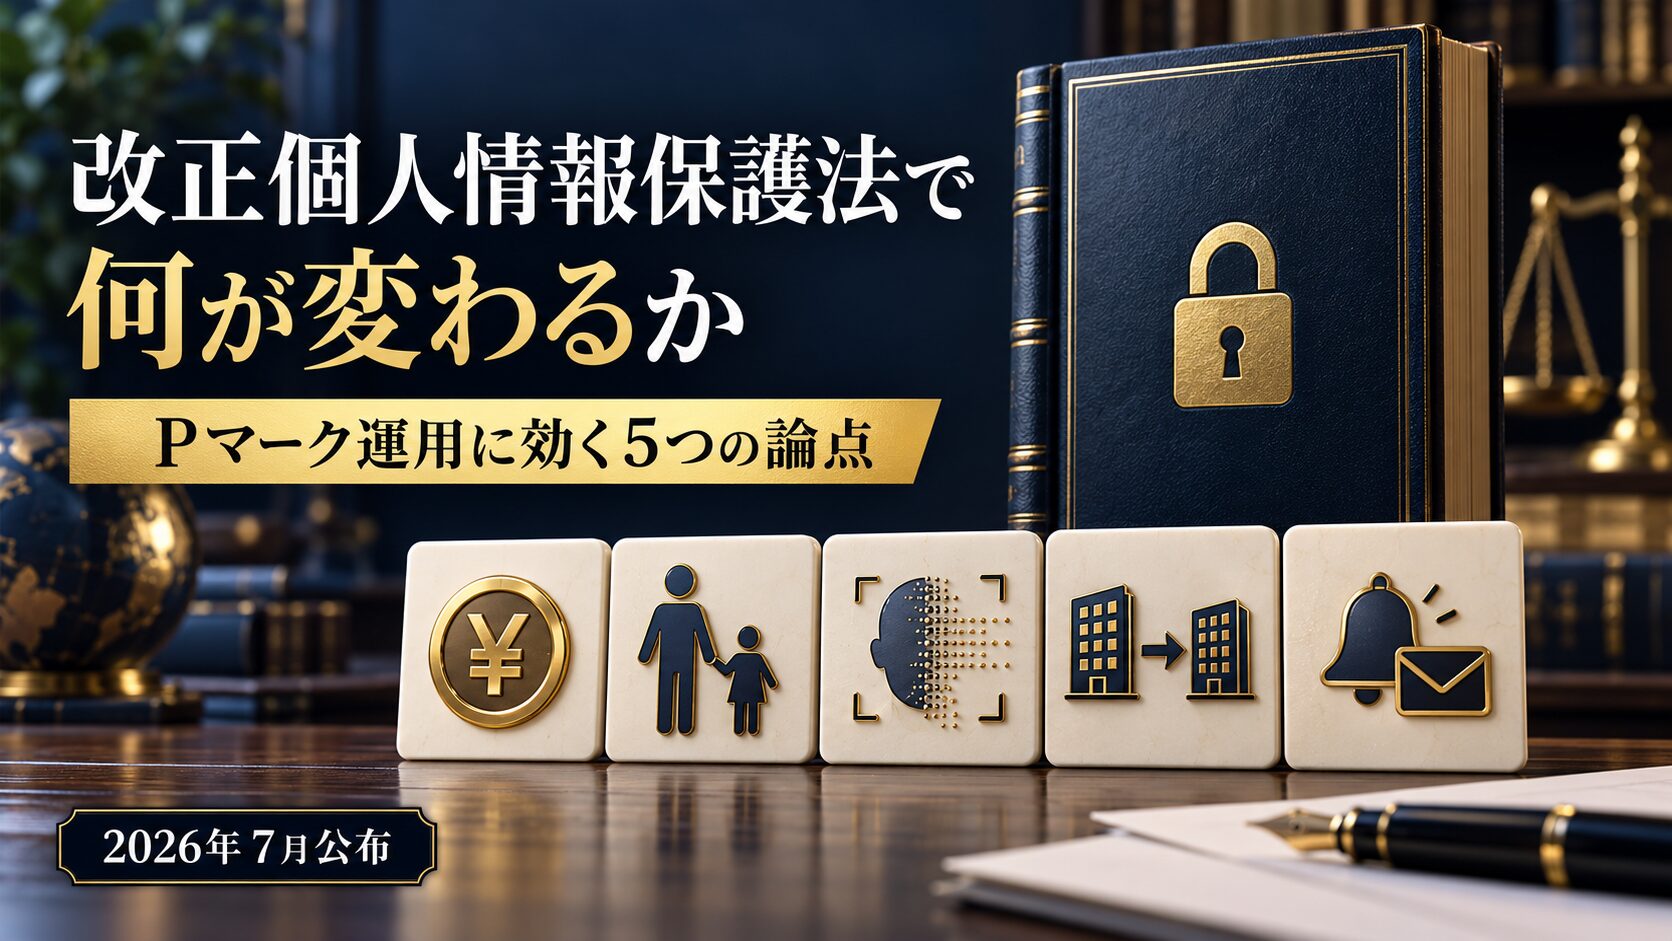
2026年7月17日、改正個人情報保護法が公布されました(令和8年法律第56号)。課徴金制度の導入という、これまでの日本の個人情報保護法制にはなかった仕組みが入った改正です。
施行は原則として「公布の日から起算して2年を超えない範囲内において政令で定める日」とされており、具体的な期日はこれから政令で定まります。罰則の引き上げなど一部の規定は2027年1月17日に施行される予定で、項目によって施行時期が分かれます。
「施行は先だから、まだ何もしなくていい」——半分は正しく、半分は危険です。規程の全面改訂に着手するのは時期尚早ですが、今のうちに棚卸ししておかないと、施行直前に慌てることになる論点がいくつかあります。
本記事では、プライバシーマーク・ISMSを運用している企業の実務目線で、押さえるべき5つの改正点を整理します。
この記事のポイント
- 改正個人情報保護法は2026年7月17日に公布。施行日は今後政令で定められ、項目によって施行時期が分かれる
- 最大の変更は課徴金制度の導入。個人情報の取扱いが「金銭的な制裁のリスク」に性質を変えた
- こども(16歳未満)、顔特徴データ等、委託先の取扱範囲、漏えい時の本人通知が実務上の主要論点
- JIS Q 15001・審査基準の改定は公表待ちのため、今は規程の改訂ではなく「棚卸し」に着手する
① 課徴金制度の導入 性質が変わる
今回の改正の中心は課徴金制度です。違反行為によって金銭等を得たときは、政令で定める方法により算定した額に相当する額の課徴金の納付が命じられます(改正法148条の3第1項)。過去10年以内に課徴金納付命令を受けている場合は、1.5倍に加算される仕組みも設けられました。一方で、自ら報告した場合の減免制度も用意されています。
実務的に重要なのは、金額の多寡ではありません。個人情報の取扱いが、「行政指導のリスク」から「金銭的な制裁のリスク」に性質を変えたという点です。
これまで、個人情報保護違反の経営インパクトは、主に信用毀損と対応コストでした。今後は、そこに直接的な金銭負担が加わります。経営会議で扱うべきリスクの位置づけが一段上がる、と理解しておくのが妥当だと考えています。
② こどもの個人情報 16歳未満という基準
16歳未満の本人については、同意等の場面で本人ではなく法定代理人に読み替えて適用する規律が設けられました(改正法40条の2)。あわせて、16歳未満の本人による利用停止等の請求も、原則として認められる方向になっています(改正法35条9項)。
これまで、こどもの個人情報については、ガイドラインやQ&Aで「12歳から15歳程度」を目安とする実務が行われてきました。今回、16歳未満という基準が法律上明確になったことになります。
BtoC事業、教育関連、人材・アルバイト紹介、オンラインサービスなど、未成年が顧客・利用者に含まれる事業では、同意取得の設計を見直す必要が出てきます。
③ 顔特徴データ等の規制
顔認証などに用いられるデータについて、「特定生体個人識別符号」という新しい類型が設けられました。特別の技術や多額の費用を要しない方法で取得でき、かつ本人が容易に認識できないもの、という定義になっています(改正法16条5項)。
これに該当する場合、次のようになります。
- 周知義務が課される
- 利用停止等の請求要件が緩和される
- オプトアウトによる第三者提供が禁止される
入退室管理に顔認証を導入している、店舗にカメラを設置して来店分析を行っている、といった企業は、自社が扱っているデータがこの類型に当たるかどうかを確認する必要があります。「セキュリティ目的だから問題ない」と整理していたケースほど、丁寧な確認が必要です。
④ 委託先の取扱い範囲が明文化された
委託先は、委託を受けた業務の遂行に必要な範囲を超えて個人データを取り扱ってはならない、という規律が明記されました(改正法30条の3)。一定の要件のもとで、委託先には民間部門の規律の一部が適用除外となる整理もあわせて行われています。
これは実務上、かなり大きい変更です。BPO、コールセンター、データ入力、システム開発・保守、クラウドサービスなど、他社の個人データを預かって業務を行っている企業は、自社の取扱範囲を契約と実態の両面で説明できる状態にしておく必要があります。
「委託された業務の範囲」と「実際にデータを触っている範囲」がずれている企業は、少なくありません。典型的なのは、開発案件で本番データをそのまま検証環境にコピーしているケースです。
⑤ 漏えい等報告・本人通知の見直し
漏えい等が発生した場合の本人への通知について、本人への通知が行われなくても本人の権利利益の保護に欠けるおそれが少ない場合は、通知義務から除外される規定が設けられました(改正法26条2項)。
これは実務負担を軽くする方向の改正ですが、「通知しなくてよい」と自社で判断するための基準が必要になります。基準がないまま「たぶん大丈夫だろう」で通知を省略すると、後から問題になります。社内のインシデント対応手順に、判断基準と判断者を書き込んでおくべき論点です。
このほかにも、次のような多岐にわたる改正が含まれています。
| 改正の内容 | 条文 |
|---|---|
| オプトアウトによる第三者提供時の提供先確認義務の強化(悪質な名簿屋対策) | 改正法27条7項 |
| 連絡可能な個人関連情報の不適正利用・不正取得の禁止 | 改正法31条の2 |
| 統計作成等目的での同意免除 | 改正法30条の2 |
| 罰則の引き上げと詐欺的取得罪の新設 | 改正法178条・180条 |
Pマーク取得企業はどう受け止めるべきか
プライバシーマークの審査基準の土台であるJIS Q 15001は、これまでも個人情報保護法の改正に整合する形で見直されてきました。今回の改正についても、施行に合わせてJISの改正、そして審査基準の改定という流れが想定されます。ただし、時期も内容も現時点では確定していません。JIPDECからの公表を待つ必要があります。
したがって、今の段階で規程を書き換えるのは早すぎます。JISが確定しないまま改訂すると、二度手間になります。
今やるべきなのは、規程の改訂ではなく「棚卸し」です。
施行までにやっておく3つの棚卸し
1. 16歳未満のデータを持っているかの確認
自社の保有する個人情報のなかに、16歳未満の本人のデータが含まれているか。含まれている場合、同意はどのように取得しているか。まずは事実確認だけしておきます。
2. 生体データの棚卸し
顔認証、指紋認証、カメラ映像の分析。導入部署が情報システム部門ではなく総務や店舗運営であることが多く、個人情報保護管理者が把握していないケースが実際にあります。個人情報保護管理台帳に載っているかを確認してください。
3. 委託・受託関係の範囲確認
自社が委託している業務と、受託している業務の両方について、契約上の範囲と実際の取扱いが一致しているかを確認します。特に、検証環境・バックアップ・再委託先の3点は漏れやすいポイントです。
この3つは、いずれもJISの改正内容に左右されません。今やっておいて無駄になることがない作業です。
まとめ
この記事のまとめ
- 改正個人情報保護法は2026年7月17日公布。施行日は今後、政令で定められる
- 最大の変更は課徴金制度の導入。個人情報リスクの性質が変わる
- こども(16歳未満)、生体データ、委託先の取扱範囲、漏えい時の本人通知が実務上の主要論点
- JIS Q 15001および審査基準の改定は今後の公表待ち。規程改訂はまだ早い
- いま着手すべきは、16歳未満データ・生体データ・委託関係の3つの棚卸し
制度対応は、施行日が近づいてから一気にやろうとすると必ず無理が出ます。確定を待つべきものと、先にやっておけるものを分けて進めるのが、結果的にいちばん負担が軽くなります。
株式会社UPFは、プライバシーマーク・ISMS(ISO/IEC 27001)の取得支援から取得後の運用・更新支援まで、累計5,695社(2026年10月1日時点)の企業をご支援してきました。「法改正への対応を、どこから手をつけるべきか整理したい」「自社の運用が改正の影響を受けるか確認したい」といったご相談も承っております。お気軽にお問い合わせください。
※本記事は2026年10月1日時点の公表情報にもとづく一般的な解説であり、個別の事案に対する法的助言ではありません。施行時期や運用の詳細は今後の政令・ガイドライン等により変わる可能性があります。具体的な対応の判断にあたっては、個人情報保護委員会の公表資料および専門家にご確認ください。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
ISMSの更新・再認証で支援会社を切り替えるときのポイント|他社の支援から移る前に確認したいこと【2026年】
「毎年のサーベイランス審査のたびに、慌てて記録をそろえている」 「なぜこのルールになっているのか、説明できる人がいなくなった」 ISMS(ISO/IEC 27001)を取得して数年 […]
【業界別】物流・倉庫・配送会社のPマーク取得・更新|荷主から預かる個人情報を守るために整えておきたいことと、支援会社の見直し方
宅配や配送、倉庫での保管・出荷、引越しや設置のサービス。 物流の仕事は、荷物と一緒に、お届け先の氏名や住所、電話番号といった個人情報をお預かりして運ぶ仕事でもあります。 特にEC物 […]
【業界別】保険代理店・金融関連企業のPマーク・ISMS取得|金融分野ガイドラインを踏まえて整えておきたいことと、支援会社の選び方
保険代理店、金融商品仲介業者やファイナンシャルプランナー、そして決済や家計管理などのサービスを手がけるFinTech企業。 いずれも、お客様の資産や契約、ときには健康状態といった、 […]

株式会社UPF、Pマーク・ISMS・TISAX・AIMSの認証取得・付与審査支援を韓国語でも提供|英語に続き、担当コンサルタントが書類作成から会議まで直接対応
株式会社UPF(本社:東京都、代表取締役:仲手川啓)は、プライバシーマーク(JIS Q 15001)、ISMS(ISO/IEC 27001)、TISAX、AIMS(ISO/IEC […]
Pマーク更新で支援会社を切り替えるときの手順とチェックリスト|他社のコンサル会社から移る前に確認したいこと【2026年】
「今の支援会社のままで、次の更新を迎えてよいのだろうか」 Pマーク(プライバシーマーク)を取得している会社から、更新を前にこうしたご相談をいただくことがあります。 担当者が頻繁に替 […]
