
【業界別】SIer・IT企業のSCS評価制度への備え|「求められる側」と「求める側」の両面から、いま整えておきたいこと【2026年11月時点】


経済産業省が構築を進めているSCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、製造業だけの話ではありません。
顧客のシステムを開発・運用するSIerやIT企業も、サプライチェーンを構成する企業として、取引先から対策の状況を問われる立場にあります。
そしてIT企業には、もうひとつの顔があります。
多くのプロジェクトで協力会社や再委託先と仕事をしており、自社が「委託元」として、協力会社に対策を求める側にもなるという点です。
本記事では、SIer・IT企業がSCS評価制度に向けて考えておきたいことを、「求められる側」と「求める側」の両面から整理します。
本記事は、2026年11月時点の情報にもとづいています
SCS評価制度は、まだ制度の全体が確定していません。本記事の制度に関する記載は、2026年11月5日時点で経済産業省・情報処理推進機構(IPA)が公表している内容にもとづくものです。制度の詳細が確定し次第、随時情報をお届けします。
この記事のポイント
- SCS評価制度の★3・★4は、2026年度末頃の申請受付開始が目指されています。要求事項・評価基準は2026年10月28日にVer1.1が公表され、同日に評価用のガイドと解説書も公開されています。
- IT企業は、取引先から★を求められる側であると同時に、協力会社に対策を求める側でもあります。
- ISMSを運用している会社は、既存の仕組みでカバーできる部分と差分を確認し、運用の証跡まで整えておくことが大切です。
目次
SCS評価制度の現在地(2026年11月時点)
SCS評価制度は、サプライチェーンを構成する企業のセキュリティ対策の水準を★の段階で示し、取引先が確認しやすくするための制度です。
★3はすべてのサプライチェーン企業が最低限実施すべき対策を想定した段階で、★4はより広い範囲と対策を含む段階です。
評価の方法は、★3が社内外の確認責任者による確認を経た自己評価(有効期間1年)、★4が評価機関による第三者評価(有効期間3年。期間中は毎年、自己評価を提出)です。
★5は、2026年度以降に要求事項や評価方法の具体化が検討される予定です。
対象は、クラウド環境を含む企業のIT基盤です。
取引先に提供する製品は直接の対象外とされており、まず問われるのは、開発環境や社内システム、クラウドサービスを含む、自社のIT基盤そのものの管理です。
★3・★4の要求事項・評価基準はVer1.1が公表済みで、2026年10月28日には評価用のガイドと解説書も公開されています。
制度は、情報処理推進機構(IPA)が制度運営機関となり、経済産業省と内閣官房国家サイバー統括室が所管しています。
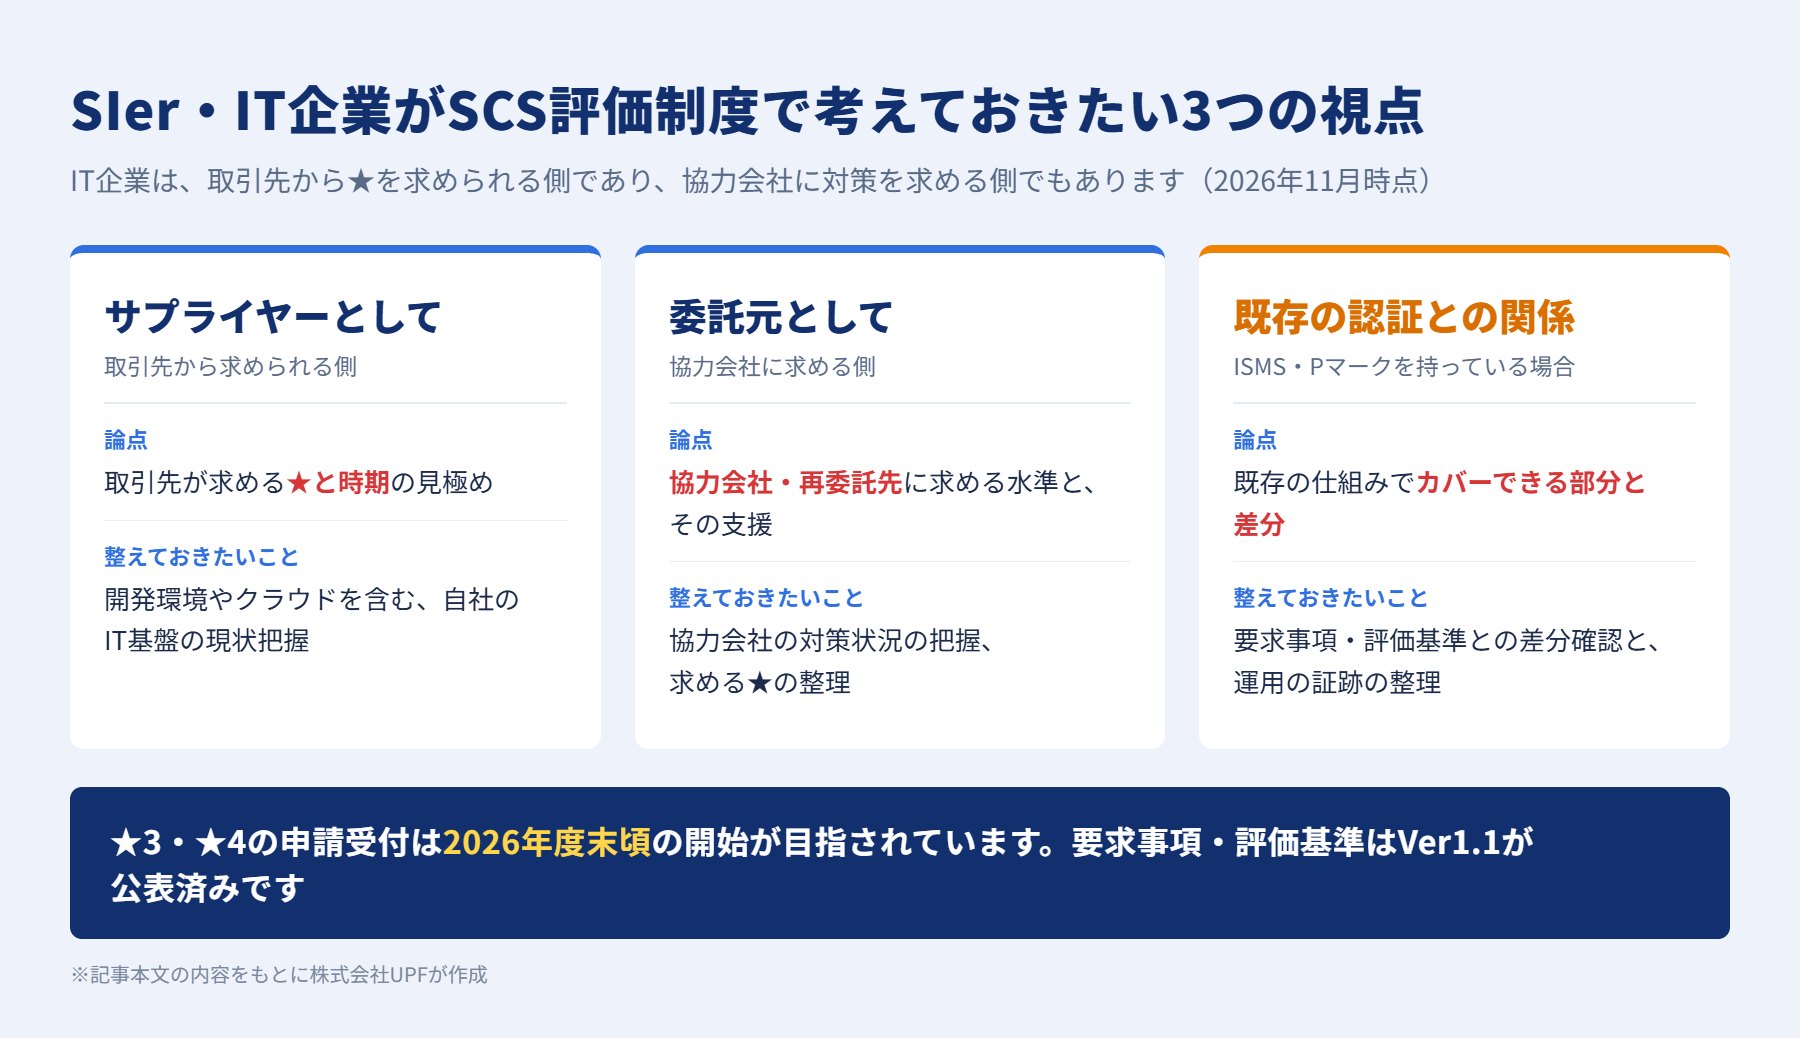
「求められる側」として:取引先が求める★と時期を見極める
SIerやIT企業は、顧客のシステムや情報に深く関わるため、取引先から対策の状況を確認される機会がもともと多い業種です。
SCS評価制度が始まれば、これまで取引先ごとにばらばらだったチェックシートの一部が、★で置き換えられていく可能性があります。
まず確認したいのは、主要な取引先が★3と★4のどちらを、いつまでに求めるのかです。
あわせて、開発環境、ソースコードの管理、リモートアクセス、クラウドサービスの設定など、自社のIT基盤の現状を、公表済みの要求事項・評価基準に照らして把握しておくことをおすすめします。
「求める側」として:協力会社の対策をどう確認し、支えるか
IT企業のプロジェクトは、協力会社や再委託先との協業で成り立っていることが少なくありません。
サプライチェーン全体のセキュリティを高めるという制度の趣旨からすれば、自社の対策だけでなく、協力会社の対策状況をどう確認するかも、いずれ取引先から問われる可能性があります。
協力会社に★の取得を一律に求めるだけでは、小規模な会社ほど負担が大きくなります。
求める水準を整理したうえで、中小企業向けの支援策の情報を共有するなど、一緒に底上げしていく姿勢が、結果的にプロジェクト全体の安定につながります。
中小企業向けには、★3・★4の取得に向けたサービスを試行的に提供する実証事業が、2026年9月から始まっています。
ISMSを持っている会社は「差分」と「証跡」がポイント
ISMS(ISO/IEC 27001)を運用している会社であれば、リスクの洗い出しやルールの整備、内部監査といった仕組みを、SCS評価制度への対応に活かせます。
ただし、SCS評価制度には独自の要求事項・評価基準があり、ISMSを持っているから自動的に★が取れるわけではありません。
大切なのは、既存の仕組みと要求事項の差分を確認すること、そして規程があるだけでなく、実際に運用している証跡を示せるようにしておくことです。
各制度の使い分けは「SCS評価制度・ISMS・Pマーク、結局どれを取ればいいの?」で、支援会社の選び方は「SCS評価制度の★取得におすすめの支援会社9社比較」で整理しています。
UPFのSCS評価制度対応支援について
株式会社UPFは、ISMS 1,225社・Pマーク4,271社を含む累計5,735社の認証取得・運用を支援してきた経験を活かし、SCS評価制度の★3・★4の取得支援を行っています(2026年11月1日現在)。
★5についても、制度が確定し次第、対応できる体制を整えています。
- ISMSのコンサルタントが中心となって支援:ISMSを運用している会社は、既存の仕組みとの差分から効率よく進めます。
- 現状分析から段階的に:「現状分析→計画策定→実行支援」の順に、ご予算に合わせて段階的に進めます。
- 運用の証跡まで:規程をつくるだけで終わらせず、評価で求められる運用の証跡まで、無理なく残せる形に整えます。
- 訪問での支援も:全国対応で、東京・名古屋・福岡の拠点から訪問での打ち合わせにも対応します。
よくある質問
Q. IT企業も、SCS評価制度の対象になりますか?
なりえます。
SCS評価制度は、業種を問わず、サプライチェーンを構成する企業のIT基盤を対象とする制度です。
取引先から★を求められるかどうかは、取引先の方針によって決まります。
Q. 提供しているシステムやサービスも評価の対象ですか?
2026年11月時点の公表内容では、取引先に提供する製品は直接の対象外とされており、クラウド環境を含む自社のIT基盤が対象です。
提供するシステムやサービスについて、取引先から別途セキュリティ要件を求められる場合は、その要件もあわせて確認してください。
Q. ISMSを取得していれば、★4は取れますか?
自動的に取れるわけではありません。
ISMSの仕組みは土台として活かせますが、SCS評価制度には独自の要求事項・評価基準があります。
既存の仕組みとの差分を確認し、運用の証跡まで整えることが大切です。
Q. 協力会社にも★の取得を求めるべきですか?
取引先の要求や扱う情報の重要度によって判断が分かれます。
一律に求めるのではなく、求める水準を整理したうえで、中小企業向けの支援策の情報を共有するなど、段階的に進めることをおすすめします。
まとめ:求められる前に、両方の立場で準備を
SIer・IT企業にとって、SCS評価制度は「取引先から求められるもの」であると同時に、「協力会社とともに取り組むもの」でもあります。
制度が始まる前の今のうちに、自社の現状と協力会社の状況を把握しておくことが、取引先からの信頼と、プロジェクト全体の安定につながります。
「自社はどの★を目指すべきか」「ISMSとの差分はどこか」を整理するところからでも、お気軽にご相談ください。
SIer・IT企業のSCS評価制度対応は、UPFにご相談ください
★3・★4の取得支援に対応しています(★5は制度確定次第)。期間や費用は、目指す★のレベルとご予算に応じて個別にご案内します。全国対応で、東京・名古屋・福岡の拠点から伺います。
▶ SCS評価制度の取得支援の詳細・無料相談はこちら
お電話でのお問い合わせ:03-6661-0846(平日9:00〜18:00)
関連記事:
- 【業界別】製造業サプライヤーのSCS評価制度への備え|★3・★4を取引先から求められる前に整えておきたいこと【2026年11月時点】
- SCS評価制度の★取得におすすめの支援会社9社比較【2026年9月時点】
- SCS評価制度・ISMS・Pマーク、結局どれを取ればいいの?目的と使い分けを整理してみた
- 【業界別】受託開発・SaaS・クラウド事業者のISMS(ISO27001)取得・更新
参考・確認元(いずれも2026年11月5日確認):
経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
経済産業省「「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(SCS評価制度の構築方針)を公表しました」(2026年3月27日)
独立行政法人情報処理推進機構(IPA)(SCS評価制度のページ)
IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)基本規程」(2026年8月28日)
株式会社UPFについて(2026年11月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2008年8月から)
- 支援実績:累計5,735社(うちプライバシーマーク4,271社、ISMS 1,225社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701(PIMS)、AIMS(ISO/IEC 42001)
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
【業界別】SIer・IT企業のSCS評価制度への備え|「求められる側」と「求める側」の両面から、いま整えておきたいこと【2026年11月時点】
経済産業省が構築を進めているSCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、製造業だけの話ではありません。 顧客のシステムを開発・運用するSIerやIT企 […]
【業界別】学習塾・スクールなど教育事業者のPマーク取得・更新|子どもの個人情報と、改正個人情報保護法への備え
学習塾や予備校、英会話や音楽、スポーツなどのスクール、オンライン授業や学習アプリといった教育サービス。 こうした事業者が預かっているのは、子どもたちと、その保護者の大切な情報です。 […]
TISAX・AIMSはどこまで自社でできる?内製できる範囲と、専門家に頼むべきポイント【2026年】
PマークやISMSに比べて、TISAXやAIMS(ISO/IEC 42001)は、まだ社内に経験者がいない会社がほとんどです。 「できれば自社で進めたいが、どこまで自分たちでできる […]
【業界別】医療・介護・ヘルスケア事業者のPマーク取得・更新|要配慮個人情報を扱う現場で整えておきたいことと、支援会社の見直し方
介護・福祉の事業所、健診機関や検査センター、調剤薬局、そして医療やヘルスケアに関わるシステム・サービスの会社。 こうした事業者が日々扱っているのは、病歴や心身の状況、健診の結果とい […]
【業界別】士業・コンサル・広告など専門サービス業のAI利用ガイドライン|守秘義務と顧客の信頼を守るために決めておきたいこと
税理士・社労士・弁護士などの士業事務所、コンサルティング会社、広告・PR・制作会社。 こうした専門サービス業では、生成AIを使うことで、書類の下書きや資料作成、調べもののスピードが […]
