
【業界別】受託開発・SaaS・クラウド事業者のISMS(ISO27001)取得・更新|チェックシートに強くなる進め方と、支援会社を見直すタイミング


受託開発やSaaS、クラウドの運用を手がける会社にとって、取引先から届くセキュリティチェックシートは、もはや日常業務のひとつではないでしょうか。
数十から数百の設問に、根拠をもって答えなければならない場面が増えています。
そうしたなかで、多くの会社が選んでいるのがISMS(ISO/IEC 27001)です。
情報マネジメントシステム認定センター(ISMS-AC)の事業報告書によると、ISMS-ACが認定した認証機関が認証している組織の数は、ISMSが8,470件、クラウドサービス固有の管理策を加えたISMSクラウドセキュリティ認証が773件で、クラウドセキュリティ認証は1年間で129件増えています(いずれも2026年3月31日時点)。
本記事では、受託開発・SaaS・クラウド事業者ならではのISMSの論点を整理したうえで、すでに他社の支援や自社運用でISMSを維持している会社が、支援会社を見直すときのポイントをまとめます。
この記事のポイント
- 受託開発・SaaSの会社が預かるのは、顧客のデータとシステムそのものです。ISMSは、その管理を取引先に根拠をもって説明するための土台になります。
- 2022年版のISO/IEC 27001では、クラウドサービスの利用、セキュアコーディング、データマスキングなど、IT企業に関係の深い管理策が新たに加わりました。
- 支援会社を切り替えても、認証機関を変える必要はありません。サーベイランス審査や再認証審査の前は、運用を見直しやすいタイミングです。
目次
預かっているのは「顧客のデータ」と「システム」そのもの
受託開発の会社は、顧客のソースコードや設計書、ときには本番に近いデータを預かります。
SaaSの会社は、利用企業の業務データやアカウント情報を、自社のサービス上で日々扱っています。
クラウドやインフラの運用を担う会社であれば、顧客のシステム基盤そのものと管理者権限を預かっています。
いずれも、取引先から見れば「自社の大切な情報を、外部の会社に任せている」状態です。
そのため、委託先の評価やセキュリティチェックシートで、管理体制を細かく確認されることになります。
ISMSは、情報資産全般を対象に、リスクを洗い出し、管理策を選び、運用し、見直す仕組みです。
PマークがJIS Q 15001にもとづいて個人情報を対象に全社で取得するのに対し、ISMSは対象とする部署や拠点(適用範囲)を選んで取得できるため、開発部門やサービス提供部門から取得する会社も少なくありません。
業態ごとに、論点になりやすいポイントは違います
ISO/IEC 27001は2022年に改訂され、附属書Aの管理策は93項目に再編されました。
この改訂では、クラウドサービス利用の情報セキュリティ、脅威インテリジェンス、構成管理、情報の削除、データマスキング、データ漏えい防止、監視活動、セキュアコーディングなど、IT企業の実務に直結する管理策が新たに加わっています。
旧版からの移行期限(2025年10月31日)はすでに過ぎており、現在は2022年版にもとづく運用が前提です。
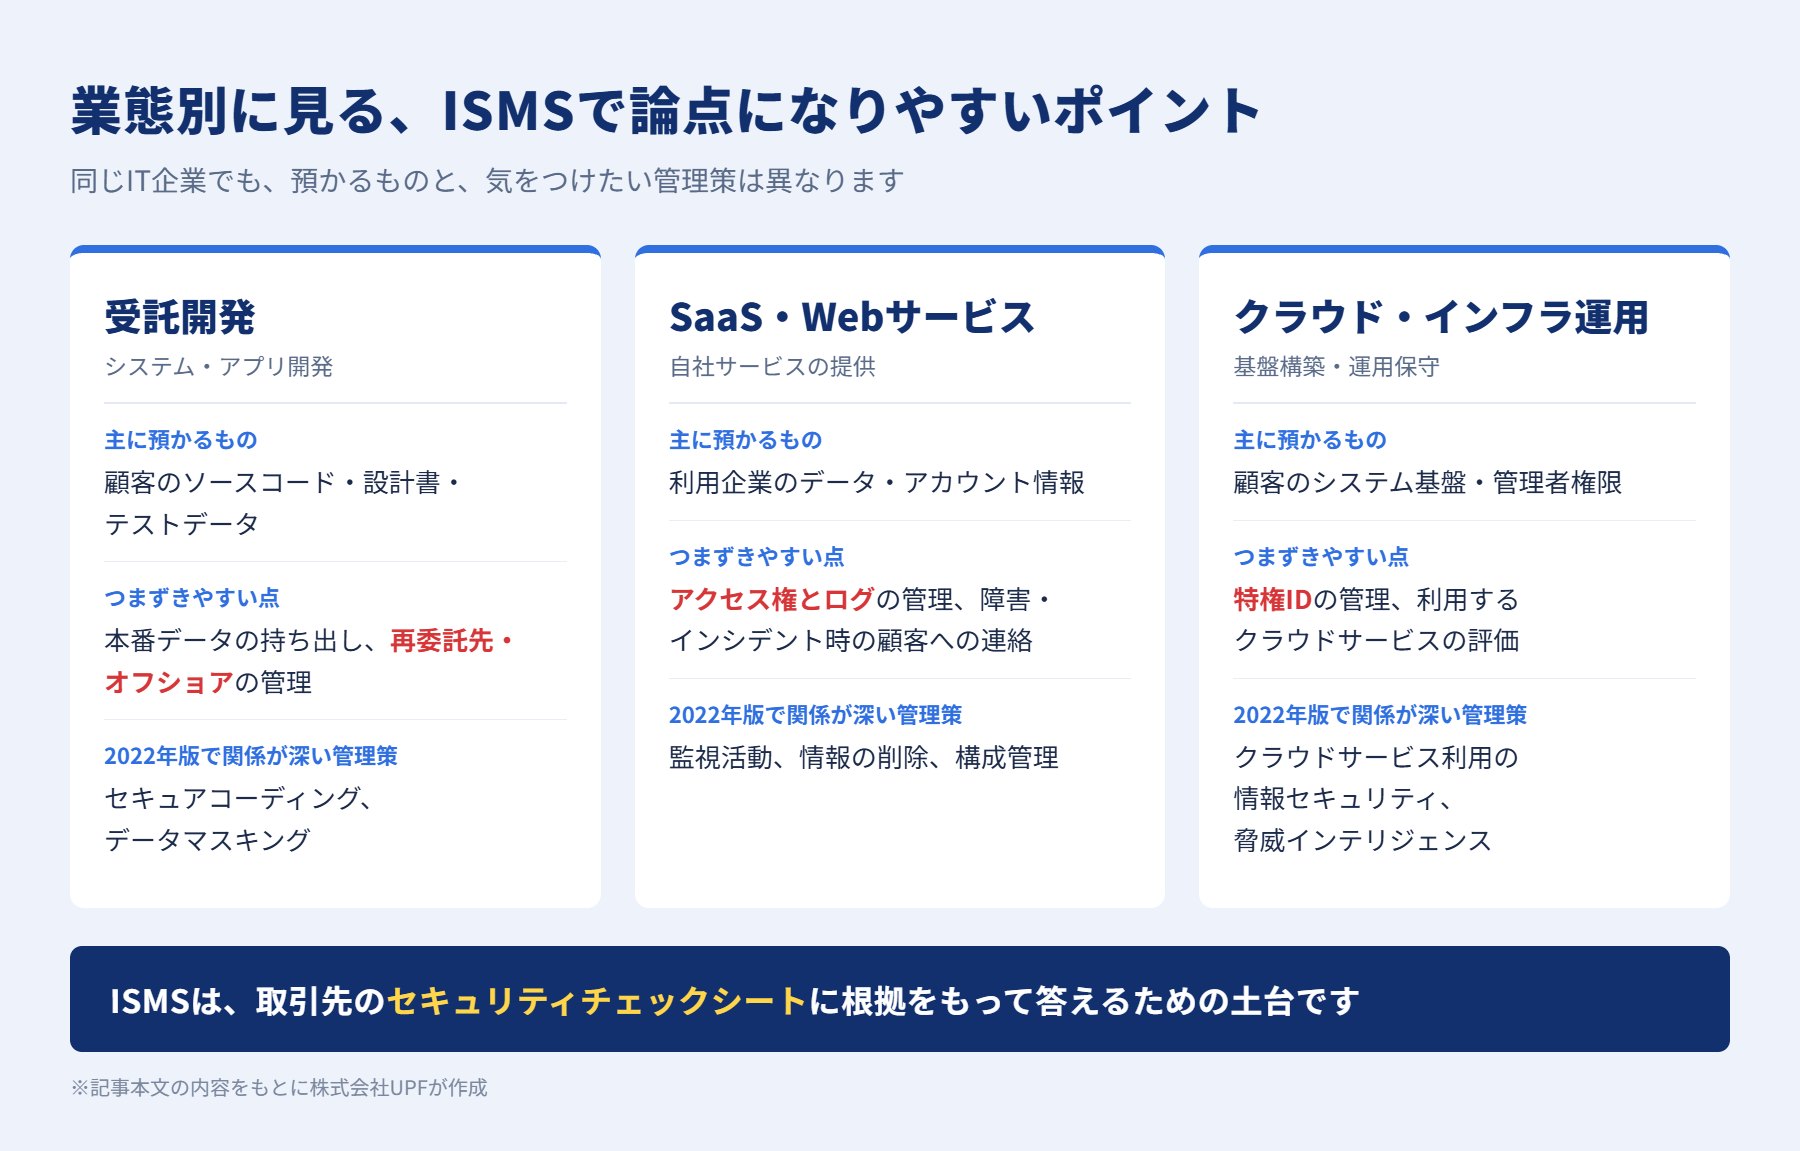
受託開発では、顧客から預かったデータの扱いと、再委託先の管理が中心になります。
テスト用に本番データを持ち出していないか、オフショアや協力会社に渡す情報の範囲が決まっているかは、審査でも取引先の評価でも問われやすいところです。
開発者がコーディング支援AIや生成AIを使う場合のルールも、いまや欠かせない論点です。
SaaS・Webサービスでは、アクセス権とログの管理、そして障害やインシデントが起きたときに利用企業へどう連絡するかが重要になります。
解約した利用企業のデータをいつ、どのように削除するかも、2022年版で「情報の削除」が管理策として明示されたことで、より具体的な説明が求められるようになりました。
クラウド・インフラ運用では、特権IDの管理と、自社が利用しているクラウドサービスの評価がポイントです。
クラウドサービスを提供する立場であれば、ISO/IEC 27017にもとづくISMSクラウドセキュリティ認証を追加で取得し、取引先への説明材料にする方法もあります。
チェックシート対応が「探す作業」から「答える作業」に変わる
ISMSを取得しても、取引先からのチェックシートがなくなるわけではありません。
ただ、規程・手順・記録がそろっていれば、回答は毎回ゼロから根拠を探す作業から、整った仕組みを参照して答える作業に変わります。
設問によっては、「ISMS認証を取得済み」であること自体が、根拠のある回答になります。
UPFでは、ISMSの取得・運用に加えて、取引先のセキュリティチェックシートや委託先評価への回答支援も行っています。
取得した認証を、営業の場面で実際に活かせる形にすることも、支援会社の大切な役割だと考えています。
他社支援・自社運用のまま、こんな状態になっていませんか
支援会社や運用のやり方を見直すサイン
- 2022年版への移行を、既存の文書への追記で済ませたため、管理策と実際の運用がかみ合っていない
- ツールやテンプレートの型に合わせたルールで、開発やサービス運用の実態に合わない作業が残っている
- 毎年のサーベイランス審査の前に、慌てて記録をそろえている
- 担当者の退職・異動で、なぜそのルールになっているのか分かる人がいなくなった
- チェックシートの回答に、毎回時間がかかっている
ISMSは、毎年のサーベイランス審査と、3年ごとの再認証審査で維持していく仕組みです。
支援会社を切り替えても、認証機関を変えたり、取得をやり直したりする必要はありません。
次のサーベイランス審査や再認証審査に向けた準備期間は、ルールを業務の実態に合わせて整え直すのに適したタイミングです。
UPFのISMS取得・運用支援について
株式会社UPFは、ISMS 1,225社を含む累計5,735社の企業を支援してきました(2026年11月1日現在)。
- 業務に合わせたオーダーメイド:ISMSは自由度の大きい仕組みです。ツールの型に当てはめるのではなく、必要な部分は手厚く、不要なものは薄く、開発やサービス運用の実態に合ったルールに整えます。
- 取得できなかった場合は全額返金:万が一不合格となった場合は、お預かりした支援費用を全額返金します。
- 取得後も伴走:取得後から次回更新までのサポートは無料です(毎年のサーベイランス審査への対応支援は別途ご案内します)。審査には、ご要望に応じて同席することも可能です。
- 他社で取得済みの会社も:「取得したISMSをもっと活かしたい」「運用を見直したい」というご相談も承っています。
よくある質問
Q. SaaSや受託開発の会社は、PマークとISMSのどちらを取るべきですか?
取引先から求められている方を優先するのが基本です。
顧客のデータやシステム全般を預かる受託開発・SaaSの会社では、情報資産全体を対象にできるISMSを求められることが多くあります。
個人情報を大量に扱う場合は、Pマークをあわせて取得する会社もあります。
Q. 他社の支援で取得したISMSを、UPFに切り替えられますか?
はい、切り替えていただけます。
認証機関を変えたり、取得をやり直したりする必要はありません。
現在の規程・記録を確認したうえで、次回のサーベイランス審査や再認証審査に向けて支援します。
Q. 開発部門だけでISMSを取得できますか?
できます。
ISMSは、対象とする部署や拠点、サービス(適用範囲)を決めて取得できます。
ただし、取引先がどの範囲での取得を求めているかを確認したうえで決めることが大切です。
Q. ISMSクラウドセキュリティ認証(ISO/IEC 27017)も取るべきですか?
クラウドサービスを提供していて、取引先からクラウド固有の管理体制を問われる場合に検討する価値があります。
ISMS認証を前提に追加で取得する認証のため、まずはISMSの取得・運用を固めることから始めるのが一般的です。
まとめ:ISMSを「営業で使える仕組み」に
受託開発・SaaS・クラウド事業者にとって、ISMSは取引の前提条件であると同時に、取引先からの信頼を積み重ねるための土台です。
取得して終わりではなく、業務の実態に合ったルールで回し続けることで、チェックシートへの回答も、審査への準備も、ずっと楽になります。
他社の支援や自社運用のままで負担を感じている会社は、次の審査に向けた準備を、見直しのきっかけにしてみてください。
まずは現状の運用を確認するところからでも、お気軽にご相談ください。
受託開発・SaaS・クラウド事業者のISMS取得・運用は、UPFにご相談ください
万が一不合格の場合は支援費用を全額返金。他社の支援や自社運用からの切り替え、取得済みISMSの運用見直しにも対応しています。全国対応で、東京・名古屋・福岡の拠点から伺います。
▶ ISMS(ISO27001)取得支援の詳細・無料相談はこちら
お電話でのお問い合わせ:03-6661-0846(平日9:00〜18:00)
関連記事:
- ISMS(ISO27001)取得費用の総額はいくら?【2026年版】審査費用・コンサル費用・3年間の維持費用まで
- SCS評価制度・ISMS・Pマーク、結局どれを取ればいいの?目的と使い分けを整理してみた
- 「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
- 【業界別】SES・人材派遣・人材紹介会社のPマーク取得・更新
参考・確認元(いずれも2026年11月確認):
一般社団法人情報マネジメントシステム認定センター(ISMS-AC)「2025年度 事業報告書」
ISMS-AC「ISMS適合性評価制度」
株式会社UPFについて(2026年11月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2008年8月から)
- 支援実績:累計5,735社(うちプライバシーマーク4,271社、ISMS 1,225社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701(PIMS)、AIMS(ISO/IEC 42001)
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

【業界別】AIサービスを提供する企業のAIMS(ISO/IEC 42001)取得|取引先への説明責任と差別化のために、いま整えておきたいこと
AIを組み込んだSaaSや、AIの受託開発、AIを活用した業務サービスを提供している会社では、取引先から次のような質問を受けることが増えていないでしょうか。 「お預けしたデータは、 […]

【業界別】自動車部品・ソフトウェアサプライヤーのTISAX取得|取引先から求められたときの進め方と、ISA2027を見据えた支援会社の選び方
「取引先から、TISAXのラベルを取得してほしいと言われました。何から始めればよいでしょうか」 自動車業界のサプライヤーから、こうしたご相談をいただく機会が増えています。 TISA […]

【業界別】受託開発・SaaS・クラウド事業者のISMS(ISO27001)取得・更新|チェックシートに強くなる進め方と、支援会社を見直すタイミング
受託開発やSaaS、クラウドの運用を手がける会社にとって、取引先から届くセキュリティチェックシートは、もはや日常業務のひとつではないでしょうか。 数十から数百の設問に、根拠をもって […]
Pマークは自社で取れる?内製と支援会社への依頼の違い|費用・工数・リスクで比べる判断ポイント【2026年】
「Pマークは、コンサル会社に頼まないと取れないのでしょうか」 取得を検討している企業から、ときどきいただくご質問です。 結論から言うと、Pマーク(プライバシーマーク)は自社だけで取 […]
【業界別】SES・人材派遣・人材紹介会社のPマーク取得・更新|人材ビジネス特有の論点と、支援会社を見直すタイミング
人材ビジネスは、「人の情報」そのものを預かって成り立つ事業です。 履歴書や職務経歴書、スキルシート、マイナンバー、給与の振込口座、健康診断の結果まで、ひとりの方について扱う情報の幅 […]
