
SCS評価制度・ISMS・Pマーク、結局どれを取ればいいの?目的と使い分けを整理してみた


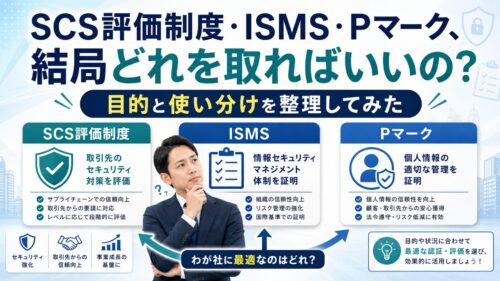
「セキュリティの認証、何か取っておいた方がいいですよね?」という話を、取引先や社内でされたことはないでしょうか。そう言われたとき、「じゃあSCSとISMSとPマーク、どれを選べばいいんだ」と頭を抱える方は少なくないはずです。制度の名前は聞いたことがあっても、それぞれが何のためにあって、どう違うのか、きちんと整理できている人は意外と多くありません。今回は、この3つの制度を「目的」「評価の仕組み」「向いている会社」という観点から、できるだけわかりやすく整理してみます。
この記事のポイント
- SCS評価制度・ISMS・Pマークは競合するものではなく、それぞれ別の問題を解くための道具
- SCS★3は専門家の確認を経た自己評価、★4は第三者評価機関による評価で、ISMS・Pマークは外部審査機関が合否を判定する
- ISMSを持っていてもSCS★3が自動的にクリアになるわけではないが、ISMS取得済みの企業は追加で必要な作業が比較的少なくて済む
- 急ぎの証明ならSCS★3、体制づくりならISMS、個人情報を大量に扱うならPマーク。余裕があればISMSとSCS★3の両方を持つのが最も強い組み合わせ
まず大前提として、この3つは「競合するもの」ではなく、「それぞれ別の問題を解くための道具」です。たとえばスポーツで言えば、サッカーの審判資格・水泳の指導員資格・陸上のコーチ資格のようなものです。どれが「上」でも「優れている」わけでもなく、使う場面が違うだけです。
それぞれの目的は、次のとおりです。
| 制度 | 目的 |
|---|---|
| SCS評価制度 | 「取引先にセキュリティ対策ができていることを証明する」ための制度 |
| ISMS | 「自社の情報セキュリティ体制そのものをきちんと作る」ための国際的な認証 |
| Pマーク | 「個人情報を正しく守っていますよ」と証明するための、日本独自の認証 |
この違いをまず頭に入れておくと、後の説明がぐっとわかりやすくなります。
次に「誰が評価するか」という点でも、3つはまったく異なります。ここは誤解されやすいポイントなので、少し丁寧に説明します。
SCS評価制度の★3は「自己評価」と呼ばれていますが、正確には「セキュリティ専門家の確認を経た自己評価」です。経産省のFAQでも「単に社内の情報システム担当者であれば良いというものではありません」と明記されており、外部のセキュリティ専門家による確認が必須とされています。つまり「自社で自由に採点できる」ほど気軽なものではなく、専門知識を持つ第三者の目を通す必要があります。
一方、★4になると第三者評価機関による評価が必要になり、ISMSやPマークと同様に外部審査のフローが加わります。学校のテストで例えるなら、次のようなイメージです。
| 制度 | 評価の仕組み | 学校のテストで例えると |
|---|---|---|
| SCS評価制度★3 | セキュリティ専門家の確認を経た自己評価 | 「専門家が確認した提出課題」 |
| SCS評価制度★4 | 第三者評価機関による評価 | 「外部の試験官が審査する本番試験」 |
| ISMSとPマーク | 外部審査 | 「外部審査機関が合否を判定する試験」 |
コストと時間の違いも、選択に大きく影響します。SCS評価制度の★3は、第三者認証と比べるとコストを抑えやすく、早ければ1〜3ヶ月程度で対応できるのが強みです。一方でISMSやPマークは、初回取得に50万円〜200万円程度のコストと、6ヶ月〜1年程度の時間が必要になることが一般的です。「今すぐ取引先に証明書を出さなければならない」という状況であれば、SCS★3が現実的な選択肢になるでしょう。逆に、腰を据えて会社のセキュリティ体制を整えたいなら、時間はかかってもISMSの方が長期的に価値があります。
「ISMSを持っていればSCS★3は自動的にクリアになるんじゃないか」と思う方もいるかもしれませんが、残念ながら答えはNOです。ISMSとSCS★3は、同じ「情報セキュリティ」というテーマを扱っていても、重視するアプローチが異なります。SCS評価制度は代表的な脅威をもとに効果の高い管理策を絞り込む「ベースラインアプローチ」を採用しており、ISMSとは設計の考え方が違います。
ただし、ISMSで実施している取り組みの多くはSCSの要求事項とも重なっているため、ISMS取得済みの企業がSCSに対応する場合、追加で必要な作業は比較的少なくて済むというメリットがあります。国の方針でも、この2つは「相互補完的な制度」として位置づけられており、競合するものではなく、段階的に両方を目指すイメージが現実的です。
PマークとSCS評価制度は、そもそも見ている「角度」が違います。Pマークが見るのは「個人情報をどう扱っているか」という視点であり、氏名・住所・メールアドレスなどの情報を正しく管理できているかを問うものです。対してSCS評価制度が問うのは「ITシステムやネットワーク全体がセキュリティ的に安全か」という視点です。人材派遣・ECサイト・SaaSサービスのように個人情報を大量に扱う業種では、Pマークは「うちはちゃんとしてます」という強力なアピールになります。ただし、Pマークを取得していても、IT基盤のセキュリティについては別途SCSで証明することが求められる場面が増えてきています。
ではどれを選べばいいのか、シンプルに整理してみます。
- 取引先から「セキュリティ対策の証明書を出して」と急に言われたら、SCS★3が最速の答えです。
- 会社としての情報セキュリティ体制を本格的に整えたいなら、国際標準のISMSが最も信頼性の高い選択肢です。
- 個人情報を日常的に大量に扱っている会社なら、Pマークは取引先や顧客への信頼証明として効果が高いです。
- 自動車・製造業のサプライチェーンに入っている会社であれば、SCS★3と自工会ガイドラインへの対応はセットで考えるべきでしょう。
そして余裕があるなら、ISMSとSCS★3の両方を持つことが、今の取引環境では最も強い組み合わせです。
最後に、時代の流れについても触れておきたいと思います。SCS評価制度は2026年度末頃の制度開始(申請受付の開始)を目指しており、現在まさに立ち上がろうとしているタイミングです。大手企業がサプライチェーン全体でのセキュリティ管理を強化している流れの中で、取引先にSCS準拠を求めるケースは今後急速に増えると予想されています。「うちは中小企業だから関係ない」という感覚は、残念ながら通じなくなってきています。むしろ中小企業こそ、早めに動いておくことで競合との差別化につながるタイミングです。
3つの制度はそれぞれ異なる問題を解くために設計されていますが、「自社のセキュリティ対策を外に見せる」という目的においては、どれも同じ方向を向いています。一度に全部を揃える必要はありません。まず自社の今の状況と、直近で求められていることを確認して、そこから一歩踏み出すことが、結果的に一番賢いやり方ではないでしょうか。
✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサル会社
- 費用:Pマーク・ISMSとも、取得できなかった場合は全額返金
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,673社です(うちPマーク4,250社、ISMS 1,192社、TISAX 110社)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
ISMS新規取得の支援費用は65.8万円〜(税込)の一括料金です。取得後から次回更新までのサポートは無料で、取得できなかった場合は全額返金します。期間は最短5ヶ月が目安です。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. SCS評価制度・ISMS・Pマークはどう違いますか?
A. SCS評価制度は取引先にセキュリティ対策を証明するための制度、ISMSは自社の情報セキュリティ体制そのものを構築するための国際認証、Pマークは個人情報を正しく保護していることを証明する日本独自の認証です。それぞれ目的が異なり、競合するものではありません。
Q. どの認証を選べばよいか迷った場合はどう考えればいいですか?
A. 取引先からセキュリティ対策の証明を急に求められた場合はSCS★3、会社全体の情報セキュリティ体制を本格的に整えたい場合はISMS、個人情報を日常的に大量に扱う会社であればPマークが有効です。余裕があればISMSとSCS★3の両方を持つことが望ましいとされています。
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
Pマーク・ISMSの取得を迷っている企業へ|取るべきか・どちらを取るか・どこに頼むか【2026年版】
「Pマーク(プライバシーマーク)やISMS(ISO/IEC 27001)を取ったほうがいいのは分かっている。でも、本当に今なのか。うちの規模で回せるのか」。 UPFにご相談くださる […]
【最新2026】企業が今週中に確認したい、最低限の7つの対策——不正アクセス・情報漏えいのまとめ
2026年9月下旬から、不正アクセスによる情報漏えいの公表が相次いでいます。Pマーク・ISMSの取得・運用支援を行うUPFが、主な事案と政府・関係機関の注意喚起、漏えいの原因を整理し、企業が今週中に確認したい最低限の7つの対策、委託先で漏えいが起きたときの確認事項、万が一の初動をまとめました。 […]
AIMS(ISO/IEC 42001)取得の効果を最大化する7つの活かし方|取得企業が少ない今こそ差別化につなげる方法
AIMS(ISO/IEC 42001)の国内の認証登録組織は、ISMS-ACの公表でまだ13件(2026年9月29日時点)。取引条件として求められる前の今こそ、先行者として選ばれる好機です。AIサービスの差別化、顧客の質問への回答、AIの事故防止、ルール変化への備えまで、UPFが7つの活かし方を解説します。 […]
ISMS(ISO27001)取得費用の総額はいくら?【2026年版】審査費用・コンサル費用・3年間の維持費用まで
ISMS(ISO27001)の取得費用を、認証機関に支払う審査費用の決まり方、コンサル費用、社内の工数、見落としがちな実費まで含めた「総額」で解説。毎年のサーベイランス審査と3年ごとの再認証審査を含めた、3年間の費用の考え方もまとめました。 […]
Pマーク取得費用の総額はいくら?【2026年10月改定後】審査費用・コンサル費用・見落としがちな費用まで
Pマークの取得費用を、2026年10月改定後の審査費用(小規模336,600円〜)、コンサル費用、社内の工数、見落としがちな実費まで含めた「総額」で解説。事業者規模の判定方法や、取得から最初の更新までの費用もまとめました。 […]
