
【業界別】製造業サプライヤーのSCS評価制度への備え|★3・★4を取引先から求められる前に整えておきたいこと【2026年11月時点】


「取引先から、セキュリティ対策の状況についてのアンケートが届くようになった」
「SCS評価制度の★を取っておいた方がいいのか、判断がつかない」
製造業のサプライヤーから、こうしたご相談をいただくことが増えています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、経済産業省が構築を進めている新しい制度です。
取引先経由のサイバー攻撃が問題になるなかで、サプライチェーンを構成する企業のセキュリティ対策を、共通の物差しで確認できるようにすることを目的としています。
★3・★4は、2026年度末頃の申請受付開始が目指されています。
本記事では、製造業のサプライヤーがSCS評価制度に向けて、いま何を整えておけばよいかを整理します。
本記事は、2026年11月時点の情報にもとづいています
SCS評価制度は、まだ制度の全体が確定していません。本記事の制度に関する記載は、2026年11月5日時点で経済産業省・情報処理推進機構(IPA)が公表している内容にもとづくものです。制度の詳細が確定し次第、随時情報をお届けします。
この記事のポイント
- SCS評価制度の★3・★4は、2026年度末頃の申請受付開始が目指されています。要求事項・評価基準は2026年10月28日にVer1.1が公表され、同日に評価用のガイドと解説書も公開されています。
- 制度の対象は、クラウド環境を含む企業のIT基盤です。工場の生産設備などのOTシステムは、直接の対象外とされています。
- 求められてから慌てないために、まずは取引先が求める★の確認と、自社の現状把握から始めるのがおすすめです。
目次
SCS評価制度とは:取引先が「確認しやすく」するための共通の物差し
これまで、サプライヤーのセキュリティ対策の確認は、取引先ごとに異なるアンケートやチェックシートで行われてきました。
サプライヤーにとっては取引先の数だけ回答の手間がかかり、取引先にとっても回答の妥当性を判断しにくいという課題がありました。
SCS評価制度は、対策の水準を★の段階で示すことで、この確認を効率化しようとするものです。
★3は、すべてのサプライチェーン企業が最低限実施すべき対策を想定した段階で、★4の基礎となります。
★4は、より広い範囲と対策を含む段階です。
評価の方法は、★3が社内外の確認責任者による確認を経た自己評価(有効期間1年)、★4が評価機関による第三者評価(有効期間3年。期間中は毎年、自己評価を提出)です。
★5は、2026年度以降に要求事項や評価方法の具体化が検討される予定です。
制度は、情報処理推進機構(IPA)が制度運営機関となり、経済産業省と内閣官房国家サイバー統括室が所管しています。
製造業にとって押さえておきたいのは、制度の対象がクラウド環境を含む企業のIT基盤であり、工場の生産設備などのOTシステムや、取引先に納める製品そのものは直接の対象外とされている点です。
つまり、まず問われるのは、事務所のパソコンやサーバー、ネットワーク、メールやクラウドサービスといった、日々の業務を支えるITの管理です。
製造業サプライヤーが、いま整えておきたいこと
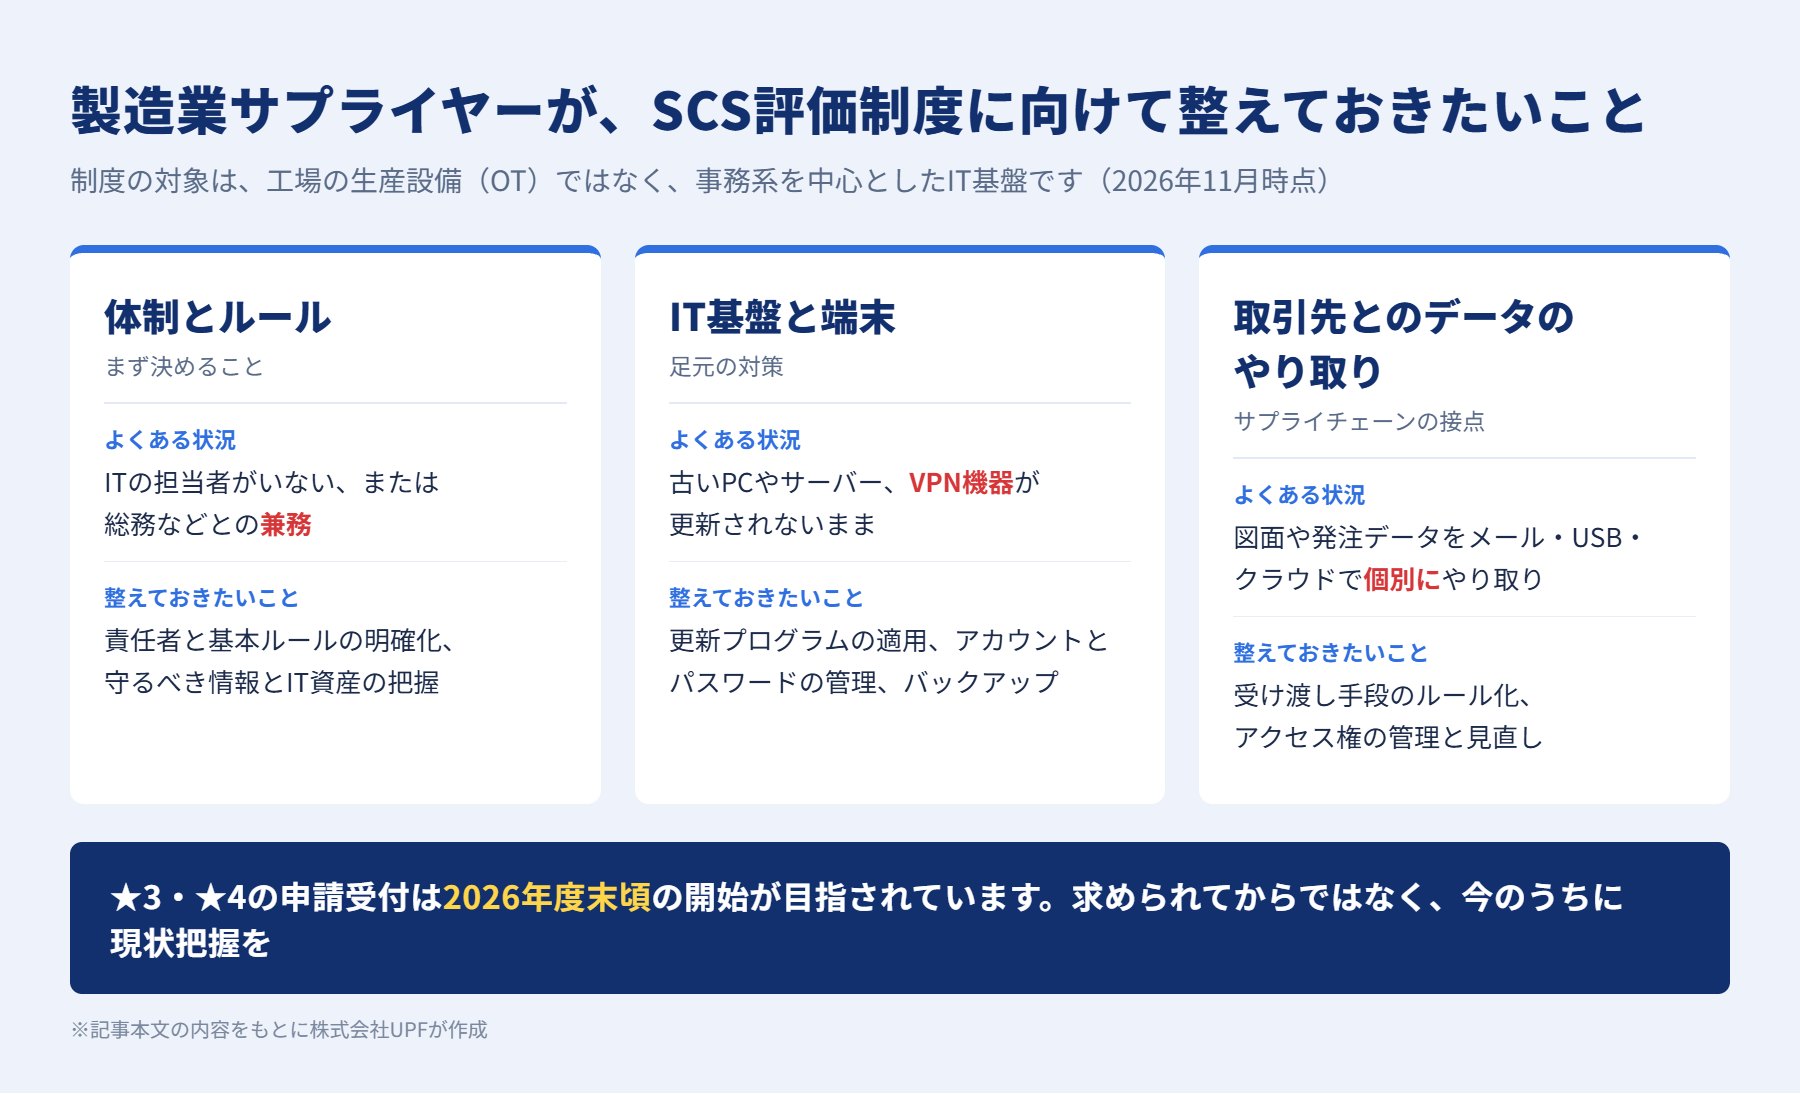
体制とルールでは、ITの担当者がいない、あるいは総務などと兼務しているという会社が少なくありません。
まずは責任者を決め、守るべき情報とIT資産(パソコン、サーバー、ネットワーク機器、利用しているクラウドサービスなど)を把握することが出発点です。
IT基盤と端末では、古いパソコンやサーバー、VPN機器が更新されないまま使われているケースがよく見られます。
更新プログラムの適用、アカウントとパスワードの管理、バックアップといった基本的な対策が、取引先経由の被害を防ぐうえでも、自社の操業を守るうえでも、効果の大きい基本的な対策です。
取引先とのデータのやり取りでは、図面や発注データを、メール・USBメモリ・クラウドストレージなど、取引先ごとにばらばらの方法で受け渡している状況が論点になります。
受け渡しの手段をルール化し、誰がどのデータにアクセスできるかを管理・見直しできるようにしておくことが大切です。
ISMSやPマークを持っている場合は、土台として活かせます
ISMS(ISO/IEC 27001)を取得している会社であれば、リスクの洗い出しやルールの整備、内部監査といった仕組みを、SCS評価制度への対応にも活かせます。
ただし、SCS評価制度には独自の要求事項・評価基準があるため、ISMSを持っているから自動的に★が取れるわけではありません。
既存の仕組みと要求事項の差分を確認し、足りない部分を補う進め方が効率的です。
各制度の使い分けは「SCS評価制度・ISMS・Pマーク、結局どれを取ればいいの?」で整理しています。
いま何から始めればよいか
制度の開始前の今、製造業のサプライヤーに取り組んでいただきたいのは、次の3つです。
- 取引先が求める★を確認する:主要な取引先が★3と★4のどちらを、いつまでに求めるのかを把握します。
- 現状を把握する:公表されている要求事項・評価基準をもとに、できていることと足りないことを整理します。
- 予算に合わせて段階的に進める:すべてを一度に整えようとせず、優先度の高い対策から順に進めます。
中小企業向けには、★3・★4の取得に向けたサービスを試行的に提供する実証事業も、2026年9月から始まっています。
こうした支援策の情報も、あわせて確認しておくとよいでしょう。
UPFのSCS評価制度対応支援について
株式会社UPFは、ISMS 1,225社・Pマーク4,271社を含む累計5,735社の認証取得・運用を支援してきた経験を活かし、SCS評価制度の★3・★4の取得支援を行っています(2026年11月1日現在)。
★5についても、制度が確定し次第、対応できる体制を整えています。
- 現状分析から段階的に:「現状分析→計画策定→実行支援」の順に、ご予算に合わせて段階的に進めます。
- 規程づくりで終わらせない:評価で求められる運用の証跡まで、無理なく残せる形に整えます。
- 既存の認証を活かして:ISMSやPマークをお持ちの会社は、既存の仕組みとの差分から効率よく進めます。
- 訪問での支援も:東京・名古屋・福岡の拠点から、訪問での打ち合わせにも対応します。製造業の多い東海エリアには、名古屋拠点から伺います。
よくある質問
Q. SCS評価制度は、いつから始まりますか?
★3・★4は、2026年度末頃の申請受付開始が目指されています(2026年11月時点)。
ただし、制度運営の基盤の整備状況などにより変更される可能性があるとされています。
Q. ★3と★4のどちらを目指せばよいですか?
取引先が求める水準によって決まります。
★3はすべてのサプライチェーン企業が最低限実施すべき対策を想定した段階で、★4はより広い範囲と対策を含む段階です。
まずは主要な取引先に、求められる★と時期を確認することをおすすめします。
Q. ISMSを取得していれば、SCS評価制度への対応は不要ですか?
不要にはなりません。
ISMSの仕組みは土台として活かせますが、SCS評価制度には独自の要求事項・評価基準があります。
既存の仕組みとの差分を確認して、足りない部分を補う進め方が効率的です。
Q. 工場の生産設備も、SCS評価制度の対象になりますか?
2026年11月時点の公表内容では、OTシステムは直接の対象外とされており、クラウド環境を含む企業のIT基盤が対象です。
ただし、取引先から別途OTのセキュリティを求められる場合もあるため、取引先の要求もあわせて確認してください。
まとめ:制度が始まる前の今が、いちばん落ち着いて準備できる時期
SCS評価制度は、取引先からの確認を効率化し、サプライチェーン全体のセキュリティを底上げするための制度です。
製造業のサプライヤーにとっては、取引を続けていくための新しい共通言語になっていく可能性があります。
取引先から求められてから慌てて取り組むより、制度が始まる前の今のうちに現状を把握しておく方が、費用も負担も抑えられます。
「自社はどの★を目指すべきか」を整理するところからでも、お気軽にご相談ください。
製造業サプライヤーのSCS評価制度対応は、UPFにご相談ください
★3・★4の取得支援に対応しています(★5は制度確定次第)。期間や費用は、目指す★のレベルとご予算に応じて個別にご案内します。全国対応で、東京・名古屋・福岡の拠点から伺います。
▶ SCS評価制度の取得支援の詳細・無料相談はこちら
お電話でのお問い合わせ:03-6661-0846(平日9:00〜18:00)
関連記事:
- SCS評価制度の★取得におすすめの支援会社9社比較【2026年9月時点】
- SCS評価制度・ISMS・Pマーク、結局どれを取ればいいの?目的と使い分けを整理してみた
- 「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
- 【業界別】自動車部品・ソフトウェアサプライヤーのTISAX取得
参考・確認元(いずれも2026年11月5日確認):
経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
経済産業省「「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(SCS評価制度の構築方針)を公表しました」(2026年3月27日)
独立行政法人情報処理推進機構(IPA)(SCS評価制度のページ)
IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)基本規程」(2026年8月28日)
株式会社UPFについて(2026年11月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2008年8月から)
- 支援実績:累計5,735社(うちプライバシーマーク4,271社、ISMS 1,225社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701(PIMS)、AIMS(ISO/IEC 42001)
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

【業界別】製造業サプライヤーのSCS評価制度への備え|★3・★4を取引先から求められる前に整えておきたいこと【2026年11月時点】
「取引先から、セキュリティ対策の状況についてのアンケートが届くようになった」 「SCS評価制度の★を取っておいた方がいいのか、判断がつかない」 製造業のサプライヤーから、こうしたご […]

【業界別】広告・マーケティング・コールセンター・DM発送会社のPマーク取得・更新|委託先として選ばれ続けるための論点と、支援会社の見直し方
広告・マーケティング支援、コールセンター、DMの印刷・発送代行。 これらの仕事に共通するのは、お客様(委託元)の大切な顧客情報を、業務のためにお預かりするという点です。 個人情報保 […]

【業界別】AIサービスを提供する企業のAIMS(ISO/IEC 42001)取得|取引先への説明責任と差別化のために、いま整えておきたいこと
AIを組み込んだSaaSや、AIの受託開発、AIを活用した業務サービスを提供している会社では、取引先から次のような質問を受けることが増えていないでしょうか。 「お預けしたデータは、 […]

【業界別】自動車部品・ソフトウェアサプライヤーのTISAX取得|取引先から求められたときの進め方と、ISA2027を見据えた支援会社の選び方
「取引先から、TISAXのラベルを取得してほしいと言われました。何から始めればよいでしょうか」 自動車業界のサプライヤーから、こうしたご相談をいただく機会が増えています。 TISA […]

【業界別】受託開発・SaaS・クラウド事業者のISMS(ISO27001)取得・更新|チェックシートに強くなる進め方と、支援会社を見直すタイミング
受託開発やSaaS、クラウドの運用を手がける会社にとって、取引先から届くセキュリティチェックシートは、もはや日常業務のひとつではないでしょうか。 数十から数百の設問に、根拠をもって […]
