
AIツール利用中の情報漏洩、他人事ではない!今すぐガイドラインを整備すべき理由(マネーフォワードのケース)


(本記事は、プライバシーマーク(Pマーク)・ISMS取得コンサルティングで業界トップクラスの実績を持つ株式会社UPFが執筆・監修しています。)
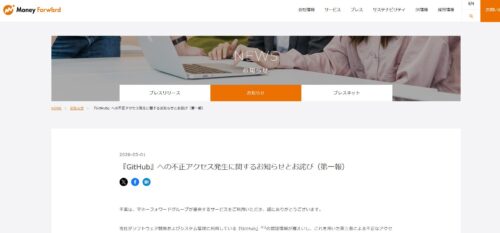
2026年5月1日、家計管理・クラウド会計サービスで国内トップクラスの知名度を誇るマネーフォワードが、GitHub(ギットハブ)への不正アクセス被害を公表しました。ソフトウェア開発に使っていたGitHubの認証情報が漏えいし、第三者に不正アクセスされてしまったのです。
流出した可能性があるのは、グループ会社のクレジットカード「マネーフォワード ビジネスカード」に関わる370件分のカード保持者名(アルファベット)とカード番号の下4桁。銀行口座との連携機能も、安全確認のため一時停止を余儀なくされました。
「GitHubってエンジニアが使うやつでしょ?うちには関係ない」
そう思った方、少し待ってください。これは単なるシステム障害の話ではありません。
この記事のポイント
- マネーフォワードの事案では、「ここは個人情報とは関係ない場所だ」という開発環境への思い込みが盲点を生んだ
- AIツールに顧客情報や機密情報を入力する感覚も、本質的に同じ危うさをはらんでいる
- 個人情報漏えい時には報告・通知などが最低限の義務として課され、対策が不十分なら安全管理措置義務違反となる
- AIツールの利用ガイドラインの整備は、事故を防ぐ守りであると同時に、取引における差別化にもなる
今回の事案で弁護士が指摘した核心がとても示唆に富んでいます。
「GitHubのような技術者が使う開発環境は、個人情報が扱われる場所として見過ごされがちだ」
つまり、「ここは個人情報とは関係ない場所だ」という思い込みが盲点を生んだということです。
これは他のAIツールでも全く同じことが言えます。
こんな使い方をしていませんか?
- ChatGPTや生成AIに顧客情報を含む文章をそのまま貼り付けていませんか?
- 社内の機密情報を含むデータを、AIに「要約して」と投げていませんか?
- 便利だからと、業務上の個人情報をAIのプロンプトに流し込んでいませんか?
「AIに話しかけているだけだから大丈夫」という感覚は、「GitHubはエンジニアのものだから大丈夫」という感覚と、本質的に同じ危うさをはらんでいます。
マネーフォワードは日本屈指のフィンテック企業です。セキュリティへの意識は、一般的な中小企業より格段に高いはずです。それでも今回の事案は起きました。
調査の結果わかったのは、「個人情報の含まれたファイルが、本来の管理手順から外れて誤ってGitHub上に保管されていた」という事実でした。ルールはあった。でも現場で徹底されていなかった。大きな組織になるほど、「どこかで誰かが例外処理をしている」リスクは高まります。
しかし、これは大企業だけの話でしょうか。むしろ中小企業こそ、「ルールを作る前にみんなが使い始めてしまっている」という状況が起きやすいのではないでしょうか。
法的なリスクも見逃せません。個人情報漏えいが発生した場合、企業には次の対応が最低限の義務として課されます。
- 個人情報保護委員会への報告(速報は3〜5日以内)
- 本人への通知
- 被害拡大防止措置
- 事実関係の調査・原因究明
- 再発防止策の策定と実施
さらに、「対策が不十分だった」と判断された場合は安全管理措置義務違反となり、損害賠償リスクも発生します。免責条項があっても、重過失があれば機能しません。刑事・民事両面でのリスクがある。それがAI・デジタルツールを使った情報漏えい事故の現実です。
ただし、AIツールの利用ガイドラインを整備することは、単なる「事故を防ぐための守り」ではありません。「当社ではAI利用に関するガイドラインを整備しています」と言えるだけで、特に情報管理を重視する業種・企業との取引において、大きな差別化になります。官公庁や大手企業との取引において、情報セキュリティ管理体制の整備が実質的な審査項目となるケースも増えています。AIガイドラインの有無も、近い将来そのチェックリストに入ってくることは間違いないでしょう。
また、「AIを使っていいのか悪いのかわからない」という状態は、社員に不必要なストレスを与えます。明確なルールがあれば、安心して業務でAIを活用でき、生産性向上にも直結します。
業種・業態・規模を問わず、AIを使わないという選択肢は現実的ではないと私は考えています。経営管理、営業資料の作成、顧客対応、採用活動——気づけば業務のあちこちにAIが入り込んでいます。それ自体は素晴らしいことです。
問題は、そのスピードに「ルール作り」が追いついていないことです。マネーフォワードの件は、「セキュリティ意識の高い大企業でさえ、管理の形骸化でこうなる」という事実を突きつけています。この流れは、これからますます大きくなる一方です。
だからこそ、早めのガイドライン整備を強くお勧めします。「うちはまだ小さいから」「うちはIT企業じゃないから」——そういった理由は、残念ながら法的にも取引先にも、免責の理由にはなりません。
もし「何から手をつければいいかわからない」とお感じでしたら、まずはお気軽にご相談ください。我々UPFでは、現在多くの企業、特に代表者様からのお問合せを多く戴いております。まずは一緒に整理するところから始めさせていただいております。
ソースコード管理におけるISMS上の管理策
GitHubなどのソースコード管理サービスは、開発効率を高める一方で、認証情報(APIキー、アクセストークン、パスワード等)がリポジトリ内に誤ってコミットされてしまうという事故が後を絶ちません。ISMS(ISO/IEC 27001)の管理策では、こうした開発環境も「情報資産」の一部として扱い、次のような対策を求めています。
- アクセス権限の最小化
- 認証情報の適切な管理(コード内への直接記述の禁止、シークレット管理ツールの利用など)
- 外部への公開範囲の定期的な確認
また、リポジトリへのアクセス権限は、退職者や異動者が発生した際に速やかに見直す運用が欠かせません。開発環境は専門性が高く、情報セキュリティ部門から見えにくい領域になりやすいため、定期的な棚卸しや、開発チームと情報セキュリティ担当者との連携体制を整えておくことが、こうした事故の再発防止につながります。
AIツール利用における入力データの管理
AIツールを業務で利用する場合、開発環境に限らず、チャット形式のAIツールに入力する情報についても同様の注意が必要です。顧客情報や未公開の技術情報をAIツールに入力してしまうと、意図せず外部のサーバーに情報が送信され、事業者側のログとして保持される可能性があります。利用するAIツールが入力データを学習に利用する設定になっていないかを確認し、必要に応じて法人向けプランやオプトアウト設定を活用することが基本的な対策となります。
従業員一人ひとりがこうしたリスクを正しく理解できるよう、定期的な社内教育を行うことも、ガイドラインを実効性のあるものにする上で欠かせない要素です。
よくある質問(FAQ)
Q. マネーフォワードのGitHub不正アクセス事案から企業が学ぶべき教訓は何ですか?
A. 「開発環境(GitHubなど技術者が使うツール)は個人情報と無関係」という思い込みが盲点を生むという点です。セキュリティ意識の高い大企業でも管理が形骸化すれば同様の事故が起こり得るため、AIツールを含む利用ガイドラインの整備が重要です。
Q. AIツールの利用ガイドラインを整備するとどんなメリットがありますか?
A. 情報漏洩の予防だけでなく、「ガイドラインを整備している」こと自体が取引先との差別化になり、官公庁や大手企業との取引における審査面でも有利になります。また社員が安心してAIを活用できるようになり、生産性向上にもつながります。
Q. AIMS(ISO/IEC 42001)の取得支援は、どこに頼めばよいですか?
A. AIMSは取得企業も支援会社もまだ少ない認証です。既存のISMS・Pマークの文書を流用・統合できる体制があるかが、期間と費用を左右します。UPFの取得支援は90万円〜(税別)、期間は6〜8か月が目安で、ISMS 1,199社・Pマーク4,261社(2026年10月1日時点)の支援経験をもとに、AI利用ガイドラインの策定(15万円〜・税別)から対応しています。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

AI利用ガイドラインは自社で作る?テンプレート?専門家に依頼?3つの作り方を費用・期間・注意点で比較【2026年】
「社内でもAIを使い始めたので、利用ルールを決めておきたい」 この1年で、こうしたご相談を本当に多くいただくようになりました。 総務省の「令和8年版 情報通信白書」によると、生成A […]

AI利用ガイドラインとAIMS(ISO/IEC 42001)はまったく別のもの|目的・中身・費用・期間の違いと、自社に必要なのはどちらか
「AIのルールを整えたいのですが、AIMSを取ったほうがいいのでしょうか」 AI利用ガイドラインのご相談のなかで、こうしたご質問をいただくことがあります。 どちらも「AI」と「ルー […]

【2026年10月】名古屋・大阪・福岡でAI社内ガイドライン策定を頼める会社比較|地域別の依頼先と料金・支援内容
「生成AIの社内ルールを整えたいが、名古屋(大阪・福岡)で頼める会社はどこか」 東京以外の企業様からも、こうしたご相談をいただくことが増えてきました。 本記事では、名古屋・大阪・福 […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]

AI利用ガイドラインには何を書く?入れるべき項目と分量の考え方、作った後の社内展開・見直しまで
「どういう内容で、どれぐらいのボリュームで作るのが正解なのか、まったくイメージが湧かなかった」 AI利用ガイドラインの策定をご依頼いただいた、PR会社の株式会社LITA様の言葉です […]
