
上場企業の個人情報流出は約1割の会社で起こるという衝撃のレポート


【2026年10月時点の注記】
本記事の統計・数値は、2020年2月28日現在の情報です。その後も個人情報の漏えい事故は相次いでおり、現在の被害は本記事の数字を上回っています。最新の動向は「【最新2026】企業が今週中に確認したい、最低限の7つの対策——不正アクセス・情報漏えいのまとめ」をご覧ください。
「日本の人口の7割が、個人情報漏洩のターゲットとなってしまった。」
この言葉を読んで、あなたはどう思いますか?
7割の確率で個人情報が危険にさらされるのです。
東京商工リサーチの調べによりますと、上場企業の約1割で、個人情報流出事故が起こっています。さらには、被害を受けたのは人口の7割。
つまり、10人に7人の個人情報が流出し、なんらかの犯罪や被害に巻き込まれるリスクにさらされているのです。

弊社UPFでは、Pマークの取得コンサルを行っています。徹底したサポートで、個人情報漏洩を防ぎ、会社とお客様とデータを守ります。Pマークの取得は非常にプラスになりますので、ぜひご検討ください。
個人情報の漏洩事故について。
レポートを掘り下げて、確認していきます。
この記事のポイント
- 東京商工リサーチの調べによると、上場企業の約1割で個人情報流出事故が起こっている
- 累計で8889万人もの情報が漏洩しており、日本の人口の7割に該当する
- 企業が個人情報を奪われるパターンには「セキュリティホールを放置していた」「バックドアプログラムをクリックしてしまった」「安易なパスワードや使いまわし」がある
- ひとつのヒントとして考えられるのが、Pマークの取得を改めて考えること
目次
|ベネッセの3500万人を筆頭に
この10年でもっとも大きな個人情報の漏洩は、ベネッセ・ホールディングス(ベネッセコーポレーション)の3500万人もの人の個人情報が漏洩した件です。大きなニュースとなり、連日報道されましたので、2014年のことでありながら、印象に残っている人は多いのではないでしょうか。
ベネッセの事件は、委託先の元社員が起こした不祥事です。つまり、パートナー会社の社員が、目先のお金ほしさに、USBメモリにダンプして、個人情報を持ち出したのです。
3500万人分ですから、それはそれは莫大な数です。ベネッセは教育会社ですので、ターゲットは子供を持つ家庭。日本には単身世帯や高齢者世帯も多いことを考えると、子供を持っていて、「こどもチャレンジ」などに関心がある世帯の情報がほとんど漏れてしまったことになります。
一大不祥事で、ベネッセの事件は個人情報を取り扱うことの恐ろしさを大きく世間に知らしめました。
ただ、これが過去最大の漏洩事故です。
累計でなんと8889万人もの情報が漏洩しており、日本の人口の7割に該当します。10人に7人の個人情報が、漏洩したり紛失したりと、いい加減な管理になってしまっているのです。
|増える不正アクセス
インターネットの始まりとともに、不正アクセスの歴史はあり、昔からクラッキングと呼ばれる不正アクセスは存在しました。自動で動くウイルスやトロイの木馬、バックドアなど、枚挙に暇ありません。不正アクセスは多種多様ではありますが、基本的にいくつかのパターンに分けられます。
- セキュリティホールを放置していた
- バックドアプログラムをクリックしてしまった
- 安易なパスワードや使いまわし
企業が個人情報を奪われるいくつかのパターンについて、順にお伝えしていきます。
セキュリティホールを放置していた
多いパターンが、重大なセキュリティホールが見つかっていることを知らず、知っていても「うちだけは大丈夫だろう」という思いで、放置していたというパターン。セキュリティホールは、世界中で発見が試みられています。重大なセキュリティホールがあった場合などは、IT系のニュースサイトで発表されますので、つねに目を光らせて、サイトのニュースをみるなどの情報を受ける心づもりが大切です。
さらに、類似のパターンとして、サポートが切れたOSを使い続けるパターンがあります。
最近ではWindows 7のサポートが切れましたが、そのままWindows7を平気で使い続けている企業は存在します。そうしたルーズな姿勢が、のちの個人情報漏洩と会社のレピュテーション低下を招いてしまいます。
また、よくあるのが、WordPressでサイトを立ち上げ、たくさんプラグインを入れてあれこれとさまざまな機能を楽しんだものの、そのプラグインを入れすぎて、セキュリティホールに気づかなかった、あるいはセキュリティ的に問題のあるプラグインを入れてしまったというケースです。WordPressは初心者の方でも楽しめる操作性を売りにしていますので、コードの美しさやセキュリティの堅牢さが二の次になってしまっているのです。
そのWordPressを、何も考えずにサイトづくりに使うことで、セキュリティの事故を招きやすくなっています。誤解を恐れずにいえば、WordPressでサイトを作って、作ったまま放置しているのがもっともリスキーです。
バックドアプログラムをクリックしてしまった
さらに、多いのがバックドアプログラムをクリックしてしまったパターンです。年金機構の個人情報流出、また個人情報ではありませんが、コインチェックの仮想通貨NEMの流出も、このバックドアプログラムをクリックしてしまったことによるものです。
バックドアプログラムというと、ちょっと仰々しいふうに聞こえますが、ようするに企業にできることは、不正なプログラムをクリックしないということです。不正なプログラムは、一見すると「それっぽい」ファイルになっています。お見積書というpdfが送られてきたり、Excelファイルが添付されていたり。必要なファイルに見えてしまうのです。
それをクリックすると、最初は何も起こりません。見た目上変化がないので、そのまま何事もなかったように仕事が進みます。しかし、バックグラウンドでセキュリティに穴があけられ、そこから侵入されて、重要な個人情報が盗まれてしまうのです。
対策としては、とにかく添付ファイルそのものをクリックしないことです。添付ファイルは何がついてるかわかりません。ビジネスシーンにおいて、ファイルを添付し、次のメールでパスワードをそのまま送るという謎の「マナー」が蔓延しており、多くの大企業がそれに従って、添付ファイルを送付し、パスワードも送っています。
しかしこの運用は、多くのトラブルを招きます。ファイルを誤送信してしまったときなど、起こり得ることです。メールアドレスを間違えた、間違えそうになった経験は、誰にでもあるのではないでしょうか? その後に同じメールでパスワードを送付していては、流出事故は避けられませんし、添付ファイルをクリックする習慣もなくなりません。
そこでおすすめなのが、「クラウドサーバーにファイルを置いて、その置き場所へのリンクをメールで送る」という運用です。これなら、誤送信したときにファイルへのリンクを切れば済むだけです。
安易なパスワードや使いまわし
そして、また大きなクラッキング被害にあうきっかけとして、安易なパスワードの使い回しがあります。たとえば、インターネットでの買い物に、privatemail@gmail.com パスワード、「tarotaro」などのパスワードを使いまわしていた場合。
どこかのショップがクラッキングされて、tarotaroのパスワードがもれてしまったとします。すると、他のサイトでも大抵の方はパスワードを使いまわしています。よって、そのtarotaroのパスワードとメールアドレスを使って、Amazonで勝手に買い物したり、別のオーダーを取ったりなど、さまざまな悪用が考えられてしまうのです。
また、単純なパスワードを使っていることで、推測されやすくなります。
自分のパスワードなんて使われない、そう思いますか? そう思うのであれば、10人のうち7人の個人情報漏洩に自分は入らないと、たかをくくっているのではないでしょうか。しかし、実際には人口の7割の個人情報が流出しているのです。
|1割の会社で漏洩が起こっている
上場企業のうち、1割の会社で個人情報漏洩が起こっていることが、東京商工リサーチのデータからわかりました。上場企業という、コンプライアンスに一家言あり、一般にはリテラシーが高いと思われている会社からも、個人情報が流出してしまうのです。
なのであれば、中小零細企業からも、1割ないしはそれ以上の確率で、流出が起こると考えても不思議ではありません。つまり、この事態に対して、何ができるか、考えていく必要があるのです。
ひとつのヒントとして考えられるのが、Pマークの取得を改めて考えることです。Pマークは個人情報をしっかり取り扱っていることの認証です。よって、Pマークを取れるのであれば、漏洩させていない残りの9割の会社であると、宣言することになります。
|最後に
Pマークを取るのが理想的です。弊社UPFでは、Pマークの取得コンサルを実施しています。さまざまな角度から情報漏えいを検証し、もうこれ以上信頼が堕ちないよう、社会のデータを守ってまいります。
ぜひ一度、Pマーク取得のコンサルを受けることをご検討ください。徹底したサポートで、貴社の顧客の大切な個人情報を守ります。
Pマーク取得のコンサルは、ぜひUPFにどうぞ。
参考資料:東京商工リサーチ
■こちらの記事もおすすめです
>>【ファイル転送「宅ふぁいる便」がサービス終了。古いシステムの改修コストをどう見積もる?】
✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサル会社
- 費用:税抜き49万円〜
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. 個人情報漏洩が起きた場合の対応は?
A. ①被害拡大防止、②個人情報保護委員会への報告、③本人への通知、④再発防止策が必要です。株式会社UPFでは事故対応サポートも提供しています。
Q. Pマーク・ISMS取得で情報漏洩リスクはどう変わりますか?
A. 定期的な内部監査・従業員教育・リスク管理プロセスにより、漏洩リスクを大幅に低減できます。
Q. セキュリティ対策として何から始めるべきですか?
A. まず情報資産とリスクの棚卸しから始めましょう。株式会社UPFの無料相談で現状診断と最適な対策をご提案します。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]

「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
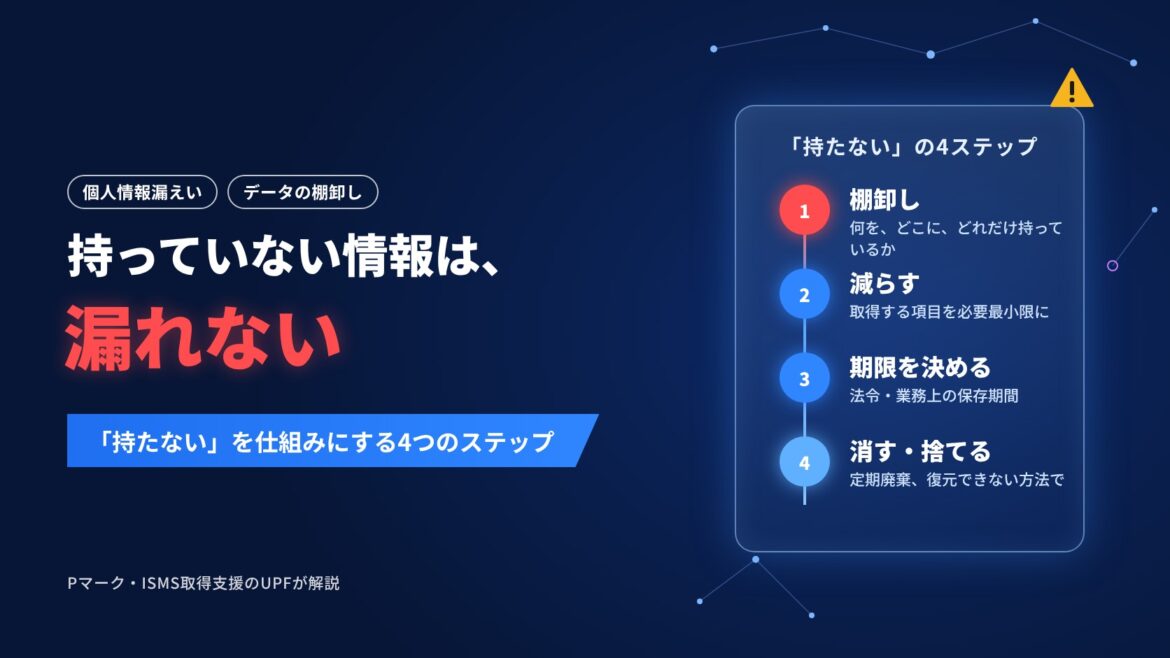
持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
持っていない情報は漏れません。個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会の資料をもとに、棚卸しから保存期間の設定、消去までを仕組みにする4つのステップをまとめたコラムです。 […]
