
プライバシーマーク(Pマーク)を取得することの一般的なメリット~その壱~


【2026年10月時点の注記】
本記事は2014年4月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
プライバシーマーク(Pマーク)取得のメリット
今回は『プライバシーマーク(Pマーク)を取得することの一般的なメリット~その壱~』を皆さんにお伝え致します。
目次
プライバシーマーク(Pマーク)とは何か
プライバシーマーク(Pマーク)は、一般財団法人日本情報経済社会推進協会(JIPDEC)が運営する、”個人情報取り扱いに関する認定制度”です。取得することで、、、
プライバシーマーク(Pマーク)を取得するメリット
- 大手企業との取引が優位になる
- 国や自治体の入札に参加することができる
- WEBサイト、名刺などに掲載することで信用度UPによる他社との差別化
- 取得過程段階から、従業員の個人情報に対する意識が高まる=企業価値の向上
これらの利点があります。
まずは『大手企業との取引が優位になる』こちらについて説明致します。
大手企業との取引が優位になる
皆さんご存じの通り、大手企業や中小でも規模の大きい案件などはその仕事を外注する場合に外注先のパートナー企業にある一定の基準を設けます。
その際に重要となるひとつとして個人情報保護管理がしっかりと行われているかどうかが挙げられます。
もちろん業種により、案件により、そのような条件を設けないことも多々ありますが、確実に存在するのは事実です。
ではどうやって個人情報保護管理体制がしっかりと行われているのか??
それをいちいち外注先に管理体制状況を聞くなんてめんどくさいことを大手はしない訳です。
その手間を省くために『プライバシーマーク(Pマーク)取得が条件』というフィルターをかけます。
プライバシーマーク(Pマーク)は、公的な機関が認証する日本で唯一の個人情報保護に関する認証マークなので、そこで力を発揮するというわけです。
まとめ
Pマークは2年ごとに更新を行わなければなりません。新規取得時と同様に、その際には内部監査が入ります。
いくら、「Pマークなんて個人情報保護管理体制においては、質を伴っていない!!」といってもやはり
『最低でも2年ごとに個人情報管理環境を整えている』
という証なので、何と言おうと持っている側が優先されます。
★こちらの記事もおすすめです!
→【シャレにならない新ルール(EUの個人情報保護)【GDPRでISMS取得も有効な対策】】
プライバシーマーク(Pマーク)取得をお考えなら
スムーズに契約を結びたい、仕事の受注増加を見込みたいと考えプライバシーマーク(Pマーク)の取得を考える企業は増えています。
プライバシーマーク(Pマーク)を取得するには、少なからず費用がかかりますので、少しでも費用を抑えたいと自社取得を考える企業もあるでしょう。
しかし自社取得を目指すには、セミナーや研修に出席し現地審査の参考規定や様式を入手する必要があり、本来の業務に支障をきたします。
弊社は、プライバシーマーク(Pマーク)取得コンサルティングをおこなっておりますので、取得をお考えの方はお気軽にご相談頂けます。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

岡本
同じテーマの記事はこちら
「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
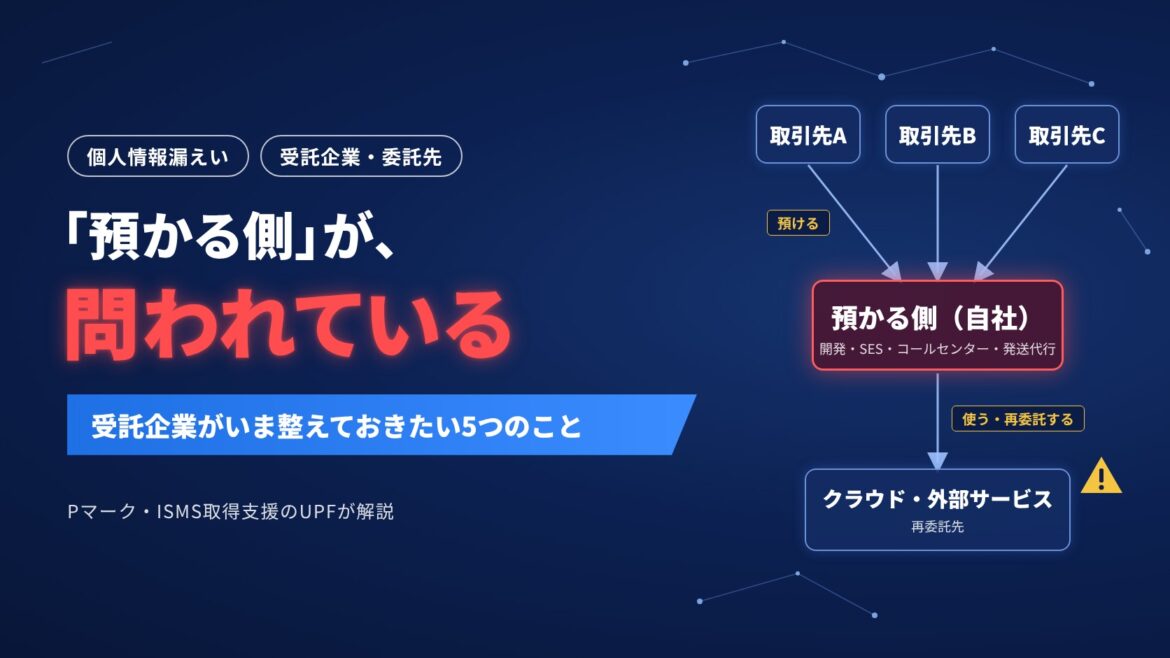
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
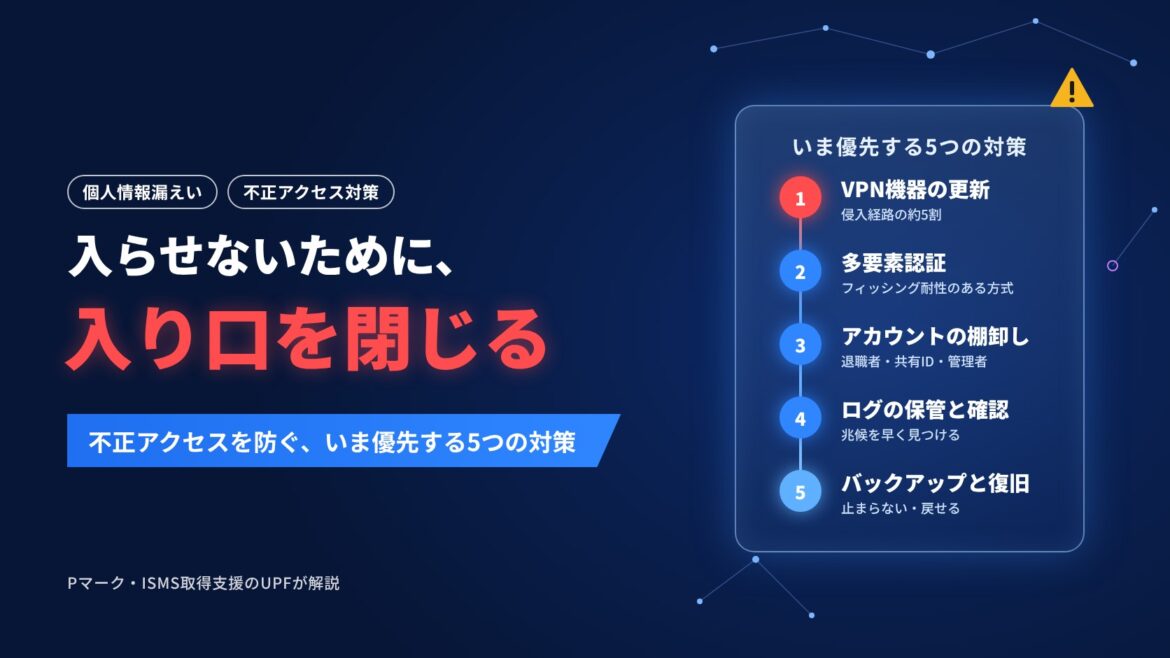
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
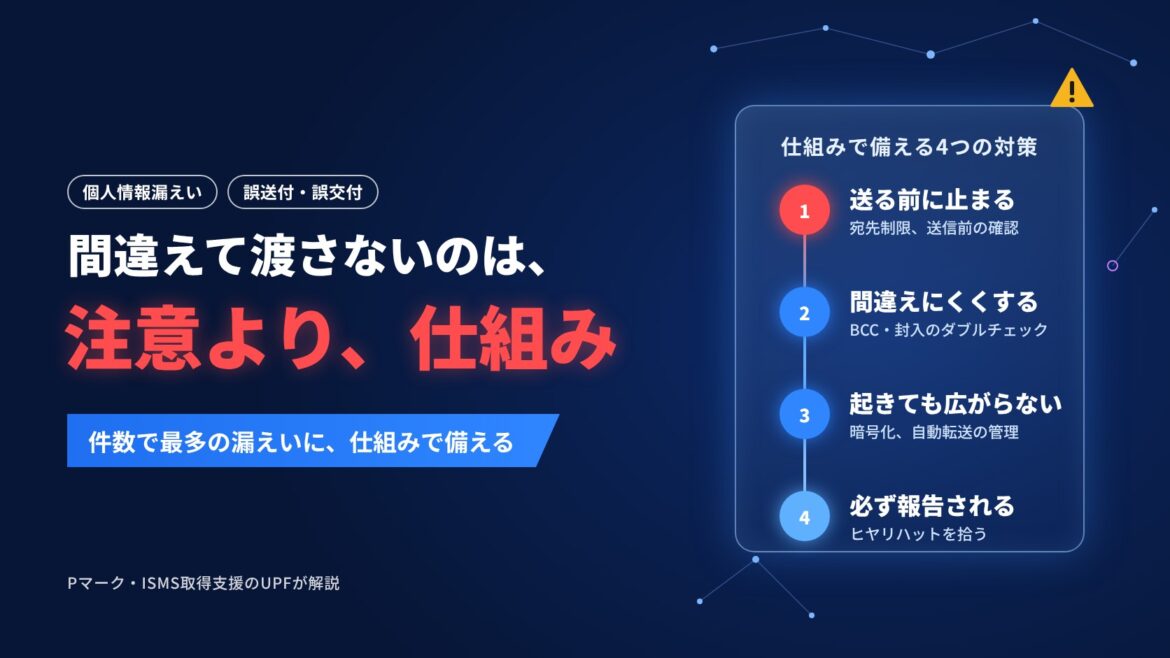
「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
