
リスクを「分析する」とは?【Pマーク取得の基礎知識】


「リスク分析」という言葉を聞いたことはありますか? 言葉を聞いただけで何だか難しそうです。
プライバシーマーク(Pマーク)を使用している会社は個人情報に関してリスク分析を行うことが求められますが、リスク分析は何も個人情報に限って行うものではなく、その他のあらゆる事業や活動においても行うべきものです。
この記事のポイント
- リスク分析の考え方は、かぜの予防のように、日常生活の中で誰もが行っているものと同じ
- 個人情報のリスク分析は、リスクを“認識する”段階と、リスクを“分析する”段階の2段階
- リスクの評価基準を設け、洗い出したリスクを点数化するなどして、危険度の高いものから順に対応策を立てる
日常生活の中でのリスク分析
実はだれしもが自分個人の日常生活の中で常にリスク分析を行いながら生きているとさえ言うことができます。リスク分析などという言葉を使っていないだけです。
たとえばですが、今は季節の変わり目ですのでかぜをひいて体調を崩す方も少なくありません。“かぜをひく”というのがわたしたちの生活におけるリスクの一つです。ではどんな原因でかぜをひいてしまうのでしょうか? かぜをひいている人と一緒に過ごすとか、疲労やストレスが溜まっているとか、薄着をして体が冷えるとか、いろいろあると思います。それぞれの原因を認識し、特に自分に当てはまりやすい原因を特定し、その部分から優先的に改善してかぜを予防していくという方法をだれしもがとっているはずです。
要はこれが「リスク分析」の考え方です。プライバシーマーク(Pマーク)取得会社は健康管理ではなく個人情報保護についてこれと同様のことを行っていかなければならないということです。では個人情報に対して行うべきリスク分析とは実際にどのようなものなのでしょうか。
リスク分析とは?
個人情報における「リスク」の具体的内容は前回の記事で述べたとおりです。それを分析することには主に次の2段階の活動が含まれています。
第1段階はリスクを“認識する”ことです。
会社が持つ個人情報は必ずしも1種類だけとは限りません。いくつかのサービスを提供している会社の場合は、それぞれのサービスごとにお客様から個人情報を入手しているかもしれませんし、その場合はそれぞれの個人情報ごとに重要度や取り扱い方、内容(氏名・住所・電話番号・勤務先などのうちどこまでの範囲の情報を取得しているか)が違うはずです。
したがってどのようなリスクが起こりうるかをそれぞれの個人情報ごとに突き止めなければなりません。個人情報の取得から移送、利用、保管、廃棄に至るまでの一連の流れの中で想定されるリスクを一つ一つ洗い出す必要があります。
第2段階はリスクを“分析する”ことです。
リスク分析の仕方
リスクを洗い出していくと枚挙にいとまがありませんし、すべてのリスクに対して非の打ちどころのない対策を講じようとするのは現実的ではありません。重要なのはリスクのうち自社にとって危険度の高いものとそうでないものを見極めることです。
この見極めのことをリスク分析と言います。リスクの評価基準を設け、洗い出したリスクをその基準に沿って点数化するなどすれば、危険度の高いものから順に対応策を立てていくことができます。
リスクの分析が正確だと、業務の負担を不必要に増し加えることなく精度の高い個人情報保護を実現することができます。
まとめ
簡単ではありますが、リスク分析の考え方となる部分をお話させていただきました。リスク分析については他にも記事にしたいことがたくさんありますので、またお読みいただけましたら幸いです。
この記事のまとめ
- リスク分析とは、リスクのうち自社にとって危険度の高いものとそうでないものを見極めること
- リスクの分析が正確だと、業務の負担を不必要に増し加えることなく精度の高い個人情報保護を実現できる
★こちらの記事もおすすめです!
→【シャレにならない新ルール(EUの個人情報保護)【GDPRでISMS取得も有効な対策】】
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]

「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
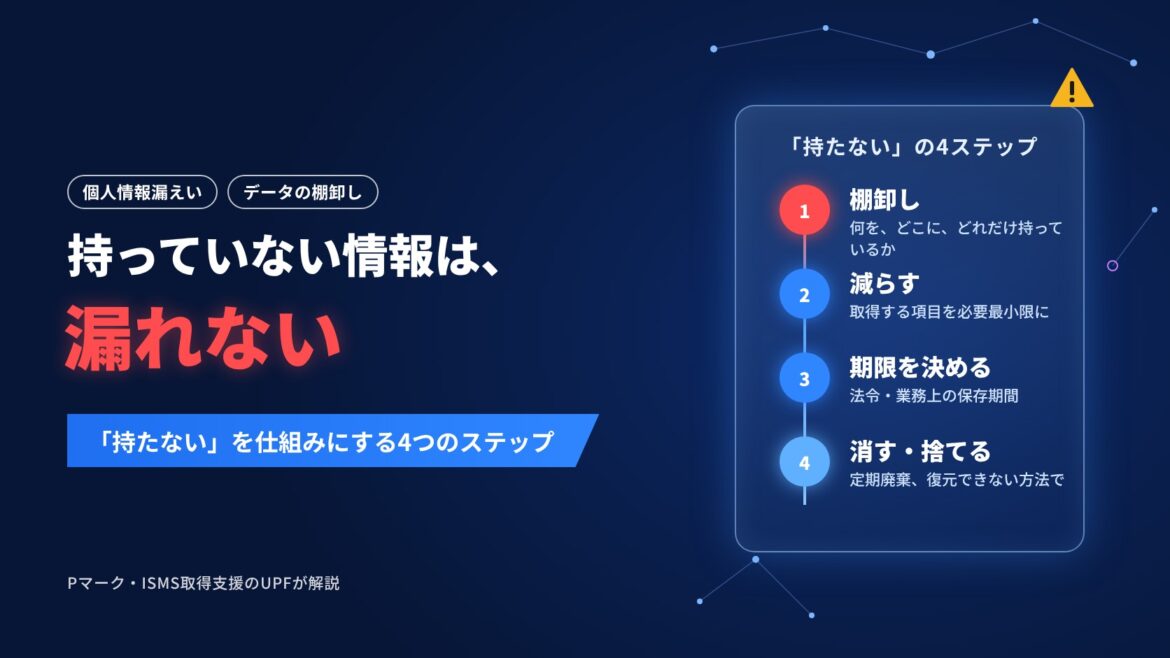
持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
持っていない情報は漏れません。個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会の資料をもとに、棚卸しから保存期間の設定、消去までを仕組みにする4つのステップをまとめたコラムです。 […]
