
WannaCry対策 ~大切な個人情報を守る5つの術~ 【Pマーク特別コラム】


【2026年10月時点の注記】
本記事は2017年5月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
わたしたちが持つ重要なデータや個人情報を“人質”に取り、それと引き換えに金銭の支払いを要求してくる悪質で狡猾なコンピュータウイルス。それがランサムウェアであり、WannaCryです。
WannaCryがいったい何なのかは前回の記事で解説しましたが、対策まではご紹介しませんでした。
今回の記事ではプライバシーマーク(Pマーク)(Pマーク)取得会社がWannaCryの被害に遭わないために、また大切な個人情報を守るために今すぐ実施できる5つの対策をお教えいたします。
この記事のポイント
- WannaCryの被害に遭わないために、今すぐ実施できる対策は5つ
- 不審なメールの添付ファイルを安易に開かず、Windowsとウイルス対策ソフトを最新の状態にする
- 重要なデータはバックアップを取っておき、個人情報の消失という最悪の事態を回避する
- 社員への教育・注意喚起を行い、会社としての対策が無に帰してしまうのを防ぐ
不審なメールを安易に開かない
WannaCryはメールに添付されたファイルを開くことで感染するということが確認されています。業務で使用しているメールアドレスに見覚えのないメールや明らかに不審なメールが届いている場合はそこに添付されたファイルを安易に開かないようにすべきです。
Windowsのアップデートを実施する
面倒と思う方も多いですが、OSやソフトウェアの更新はランサムウェアからコンピュータを守るうえで極めて重要です。
今回のWannaCryはWindowsの脆弱性を悪用したものですから、業務でWindowsを使っているプライバシーマーク(Pマーク)取得会社は注意が必要です。最新のWindowsセキュリティアップデートは今回の脆弱性に対応していますので、まだ更新がなされていないパソコンやサーバは速やかにアップデートする必要があります。
ウイルス対策ソフトを最新の状態にする
プライバシーマーク(Pマーク)を取得している会社もそうでない会社も何らかのウイルス対策ソフトを利用していることと思います。
ウイルスソフトは最新版にアップデートし、定義ファイルが更新されるようにしてください。
「定義ファイル」とはウイルスソフトに持たせるブラックリストみたいなもので、いわば「あんなやつやこんなやつがパソコンに入ってきたらブロックして!」とウイルスソフトに教える働きをします。
信頼できるウイルス対策ソフトのほとんどはすでに最新版の定義ファイルにWannaCryを含めています。この定義ファイルを取得するためにすぐにでもウイルス対策ソフトの更新を済ませてください。
データのバックアップを取っておく
会社がプライバシーマーク(Pマーク)取得会社として持っている個人情報を守るため重要なデータはすべてバックアップを取得しておくようにしましょう。
万一会社のネットワークがWannaCryに感染して使用できなくなってもバックアップを取っていれば個人情報の消失という最悪の事態は回避できます。会社のプライバシーマーク(Pマーク)規定に従ってバックアップを取得しておくようにしてください。
セキュリティ教育を行う
会社がプライバシーマーク(Pマーク)の規定に従ってランサムウェア対策に努めていても、個々の社員が無知または不注意ゆえに、あるいは好奇心ゆえに不正サイトにアクセスしたりウイルスメールの添付ファイルを開いたりするなら、会社としてのあらゆる対策が無に帰してしまいます。
一方、会社が社員に対して教育を実施し、ランサムウェアをはじめとするコンピュータウイルスなどの危険と取るべき行動を教えるなら、その教育はかなりの程度の効果をもたらし、会社の個人情報保護につながることでしょう。
現在危険が広がっているWannaCryについては何らかの形で社内に注意喚起をするようにしてください。朝礼での連絡でもいいです。回覧を回すでもいいです。社員が現実の脅威として認識するよう情報提供に努めてください。
まとめ
いかがでしたでしょうか?
次回の記事ではWannaCryがどのように危険なのかを解説します。
★こちらの記事もおすすめです!
→【シャレにならない新ルール(EUの個人情報保護)【GDPRでISMS取得も有効な対策】】
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]

「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
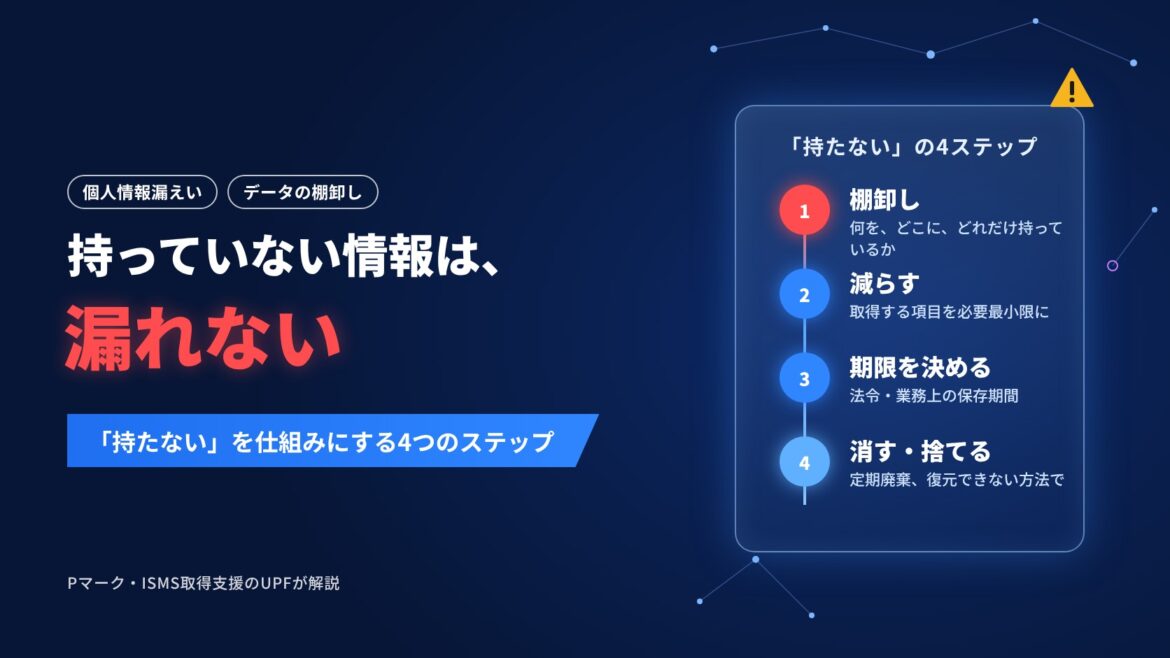
持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
持っていない情報は漏れません。個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会の資料をもとに、棚卸しから保存期間の設定、消去までを仕組みにする4つのステップをまとめたコラムです。 […]
