
テレワークで今こそ覚えたい【ネットワークのセキュリティ対策】


【2026年10月時点の注記】
本記事は2020年3月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
いまテレワークがものすごい勢いで社会に浸透しつつあります。通勤電車、混雑したオフィスなどにリスクが潜むといわれたら、当然の動きですね。不要不急な仕事がカットされ、仕事が成果ベースになると、テレワークは大きな社会変革をもたらします。さて、テレワークが初めての方向けに、いまこそ覚えていただきたいネットワークのセキュリティについて、見ていきたいと思います。

この記事のポイント
- データ通信はOSI参照モデルの7つの階層(レイヤー)になっており、各レイヤーにセキュリティが存在する
- 物理層は物理的な管理、データリンク層は不正なコンピュータの検出、ネットワーク層はIPアドレスでのふるい分け、上位層はアプリケーションでの監視
- VPNも絶対ではなく、不正ログインされた場合の被害を考えると、VPNよりもクラウド型にテレワークの構造を置き換えるのが時流にあっている
目次
|セキュリティはどのレイヤーがおすすめ?
世の中にはさまざまなセキュリティがあります。しかし、どのレイヤーがおすすめなのでしょうか。みなさんはOSI参照モデルというものを知っていますか?
- アプリケーション層
- プレゼンテーション層
- セッション層
- トランスポート層
- ネットワーク層
- データリンク層
- 物理層
と、データ通信が7つの階層になっているのです。このそれぞれがレイヤー(層)であり、各レイヤーにセキュリティは存在します。
|物理層のセキュリティ
たとえば、一番下の物理層であれば、コネクタのピン数でセキュリティが変わったりします。LANケーブルは凸凹の形になっていることをご存知ですよね。それ以外の、たとえば▲のコネクタは入らないわけです。これはある種のセキュリティが実現されていることがわかります。ピンの数で、決まってくるのです。この物理層は、本当に物理的な存在です。
そして、実は規格・規定が厳密に定まっている階層でもあります。なぜなら、そうしないことには通信がそもそも成立しないからです。OSI参照モデルが成り立つ土台となるのが、この物理層となります。
ただし、物理層のセキュリティといっても、LANケーブルの規格はみんなが知っていますし、コネクタの形状を変えるわけにいきませんから、物理層のセキュリティは、LANスイッチの前に知らない人を立たせないとか、そういったセキュリティになります。
|データリンク層のセキュリティ
データリンク層では、まだIPアドレスもわかりませんから、物理的に差し込まれたスイッチに対して、電気信号を検出して、アラートを起こします。つまり、知らないコンピュータがネットワークに差し込まれたら、そこではじめて検出できるのです。
検出のためには、L2スイッチのセキュリティが必要です。このレイヤー2では、まだ何もできませんが、流れているデータを悪意あるコンピュータが読み取れてしまいます。よって、接続した時点で電気信号から、不正なコンピュータを検出します。予め登録してあるMACアドレスなどで、正規のコンピュータか、そうではないものかを見抜くようになっています。
|ネットワーク層のセキュリティ
そして、ネットワーク層(IP層)のセキュリティもあります。こちらは想像がつきやすいのではないでしょうか。IPアドレスでふるい分けするということです。その下のレイヤーで検出をスルーされても、IPアドレスが指定されたグループの範囲内や、指定外であれば、それは不正としてアラートが上げられることになっています。
ネットワーク層はIPアドレスでわけますから、わかりやすいですね。ネットワーク層ではルーティングをしたり、データを中継したり、そしてルーターによってIPアドレスを通信管理します。
|ネットワーク層より上位のセキュリティ
トランスポート層よりも上位のセキュリティについては、ここでは詳細を触れません。アプリケーションや別のサービスによって、侵入や不正な接続を検知するということです。プログラムを組んで、専用で監視するというとわかりやすいでしょうか。
アプリケーションの上位層で、監視するということは、下位の監視は通り抜けたということになりますので、IDとパスワードでの監視とか、バックドアなどの不正プログラムが走っていないか、監視することとなります。
|テレワークのセキュリティを知る
さて、テレワークのセキュリティを知っておく必要があります。ひとつは、VPNも絶対ではないということです。VPNは、バーチャル・プライベート・ネットワークということで、グローバルIPアドレスを持ったコンピュータを、IPネットワーク内に入れるという技術です。
この接続は、DNSなどの情報で行われます。よって、そのDNSアドレスやIPの情報が流出したら、その下位のセキュリティでは保護できません。インターネット上のサービスである以上は、接続情報の漏洩が避けられないのです。
それなら、「接続情報の漏洩が避けられないなら、クラウドサービス(SaaS)でも同じでは?」と思われるかもしれません。クラウドサービスもIDとパスワードでアクセスするものなので、不正なログインを防げないからです。
しかし、VPNで不正アクセスされるのと、クラウドで不正アクセスされるのとでは、万が一のときの被害状況が異なります。
| 接続の方式 | 不正ログインされた場合 |
|---|---|
| VPN | 不正ログインされてそれを見落としてしまうと、プログラムの実行権限を持てるので、大変な被害が生じます。 |
| クラウド | IDとパスワードを使って不正ログインされた場合は、接続を切ればいいだけの話で、すぐに対処が可能です。それに、そもそも大きな実行権限を持たせないという対策が取れます。 |
よって、テレワークのセキュリティ問題では、VPNよりもクラウド型に、テレワークの構造そのものを置き換えるのが、時流にあっています。
|クラウド型に移行する社会
新型コロナウイルスをきっかけとして、社会はますますリモートワーク型に移行します。コロナが終息していない現在では、リモートワークは強引に導入され、まだはじまったばかりだといえますが、コロナが終わったあとでも、このリモートワークの快適さや生産性の高さに感動し、一気に導入が進むものと見られます。
よって、SaaSを代表とするクラウドの発展は、これから目を見張るものになるでしょう。そのぶんだけ、セキュリティの課題も生じます。なぜなら、セキュリティは在宅勤務の大きな課題だからです。
たとえば、オフィスで働いているときは、付箋問題がありました。パスワードを頻繁に変えなければならないので、覚えきれない人たちが、付箋にパスワードを書いて、デスクに貼るという問題です。
そうしたソーシャルハッキングのリスクが下がる代わりに、別の問題が浮上します。たとえば、カフェで重大な打ち合わせをする人が出てきます。あなたの周りでも、オープンなカフェで堂々と、機密情報を打ち合わせしている人を見たことがあるのではないでしょうか。
そのように、働く場所が変わればリスクも変わります。他にも、日本ではとにかくカフェやレストランでパソコン仕事をし、デスクに荷物を置いたまま、レジに並んだりトイレにいったりと無防備なことをしますが、パソコンが盗まれては大惨事です。個人情報が入っていたりしたら、なくした本人は懲戒免職になりかねない事態です。セキュリティは非常に大切で、誰にとっても他人事ではないことを学ばなければなりません。
|最後に
テレワークのセキュリティのほんの“触り“をみてきました。今こそ、セキュリティの基本を身に着けて、自分と組織に損をさせない運用を心がけましょう。テレワークはセキュリティが命。カフェやコワーキングスペースで、仕事しているふうをアピールするために大声を出してはいけませんし、荷物を置いたまま離席も危険です。
テレワークは、非常に便利な代わりに、自宅という油断してしまう空間で仕事することになりますから、少しの油断が重大な事態を引き起こします。よって、気をつけすぎることはないのです。
■こちらの記事もおすすめです
>>【テレワーク時に大切なセキュリティ対策!仮想デスクトップで仕事しよう!】
✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサル会社
- 費用:税抜き49万円〜
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. Pマーク取得にはどのくらいの期間・費用がかかりますか?
A. 一般的に6〜12ヶ月、費用相場120万円〜(審査料金:2026年10月以降の新規申請で小規模約34万円・中規模約69万円〈税込〉+コンサルティング費用)です。株式会社UPFは税抜き49万円〜・業界トップクラスの実績で最短サポートを提供します。
Q. コンサル会社なしで自社だけで取得できますか?
A. 可能ですが多大な工数が必要です。コンサル利用で大幅に工数削減でき、審査通過率も向上します。
Q. Pマーク・ISMSはどんな企業が取得すべきですか?
A. 個人情報を扱う企業全般が対象です。特にIPOを目指す企業、大企業との取引企業、EC・医療・教育機関に強く推奨されます。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]

「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
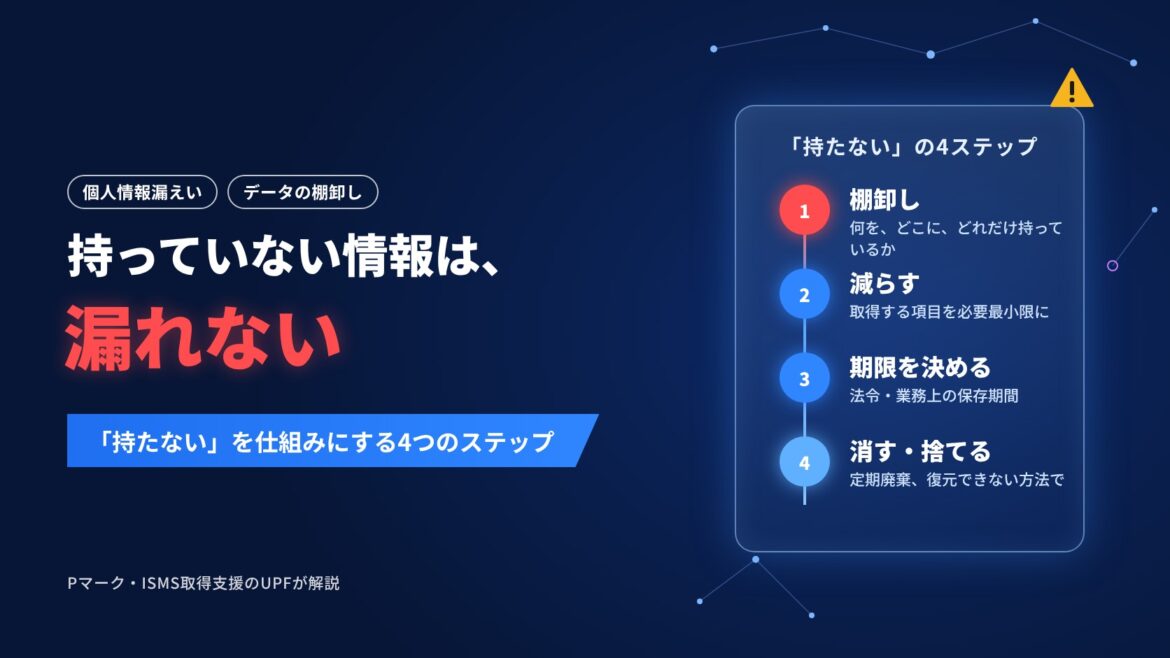
持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
持っていない情報は漏れません。個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会の資料をもとに、棚卸しから保存期間の設定、消去までを仕組みにする4つのステップをまとめたコラムです。 […]
