
Pマークを持っていると、あなたの会社の「公的な消費者相談窓口」を設置できます。


【2026年10月時点の注記】
本記事は2018年9月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
「Pマーク(プライバシーマーク)を取得する一番のメリットはなんですか?」と、イベントや会合などでよくご質問を戴くケースがあります。

過去にもブログで書かせて頂きましたが、メリットはたくさんあります。
この記事のポイント
- Pマークを取得するメリットは、売上貢献メリット・損失マネジメントメリット・副次的メリットの大きく3つに分けられる
- 本質的に付与機関が一番意図しているメリットは、「消費者窓口として利用」できる点
- 取引先は、取引前に過去の漏洩事件や事故、その改善状況を付与機関に照会でき、トラブルが起きた際は付与機関がその会社に代わり事故報告と改善命令を出す
- 認証を継続(更新)していることは、ルールや教育がしっかりある・事件事故がない・事故があってもキチンと改善している会社であることの「動かぬ証拠」
目次
|Pマークを取得するメリット
- 売上貢献メリット
- 損失マネジメントメリット
- 副次的メリット
大きく分けてこの3つが挙げられます。
信用・信頼が高まり、また企業によっては取引開始する上での必須条件になっている会社もある事から、「新規営業の効率アップ」や、Pマークが参加条件になっている「公共事業の入札案件の受注」などの売上アップが見込めることが一番大きいのだと思います。
また、個人情報漏洩保険やサイバーセキュリティー保険に加入される場合は、その保険料の割引なども受けられることも、実質的なコスト削減にもなります。
最近では、IT導入補助金などの補助金ベンダー企業に採択される募集要項にも、「Pマークの取得事業者であることが望ましい」との記載もあり、様々な面で有利に働きます。
しかし、本質的に付与機関が一番意図していることと、また実質的には(特に大手企業)この点を一番メリットとして考えている点として上げられるのが、「消費者窓口として利用」できる点です。
※任意ですので、HPがない会社などはしないケースもあります。
|消費者相談窓口として利用出来る
Pマーク(プライバシーマーク)やISMS(ISO27001)を取得している事業者(企業・団体)は、基本的には自社のWEBサイト上に審査・認証した付与機関(審査機能を有した組合も含む)のWEBサイトを自社のPマークのロゴマークからリンクし、付与機関にて個人情報に関する苦情・クレームの受付や、過去のトラブル履歴などの照会ができるようになっております。
一般的に、商活動を行う上で企業間にてトラブルが起きた際、すなわち民事や刑事事件等で訴訟に発展した際は、各企業の弁護士等の代理人を立て、裁判所が間に入り事件の問題解決を図ります。
これは、法に基づき客観的かつ建設的に問題を解決する為です。
しかし、スムーズに解決に向かう為とはいえ、コスト面や労力を考えるとできれば訴訟事は避けたいというのは原告であろうと被告であろうとどちらにとっても共通認識なのは言うまでもありません。
そこで、Pマークを取得している事業者は、JIPDECを始めとするPマーク認証付与機関を「会社の個人情報の取り扱いについての消費者相談窓口」として利用することが出来るのです。
これにより、取引先としては、取引を行う前に事前に、過去に漏洩事件や事故がなかったか、また仮にあった際は、しっかりと改善をして今は大丈夫なのかを照会することもできます。
また、企業間での取引の中で個人情報の取り扱いに関する不祥事や損害の疑惑などの万が一トラブルが起きた際も、付与機関に苦情を寄せることで付与機関(JIPDEC等)がその会社に代わり事故報告と改善命令を出してくれます。
その事故報告と改善をしっかりと行わなければ、その事業者は審査機関のWEBサイト上で社名を公表され、また当然ながら認証は剥奪、更新もできなくなってしまいます。
※例:2014年に発生したベネッセ大量流出事件により、ベネッセは剥奪されました。
一般的に、剥奪(取り消し処分)を受けることは稀ですが、次回の更新で審査が通らないことで、事故歴、改善が出来ていないことが証明されてしまうことが多いです。
※実はPマークを更新しなかった会社の多くは後者のケースが多い。
こうすることで、何か問題が起こった際にスムーズに解決を図ることが出来る可能性がある事からも、逆に取引の相手先企業からすれば、PマークやISMS等の第三者認証を取得している会社の方が取引口座を開きやすいという訳なのです。
もちろん、一方これはその付与事業者にとってはリスクを伴うことではあります。
お分かりのように、認証を持っていることにより、トラブルが起きた際は公表されるリスクと、速やかに改善に従わなければ次回の更新が通らないというリスクが常に付きまとっているからです。
ただ、そもそもPマークが取得できている時点で、適正な個人情報の取り扱い(運用)が出来ている事で審査に通過しているわけであり、またこういったリスクに常にさらされている中で継続して更新を潜り抜けているということを、第三者である審査機関が公に証明してくれていることで、そのプラスの要素は大きいのです。
|認証を継続(更新)しているということは
- 個人情報の取り扱いに関するルールや教育がしっかりある会社
- 個人情報に関する事件事故がない会社
- 仮に事故があったとしても、キチンと改善し、その後審査に通過し再発防止策がなされている。
が動かぬ証拠といえるのです。
“Pマークは信頼の証”とはJIPDECの宣伝フレーズですが、まさにその通りなのです。
|まとめ
この記事のまとめ
- Pマークを取得している事業者は、JIPDECを始めとする付与機関を「会社の個人情報の取り扱いについての消費者相談窓口」として利用できる
- 認証を継続(更新)していることは、適正な個人情報の取り扱い(運用)ができていることを、第三者である審査機関が公に証明してくれていることになる
- 第三者認証は、売上アップと成長の起爆剤として活用できる
当社では、Pマーク付与事業者の皆様が、万が一個人情報漏洩事件や事故が起きてしまった際の対処法、また付与機関への改善報告書の作成のお手伝いもさせて頂いております。
しっかりとした運用で消費者やお取引先企業に安心して頂き、第三者認証を売上アップと成長の起爆剤としてご活用いただけましたら幸いです。
★こちらの記事もおすすめです
>>>シャレにならない新ルール(EUの個人情報保護)【GDPRでISMS取得も有効な対策】
✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサル会社
- 費用:税抜き49万円〜
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. Pマーク(プライバシーマーク)を取得する一番のメリットは何ですか?
A. 売上面(新規営業の効率化や入札参加資格の取得)、損失マネジメント面(保険料の割引等)、副次的効果など複数のメリットがありますが、消費者からの相談を受け付ける「消費者相談窓口」として利用できる点も大きな意義とされています。
Q. Pマーク取得企業の消費者相談窓口とはどのような仕組みですか?
A. PマークやISMSを取得した企業は、自社サイトに付与機関のサイトをリンクし、個人情報に関する苦情や相談を付与機関経由で受け付けられる仕組みです。訴訟に至る前の解決手段としても活用されています。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]

「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
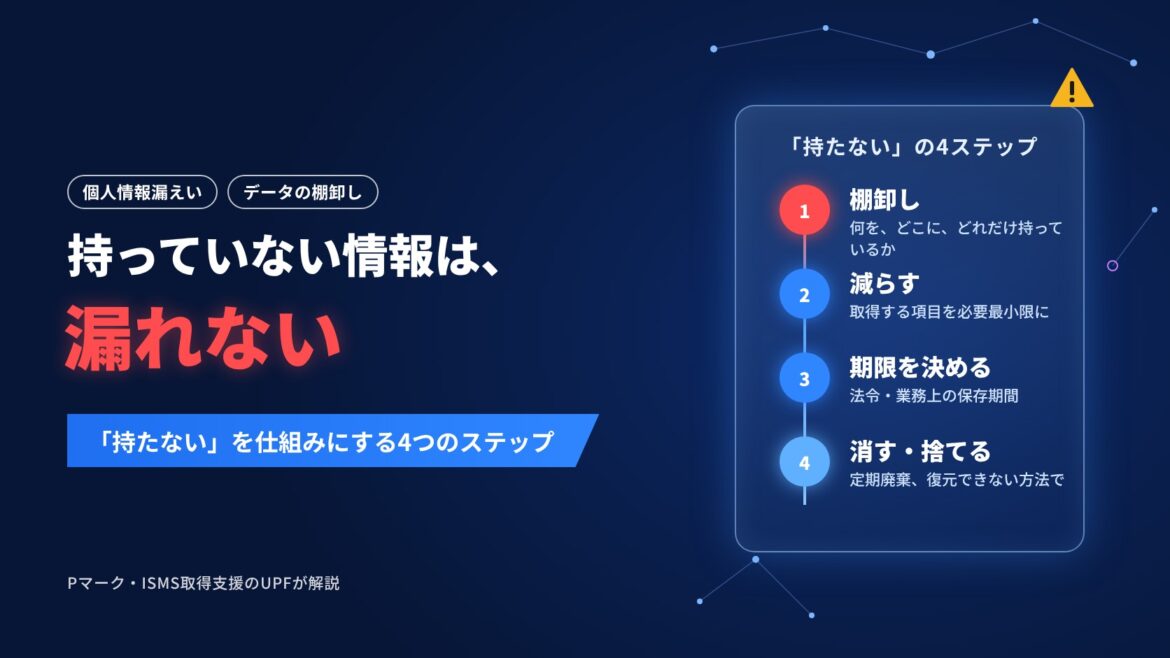
持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
持っていない情報は漏れません。個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会の資料をもとに、棚卸しから保存期間の設定、消去までを仕組みにする4つのステップをまとめたコラムです。 […]
