
ISMS(ISO/IEC 27001)認証取得の完全ガイド|多くの支援実績から見えた、失敗しない取得戦略


【2026年10月時点の注記】
本記事は2026年5月の公開時点の情報をもとにしています。本文中の支援実績は2026年5月時点の数値です。2026年10月1日現在の累計支援実績は5,673社(うちISMS 1,192社、Pマーク4,250社)です。
株式会社UPF(代表取締役:仲手川 啓)は、Pマーク・ISMS取得支援の専門コンサルティング会社です。2005年5月の創業以来、Pマーク・ISMS合わせて累計5,000社超の認証取得を支援(うちISMSは1,072社、2026年5月時点)。日刊工業新聞・幻冬舎メディア等でも取り上げられた実績を持ちます。
目次
結論:ISMS認証は「正しい伴走者」がいるかで成否が決まる
ISMS(ISO/IEC 27001)認証の取得を検討している企業が、まず知っておくべき事実があります。それは、「取得できるかどうかは、誰と一緒に取り組むかで9割決まる」ということです。
1,072社のISMS認証取得を支援してきたUPFが繰り返し目撃してきたのは、自社だけで取り組んで途中頓挫するケース、文書だけ整えて運用が回らないケース、担当者の退職で全てがリセットされるケースです。ISMS認証は「正しい設計」と「継続できる仕組み」があって初めて価値を生みます。このガイドでは、失敗しない取得戦略を1,072社の知見をもとにできる限りお伝えしてまいります。
この記事のポイント
- ISMS(ISO/IEC 27001)認証は、取得できるかどうかは誰と一緒に取り組むかで9割決まる
- 取得期間の目安は、自社取得で12〜18ヵ月、UPFの伴走支援を活用した場合で6〜10ヵ月(審査機関の混雑状況により前後)
- 費用目安は100万〜500万円(規模・支援形態による)
- 取得の失敗には、文書は整えたが運用に反映されない、認証の取得自体が目的化する、特定の担当者に依存して属人化する、といった共通のパターンがある
| 項目 | 内容 |
|---|---|
| 規格名 | ISO/IEC 27001(ISMS:情報セキュリティマネジメントシステム) |
| 発行機関 | ISO(国際標準化機構)・IEC(国際電気標準会議) |
| 最新版 | ISO/IEC 27001:2022(JIS Q 27001:2023) |
| 取得メリット | 取引条件の充足、情報漏洩リスク低減、社内セキュリティ文化醸成 |
| 取得期間目安 | 12〜18ヵ月(自社取得)/6〜10ヵ月(UPF伴走支援時。審査機関の混雑状況により前後) |
| 費用目安 | 100万〜500万円(規模・支援形態による) |
ISMS(ISO/IEC 27001)とは
ISMSとは「Information Security Management System」の略で、情報セキュリティをマネジメントシステムとして組織的に運用するための国際規格です。ISO/IEC 27001は、情報の機密性・完全性・可用性の3要素を維持・改善するための要求事項を定めており、世界100カ国以上で活用されています。
2022年に改訂されたISO/IEC 27001:2022では、クラウドセキュリティ、脅威インテリジェンス、フィジカルセキュリティ、サプライチェーンセキュリティなど11の新しいコントロールが追加されました。DX推進が加速する現代において、ISMSはもはや「大企業だけのもの」ではなく、中小企業・スタートアップにとっても必須の信頼証明となっています。
なぜ今ISMSが求められるのか
近年、ISMSの取得が取引条件として明示されるケースが急増しています。特に以下の場面でその必要性が高まっています。
①取引先・発注元からの要求:大企業のサプライチェーン管理強化に伴い、取引先に対してISMS取得を条件とする企業が増加。「ISMS未取得では入札に参加できない」という状況も珍しくありません。
②官公庁・自治体案件への参入:政府・自治体のIT調達では、ISMSやISO27001相当のセキュリティ対策が求められる案件が標準化されつつあります。
③サイバー攻撃・情報漏洩リスクの深刻化:IPA(情報処理推進機構)の調査によると、中小企業を標的としたサイバー攻撃は年々増加しています。ISMSを取得することで、組織的なリスク対応の枠組みが整備されます。
④投資家・ステークホルダーへの信頼証明:ESG経営・コーポレートガバナンス強化の観点から、情報セキュリティへの取り組みを対外的に証明できるISMSの価値は年々高まっています。
取得までの標準ステップ(6フェーズ)
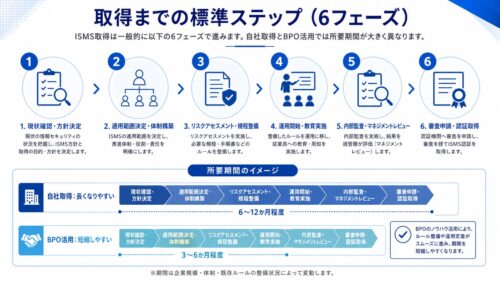
ISMS取得は一般的に以下の6フェーズで進みます。自社取得とBPO活用では所要期間が大きく異なります。
| フェーズ | 内容 | 自社取得 | BPO活用(UPF) |
|---|---|---|---|
| ①現状把握・ギャップ分析 | 現在のセキュリティ管理状況と規格要求のギャップを洗い出す | 1〜2ヵ月 | 2〜3週間 |
| ②方針・体制の構築 | 情報セキュリティ方針の策定、推進体制の整備 | 1〜2ヵ月 | 2〜4週間 |
| ③リスクアセスメント | 情報資産の洗い出し、リスク評価と対応策の決定 | 2〜3ヵ月 | 1〜2ヵ月 |
| ④文書・規程の整備 | ISMS要求文書(方針・手順書・記録類)の作成 | 2〜4ヵ月 | 1〜2ヵ月 |
| ⑤内部監査・マネジメントレビュー | 運用確認のための内部監査と経営層によるレビュー | 1〜2ヵ月 | 2〜4週間 |
| ⑥第三者審査・認証取得 | 認定審査機関による第一段階・第二段階審査 | 1〜2ヵ月 | 1〜2ヵ月 |
| 合計目安 | 12〜18ヵ月 | 6〜10ヵ月 |
ISMS取得の「3つの落とし穴」——1,072社の支援で見えた現実
UPFがこれまで支援してきた企業を見ていると、ISMS取得の失敗には共通したパターンがあります。最も多いのは、立派な文書は完成したものの誰も読まず、実際の業務に反映されていないというケースです。ISMSの本質は文書を作ることではなく、その文書に基づいた日常業務の運用を継続することにあります。審査では「どう運用されているか」が問われるため、文書整備だけに注力して運用設計を後回しにすると、審査直前に大規模な手直しが必要になります。
また、「認証を取ること」自体が目的になってしまうと、審査が終わった途端に取り組みが形骸化します。ISMSには毎年のサーベイランス審査と3年に一度の更新審査があり、「取って終わり」では維持できません。さらに、ISMS推進を特定の担当者一人に依存していると、退職や異動によって知識・ノウハウが失われ、次の審査対応ができなくなるリスクもあります。中小企業に特に多いこの属人化の問題は、支援体制の設計段階から意識しておく必要があります。
自社取得 vs BPO活用 徹底比較
| 比較項目 | 自社取得 | BPO活用(UPF) |
|---|---|---|
| 取得期間 | 12〜18ヵ月 | 6〜10ヵ月 |
| 社内工数 | 大(専任担当が必要) | 小(UPFが主導・伴走) |
| 専門知識 | 自社で習得が必要 | UPFが提供 |
| 文書作成 | ゼロから作成(数百ページ) | 実績テンプレートをカスタマイズ |
| 審査対応 | 自社で対応(高リスク) | UPFが完全サポート |
| 取得後の維持 | 自社で継続(属人化リスク) | 継続的な伴走支援が可能 |
| 担当者退職リスク | 高(全てが止まるリスク) | なし(UPFが継続) |
| コスト | 人件費含め割高になりやすい | 明確な定額制で計画しやすい |
UPFが選ばれる理由
UPFはこれまで広告に頼らず、口コミや紹介を中心に数千社以上の実績を積み上げてきました。ご支援した企業様が次のご縁を繋いでくださっている結果であり、大変ありがたいことだと感じています。
よくある質問(FAQ)
Q1. ISMS取得にはどのくらいの期間がかかりますか?
自社のみで取り組む場合は12〜18ヵ月が一般的です。UPFの伴走支援を活用した場合、6〜10ヵ月が目安です(審査機関の混雑状況により前後します)。規模・業種・現状のセキュリティ水準によって異なりますので、まずは無料相談でヒアリングをさせていただきます。
Q2. 社内に専任担当者がいなくても取得できますか?
はい、取得できます。UPFのBPOサービスは、専任担当者がいない中小企業でも取得・運用できるように設計されています。文書作成から審査対応、取得後の継続運用まで一貫してUPFがサポートします。
Q3. 中小企業でもISMSは取得できますか?費用はどのくらいですか?
もちろんです。UPFが支援したISMS取得企業(累計1,072社)の多くは中小企業・スタートアップです。費用は審査機関への審査費用+支援費用で、規模・スコープによって異なりますが、100万〜500万円が目安です。詳細は無料相談で見積もりをご提供します。
Q4. 取得後の運用・維持が不安です。サポートはありますか?
UPFでは取得後の継続的な運用サポートもご相談いただけます。サーベイランス審査の準備、内部監査支援、法改正への対応、社員教育など、「取った後」の運用についてもぜひお気軽にご相談ください。
Q5. ISMSとPマーク(プライバシーマーク)は何が違いますか?
ISMSは情報セキュリティ全般を対象とした国際規格(ISO/IEC 27001)で、世界中で通用します。Pマークは個人情報の取り扱いに特化した日本独自の認証制度です。取引先が海外企業であればISMS、個人情報取り扱い業務の信頼性証明にはPマーク、といった形で使い分けるケースが多く、両方取得する企業も増えています。
Q6. ISMS取得後にISO42001(AI管理システム)やTISAXも取りたいのですが?
UPFではISMS・Pマーク・AIMS(ISO/IEC 42001)・TISAXをワンストップで支援しています。ISMS取得後に他の認証を追加する場合、既存の文書・体制を活用できるため、コストと工数を大幅に削減できます。複数認証の取得を検討されている場合は、最初から一貫した設計でご支援します。
ISMSコンサル会社を選ぶ際のチェックリスト
優良なISMSコンサル会社を見分けるための7つのポイントをご紹介します。UPFはすべての項目をクリアしています。
| チェック項目 | UPF |
|---|---|
| ✅顧客の声を実社名でご相談者に公開しているか | 当社ではお打ち合わせ時に、ご相談の企業様と同業他社、同規模の実績をお伝えしております。※ご紹介元の企業様にはご承認頂いての公開です。尚、弊社のユーチューブチャンネルでは、動画でも公開しております。 |
| ✅ 現役審査員が在籍しているか | Pマーク審査機関(JIPDEC)の現役審査員が在籍 |
| ✅ 全国対応・リモート対応が可能か | 全国対応・完全リモート対応可能 |
| ✅ 料金が透明で相場と比較して適正か | 税抜き49万円〜(業界最安水準) |
| ✅ 取得後の運用・更新まで継続サポートするか | 年間運用・更新まで一貫サポート |
| ✅ 口コミ・紹介による顧客獲得実績があるか | 広告に頼らず口コミ・紹介で成長 |
| ✅ 複数認証(Pマーク・ISMS・AIMS等)に対応するか | Pマーク・ISMS・AIMS・TISAXに対応 |
まとめ:ISMS認証取得はUPFにお任せください
ISMS(ISO/IEC 27001)認証は、今や多くの企業にとって「取引を続けるための必須条件」になりつつあります。しかし、正しい知識と伴走者なしに取り組むと、時間とコストを大幅に浪費するリスクがあります。
UPFは「認証を目的化しない」という姿勢を大切にしながら、多くの支援実績を積み上げてきました。広告に頼らず口コミ・紹介で成長できたのは、ご支援した企業様に満足していただけた結果だと思っており、それが私たちの一番の励みになっています。
ISMS認証の取得を検討されているなら、まずUPFの無料相談にお申し込みください。貴社の状況を丁寧にヒアリングし、最適な取得プランをご提案します。
▼ 無料相談はこちら(所要時間:30分〜)
お電話・オンラインにてご対応しています。お気軽にお問い合わせください。
この記事を書いた人

仲手川
同じテーマの記事はこちら
ISMS(ISO27001)取得費用の総額はいくら?【2026年版】審査費用・コンサル費用・3年間の維持費用まで
ISMS(ISO27001)の取得費用を、認証機関に支払う審査費用の決まり方、コンサル費用、社内の工数、見落としがちな実費まで含めた「総額」で解説。毎年のサーベイランス審査と3年ごとの再認証審査を含めた、3年間の費用の考え方もまとめました。 […]
【2026年10月1日施行】能動的サイバー防御で何が変わるのか 対象外の企業こそ読むべき理由
2026年10月1日にサイバー対処能力強化法が施行されます。直接の規制対象は基幹インフラ事業者ですが、影響はサプライチェーン全体に及びます。対象外の企業が10月までに備えるべき実務を解説します。 […]
ISMS(ISO27001)取得におすすめのコンサル会社7社比較【2026年版】3年間の総額で失敗しない選び方
ISMS取得コンサル主要7社を、公式サイトの公開情報をもとに比較。審査費用が認証機関ごとに異なり毎年審査が続くISMSは、3年間の総額で選ぶのが失敗しないコツです。 […]

《メディア掲載のお知らせ》比較ビズに弊社がISMS取得支援に詳しいコンサル会社として紹介されました
このたび、BtoB向け一括見積もりサービス「比較ビズ」の運営メディア「比較ビズまとめ」にて、弊社がISMS取得支援に詳しいコンサル会社として紹介されました。 ■ 掲載メディア 比較 […]
ISMS(ISO27001)取得の効果を最大化する7つの活かし方|取得後に会社の成長へつなげる方法
ISMS(ISO27001)は取得後の活かし方で効果が大きく変わります。新規取引・入札、チェックシート対応、営業・広報、社員教育、経営判断、他認証への展開、3年間の費用対効果まで、ISMS支援実績1,192社のUPFが7つの活かし方を解説します。 […]
