
サイバーセキュリティー保険、個人情報漏洩保険に入る企業はPマークを持っていた方がお得という話


【2026年10月時点の注記】
本記事は2018年8月の公開時点の情報をもとにしています。個人情報保護法はその後も改正が行われており、2026年7月に公布された改正の内容は「【2026年7月公布】改正個人情報保護法で何が変わるか Pマーク運用に効く5つの論点」で解説しています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
2014年のベネッセの個人情報大量流出事件、2016年のマイナンバー法施行、2017年の改正個人情報保護法施行などの個人情報周りの社会情勢の動向に伴い、最近個人情報関連の損害保険を保険各社が新しくリリースされています。
- 個人情報漏洩保険
- サイバーセキュリティー保険
上記が主なものですが、それ以外にも社内の労務にかかわる漏洩トラブルに関して保証される保険など様々です。
これらの保険に入る際、プライバシーマーク(Pマーク)やISMS(ISO27001)を取得していると保険料金の割引を受けられるものが多いです。

- AIU損害保険(専門業務賠償責任個人情報漏洩保険)
- 三井住友海上(個人情報プロテクター)
- あいおいニッセイ同和損保(IT業務賠償責任保険)
- 損保ジャパン(個人情報取扱事業者保険)
その他多数
最近ではそれらの保険を比較するサイトやわかりやすく説明するサイトも多く見受けられるようになりました。
サイバー保険.com
この記事のポイント
- 個人情報関連の損害保険には、主に「個人情報漏洩保険」と「サイバーセキュリティー保険」がある
- PマークやISMSを取得していると保険料金の割引を受けられるものが多く、保険料が最大65%も安くなる保険商品もある
- 当社は保険代理店ではないため、公平な立場で、その企業の業種業態に合った最適な保険の情報提供をしている
主な2つの保険(サイバーセキュリティー保険、個人情報漏洩保険)に関して簡単にまとめました。
| 保険 | 概要 | 主に加入される業種 |
|---|---|---|
| 個人情報漏洩保険 | 個人情報の漏洩事件、事故が万が一起きた際にユーザーへ補償金を支払うための保険 | 通販会社、ポイントカード運営、カード会社、etc,,, |
| サイバーセキュリティー保険 | 企業内にあるサーバーやWEBサイトに、不正に外部からアクセスしていることが判明した際に、速やかに対策費用を捻出できる保険 | IT企業、金融関連企業、etc,,, |
|個人情報漏洩保険
個人情報の漏洩事件、事故が万が一起きた際にユーザーへ補償金を支払うための保険です。
一般的には1件の漏洩(1ユーザー)に対し1万円の賠償を命じられる判例が多いです。
法律では「16,000円未満の賠償」が義務づけられておりますが、1万円というのが過去の判例では相場となっております。
仮に5,000件の個人情報を含むデータが紛失や盗難被害などの漏洩を悪意に利用された際は、計算すれば5,000万円の損害が発生するので、つまり5,000件の個人情報を取り扱う会社(保有する会社)は5,000万円のリスクを抱えているということです。
しかし、どんなに個人情報の取り扱いに気を付けていたり高価なセキュリティー設備を導入したとしても、人がかかわっている以上そのリスクを0(ゼロ)にすることはできません。
その為、個人情報を取り扱う会社やそうした業種業態に新規参入をする会社がユーザーへの賠償責任費用のリスクヘッジとして入る保険が個人情報漏洩保険です。
|サイバーセキュリティー保険
企業内にあるサーバーやWEBサイトに、不正に外部からアクセスしていることが判明した際、企業はその対策を速やかにとる必要があります。
そうした事態は一刻を争う為、それに対する莫大な設備導入コストが急に発生するケースがあります。
中小零細企業であれば急な事態は資金的な余裕がなく難しい場合もありますし、一方大きな会社であっても大きな支払いとなると稟議に時間がかかるケースがほとんどです。
といってもそんな悠長なことを言っていられる状況でもありませんし、ぐずぐずしていてはそうこうしているうちにデータを抜かれて一巻の終わりです。
その後の損害費用は想像を絶する規模です。
※ベネッセ事件では、推定一兆円規模の損害があると報道されてました。
そんな時に速やかに対策費用を捻出できるのがサイバーセキュリティー保険です。この保険の良いところは、そうした不正アクセスがあったことが一定の観測タグにより確認できた場合に速やかに対応してくれます。
プライバシーマーク(Pマーク)やISMSを取得している企業は、その保険料が最大65%も安くなる保険商品も保険会社によってはありますので、コスト面からみても見逃すことが出来ないのは言うまでもありません。
当社のお客様でも当然加入を検討される会社は多くいらっしゃるため、「自社にはどの保険商品が合うのか」また、「どの保険会社が最適なのか」というご相談を多く戴きます。
正直言って、お客様自身が最適な保険商品を選ぶのは難しいといえます。なぜならば、保険会社の営業マンは巧みなトーク技術で自社の商品が一番いいと説明されるからです。
ましてや初めてこれらの保険加入を検討しだした方が、シロウト史観でプロの保険マン相手に商品や保険会社を判断できる訳がないことは火を見るよりも明らかです。
保険というものは、過不足ない最適なものを選ぶことが重要ですが、皮肉にも実はそこが本当に難しいNO1がまさに保険だったりするのです。
当社では、そういったお客様の為に、その企業の業種業態に本当に合った「最低限度の必要な部分のみをカバーできる安価で最適な保険」をお伝えしております。
間違っても当社は保険代理店でもなければ、保険会社からのバックマージンも一切戴いておりませんので、「ご案内」はしても「ご紹介」は決して致しません。
当社のような認証取得支援会社、情報セキュリティーコンサル会社でこれらの保険商品を取り扱っている代理店も数多く存在します。お分かりのように、そのような便乗販売をしている会社であれば自社が取り扱う商品を勧めるので公平な商品案内ができるわけはありません。一方当社は保険加入のメリットがないので、公平な立場でその会社に最適な情報提供をさせて頂きます。
保険商品の選択ミスによる無駄やコストロスを防ぐことはとっても大切です。これからPマークやISMSを取得される予定の方も、ご相談や情報提供であれば一切費用は頂いておりませんので、お気軽にご相談頂ければと思います。
★こちらの記事もおすすめです
>>>シャレにならない新ルール(EUの個人情報保護)【GDPRでISMS取得も有効な対策】
✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサル会社
- 費用:税抜き49万円〜
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. Pマークやismsを取得すると保険面でどんなメリットがありますか?
A. サイバーセキュリティー保険や個人情報漏洩保険に加入する際、Pマークやismsを取得していることで保険料の割引を受けられる場合が多いです。
Q. 個人情報漏洩保険とはどのような保険ですか?
A. 個人情報の漏洩事故が発生した際、被害を受けたユーザーへの補償金を支払うための保険で、一般的には1件あたり1万円程度の賠償額が判例上の相場とされています。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]

「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
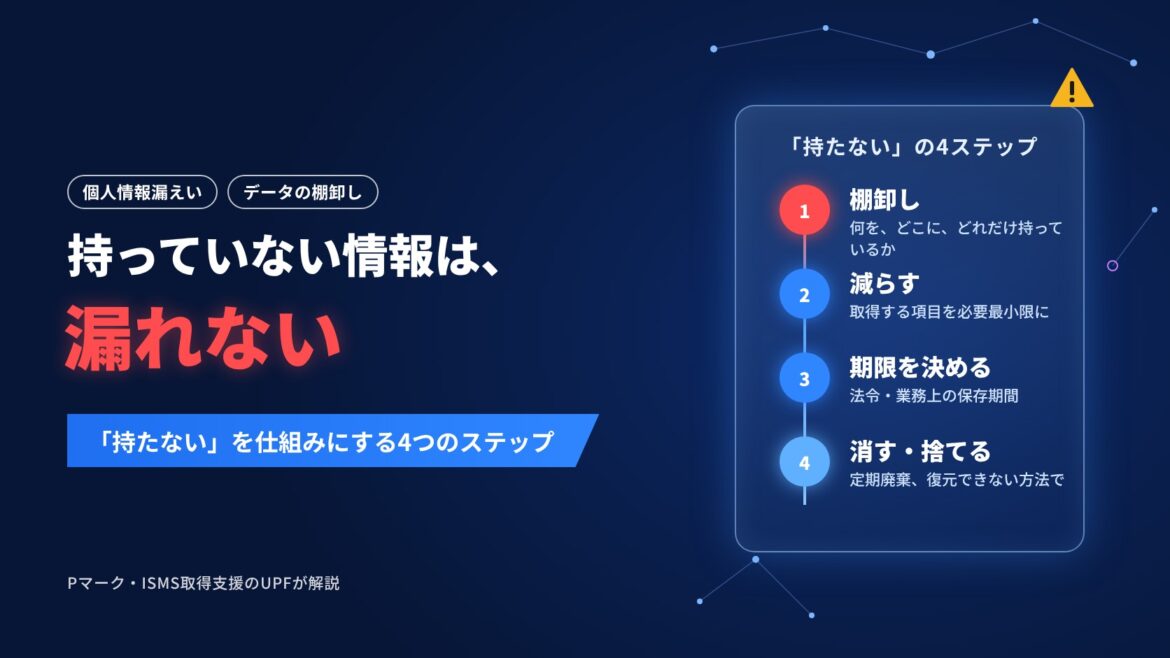
持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
持っていない情報は漏れません。個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会の資料をもとに、棚卸しから保存期間の設定、消去までを仕組みにする4つのステップをまとめたコラムです。 […]
