
GDPRとは?影響と対策を徹底解説!


【2026年10月時点の注記】
本記事は2023年4月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
「GDPR」とは何かご存じでしょうか。EU(欧州連合)で2018年5月に施行された、個人情報を強化する規則のことです。GDPRはEU域内だけではなく、全世界の企業に適用可能性があり、日本企業もその範囲に含まれています。この記事では、GDPR施行による日本への影響、企業対応を解説していきます。
この記事のポイント
- GDPRはEU(欧州連合)で2018年5月に施行された規則で、日本企業もその範囲に含まれている
- IPアドレスやCookieのような日本法において単体では個人情報に該当しないデータでも、GDPRでは対象になる
- GDPRは主に個人データの「処理」と「転移」について規定しており、例えば個人情報をEEA域外へ許可なく持ち出した場合は、最大2,000万ユーロ(約26億円)、あるいはグローバル売上の4%のうち高い方の制裁金が課される
- GDPR対応は「計画・準備」「影響の分析」「対応方針・計画作成」「実装・展開」「継続運用」の5段階に沿って進めることが有効
目次
GDPR(EU一般データ保護規則)とは?
GDPRの中身は主に以下の通りになっています。
- EEA所在者の個人情報(※)を取り扱う場合の、収集・保存・利用についての規制強化
※氏名、住所、位置情報、オンラインの識別子(IPアドレス、Cookie)など - 個人情報の利用目的に対する適正な説明や同意、ユーザー側の閲覧・削除の権利
- 個人情報の域外移転禁止
- 法令違反に対する警告、停止、罰金(200万ユーロ又は世界の年間売上高の4%)
注意すべきことは、IPアドレスやCookieのような日本法において単体では個人情報に該当しないデータでも、GDPRでは対象になることです。たとえば、ネットサーフィン中に何気なくオンライン識別子を用いて情報収集している場合もGDPR違反となる恐れがあるため、情報の扱いは慎重に行わなければなりません。
GDPRの施行目的
元々「EUデータ保護指令」というGDPRと類似した規則があったのですが、オンラインで取り扱う個人情報の規制がなかったため、個人情報を取り扱う全企業の公平性を考慮し、GDPRが施行されました。GDPRで個人情報の取り扱いを強化し、ユーザーからの信頼性を高め、その結果事業を促進させることが施行目的です。
個人データ保護のための義務
GDPRは、主に個人データの「処理」と「転移」について規定した法律です。
| 用語 | 意味 | 例・ポイント |
|---|---|---|
| 処理 | 収集、記録、保管、参照、使用、伝達による開示、削除の操作(処理の手段は、自動・手動を問わない) | EEA域内の見込客のメアドの収集、顧客のクレカ情報の保存、旅行や出張などで一時的にEEAを訪れた人のデータ収集など |
| 転移 | EEA域内の個人データをEEA域外へ持ち出すこと(明確には定義されていない) | 移転先の国やエリアで適切な保護措置が取られている場合は例外的に適法となる |
1.処理
「処理」とは、収集、記録、保管、参照、使用、伝達による開示、削除の操作を指します。処理の手段は、自動・手動を問いません。たとえば、EEA域内の見込客のメアドの収集、顧客のクレカ情報の保存、旅行や出張などで一時的にEEAを訪れた人のデータ収集などが挙げられます。これらの処理行為がデータ主体の同意なしに行われた場合、違反になります。
2.転移
「転移」とは、EEA域内の個人データをEEA域外へ持ち出すことです(明確には定義されていません)。「転移」行為は当然違反ですが、移転先の国やエリアで適切な保護措置が取られている場合は例外的に適法となります。
違反した場合
GDPR違反者には法的執行および制裁が下され、その対象は政府機関やNGOなど民間企業以外も含まれます。たとえば、個人情報をEEA域外へ許可なく持ち出した場合は最大2,000万ユーロ(約26億円)、あるいはグローバル売上の4%のうち高い方の制裁金が課されます。このとき、違反側の企業規模などは考慮されません。また、情報漏洩が発生したにもかかわらず未通知だった場合などの比較的軽度な違反は、上記制裁金の半額が課されます。
具体例:GoogleとFacebookの提訴
GDPRが施行された2018年5月25日、Facebookとその傘下のGoogle 、Instagram、WhatsAppが、プライバシー保護活動を行うNPO団体「noyb」に提訴されました。これらの企業は、GDPRの施行に向けて長期間の準備と措置を行ってきたと主張していますが、プライバシーポリシーに対して強制的にユーザーの同意を得ていることが問題でした。例えばFacebookでは、プライバシーポリシーに同意しないユーザーのアカウントをブロックし、同意しなければアカウントを削除する等の対応を取っていました。
日本企業への影響
ここまで海外の企業事例を取り上げてきましたが、GDPR適用の「個人データ・処理」範囲は広く、入念な対策が必要です。そこで次は、日本企業がGDPRの対象となる場合を具体的に見ていきます。
・EU域内の支店・子会社で個人データを処理する場合
EU域内に日本の支店や子会社などの営業拠点が存在する場合、活動過程での個人データ処理はGDPRの適用対象になります。本社の所在地がEU域外、データ処理がEU域外で行われるなどの場合でも免除されることはありません。
・日本国内からEUへ商品提供する場合
GDPRは、日本からEU域内にインターネットサイトで商品販売やサービス提供を行っている企業にも適用されます。その判断は、サイトにおける言語や取り扱い通貨などが基準です。
・EU域内でのデータ監視の場合
EU域内のデータ主体を監視する場合も、GDPRが適用されます。「監視」には、ターゲティング広告やレコメンドなどが含まれますが、対象範囲は明確になっていません。
GDPR対応の順序
ここで気になるのは、各企業がどのようにGDPRを遵守すればよいかということです。日本企業によく見られるケースを踏まえて、以下の5段階に沿って対応していくことが有効です。
| 段階 | 主な内容 |
|---|---|
| 1.計画・準備 | 自社がGDPRの規制対象であるか、GDPRで定められた各種要件に照らして判断する |
| 2.影響の分析 | 自社で扱っている個人データを一覧化し、GDPRに記載の要求事項と現状のギャップを洗い出す |
| 3.対応方針・計画作成 | ギャップを埋めるための対応案を作成し、GDPRへの対応方針を確定させる |
| 4.実装・展開 | 対応方針・計画に基づき実装を進め、社内従業員や子会社、外部委託先などに展開する |
| 5.継続運用 | 定期的なモニタリングを行い、GDPRが遵守されているか確認する |
1.計画・準備
自社がGDPRの規制対象であるか、GDPRで定められた各種要件に照らして判断をしましょう。規制対象であった場合、データ量や対象業務・システムを特定し即対応に取り掛かることが必要です。
2.影響の分析
自社で扱っている個人データを一覧化し、現状を明確にしましょう。具体的には、データを扱う「人」「目的」「方法」等の観点で調べ、GDPRに記載の要求事項と現状のギャップを洗い出します。
3.対応方針・計画作成
ステップ2で洗い出したギャップを埋めるための対応案を作成しましょう。必要に応じて弁護士などの検証を通し、GDPRへの対応方針を確定させます。
4.実装・展開
ステップ3で作成した対応方針・計画に基づき、実装を進めていきます。実装後は、社内従業員や子会社、外部委託先などに事業を展開し対応の促進を図りましょう。このとき、グローバルに拠点を持つ企業では、国別で導入しているシステムの多さから、決定した対応策の実装に時間やコストがかかることが注意点です。
5.継続運用
最後に、定期的なモニタリングを行い、GDPRが遵守されているか確認しましょう。業務体制や内容に変更が生じた場合、作成した対応案を修正し、再び実装・展開をしていく必要があります。
企業の注意点
ここまで、GDPRの適用条件を述べてきましたが、まだまだ企業が見落としがちなポイントがあるため詳しく解説していきます。
1.EU域内からのアクセス
まず、最も警戒すべきこととして、「自社サイトへのEU域内からのアクセス」があげられます。ターゲティング広告のタグを設置するために英語版サイトを運用しているだけでもリスクがあるため、自社サイトへの現在時点でのアクセスを解析し、EU域内からのアクセスが一定数あれば、ただちに対策を行いましょう。
2.EU域内短期滞在者のデータ
出張や出向によるEU域内短期滞在者の個人データもGDPRの適用対象となります。国籍や居住地を問わず「取得時にEU域内に居たか」がGDPRにおける個人データの定義であるからです。
3.データ移転時の補完的ルール
EU域外への個人データ移転について、持ち出しに関する所定の条件を定めるなど、GDPRは厳しく制限しています。一方で「十分性認定」(個人データ取り扱いに関して十分な保護水準を満たしている)を受けている日本は、GDPRの条件が適用されません。そのため、認定がない国と取引する際に、都度データ処理関係の契約を交わさなければならず、手間がかかります。また、このような認定国であっても、個人情報保護法 +「補完的ルール」を遵守しなければなりません。「補完的ルール」とはGDPRと個人情報保護法の差異を埋める規則であり、国内の個人データと同じ意識で扱うとトラブルになるため注意が必要です。
今後のネットサービス
GDPR施行を経て、個人情報の提供(クッキーを含む)により無料で利用できていたネットサービスは、どのように変化を遂げるでしょうか。
・アドテク業界の課題
まず初めに、アドテクベンダー(アドテクノロジー商品の企画・開発・販売担当者)が対応しきれない場合、リターゲティング広告を打ち出している企業を中心に、EEAからの撤退を余儀なくされます。日本においても、EEAからのアクセスについては、閲覧中のWebサイトとサードパーティーの両方から承諾を得なければクッキーの発行ができませんが、このような面倒な手順をユーザーに求めることは簡単ではないでしょう。
・ネットサービスの有料化
ユーザーの個人データ収集・販売やバナー広告の出稿費で得た利益によって、サービスを無料提供していたメディアのビジネスは、GDPR施行により成り立たなくなります。しかし、ユーザーに正当なサービス対価を求める形態に転換し、有料化に踏み切るという手はあります。そもそもGDPRの規定では、ユーザーが個人データ提供に同意しない場合もサービスを提供することになっているため、有料化によりサービスがよりユーザーのニーズに沿ったものへ変わると考えれば良い傾向ともいえます。
まとめ
この記事のまとめ
- GDPRは日本企業も適用範囲に含まれ、IPアドレスやCookieのようなデータも対象になる
- EU域内の支店・子会社で個人データを処理する場合、日本国内からEUへ商品提供する場合、EU域内でのデータ監視の場合は、日本企業もGDPRの対象となる
- GDPR対応は、計画・準備から継続運用までの5段階に沿って進めることが有効
GDPR施行後も多発している、サイバー攻撃やセキュリティ不備による顧客情報の流出が、GDPRの制裁対象となる可能性は十分にあります。仮に制裁対象となった場合、高額な制裁金だけではなく、レピュテーションの毀損や個人による訴訟対応など、二次的被害も容易に想定されます。このようなリスクを回避するために、今から着実にGDPR対応を進めていきましょう。
株式会社UPFは、業界を問わず、お客様の GDPR コンプライアンス対策を構築するサポートプログラムをご用意しております。
GDPR対策でお悩みの企業様・ご担当者様は、Pマーク取得の実績No.1のコンサル会社UPFまでどうぞお気軽にお問い合わせください。
お問い合わせはこちらから。
株式会社UPFについて詳しくはこちらから。
✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサル会社
- 費用:税抜き49万円〜
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. Pマーク取得にはどのくらいの期間・費用がかかりますか?
A. 一般的に6〜12ヶ月、費用は相場120万円〜(審査料金:2026年10月以降の新規申請で小規模約34万円・中規模約69万円〈税込〉+コンサルティング費用)です。ただし株式会社UPFでは税抜き49万円〜・最短スケジュールでのサポートを提供しています。業界トップクラスの実績で効率的に取得をサポートします。
Q. コンサル会社を使わずに自社だけでPマークを取得できますか?
A. 可能ではありますが、書類作成・社内体制整備・審査対策など多くの工数が必要で、専任担当者が必要になります。コンサル会社を利用することで大幅に工数を削減でき、審査通過率も高まります。
Q. Pマーク・ISMSはどんな企業が取得すべきですか?
A. 個人情報を扱う企業全般が対象ですが、特に上場・IPOを目指す企業、大企業・官公庁との取引企業、EC・医療・教育機関などに強く推奨されます。どちらの認証が適切か、株式会社UPFの無料相談でご確認いただけます。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]

「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
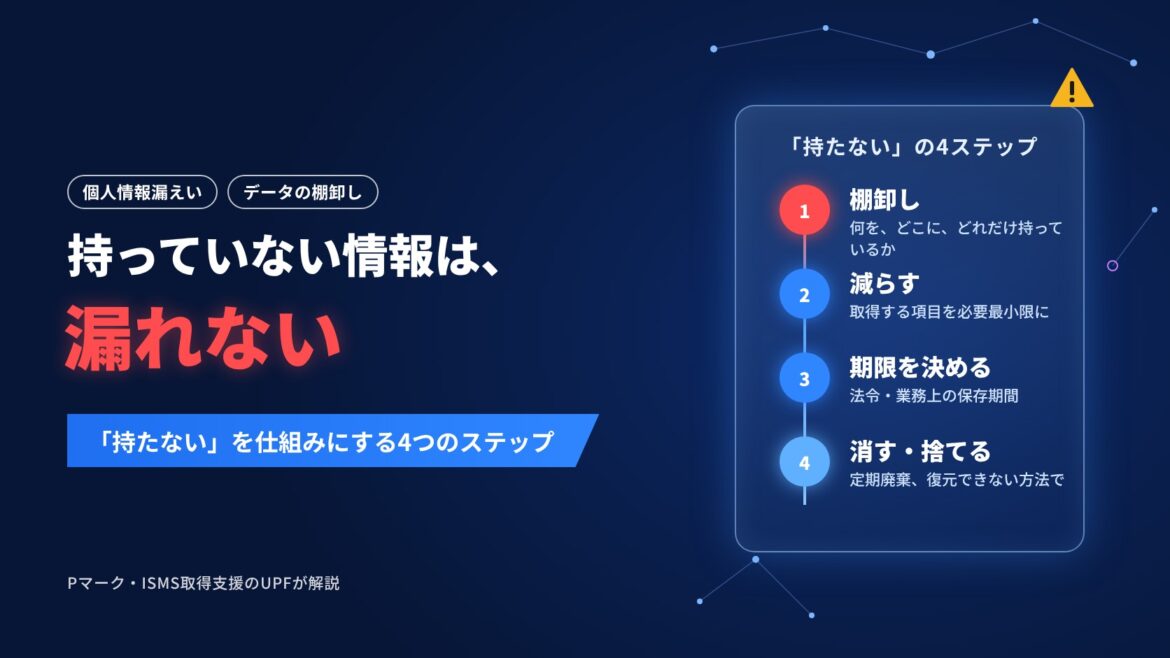
持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
持っていない情報は漏れません。個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会の資料をもとに、棚卸しから保存期間の設定、消去までを仕組みにする4つのステップをまとめたコラムです。 […]
