
令和8年改正個人情報保護法、企業は何を準備すべきか-実務コンサルタントの視点


2026年7月10日、個人情報の保護に関する法律等の一部を改正する法律案が参議院本会議で可決・成立しました。
施行は公布から2年以内で政令により定められる見通しですが、プライバシーマーク取得・維持を支援する立場から見ると、今回の改正は「様子見」で済ませられる内容ではありません。個人情報保護委員会は今後、施行令・施行規則・各種ガイドラインを順次改正していくことになりますが、方向性そのものはすでに明確であり、今のうちに社内体制を点検しておくことが結果的にコストとリスクの両方を抑えることにつながります。
この記事のポイント
- 今回の改正は「利活用の推進」と「規律の強化」という二つの流れを同時に含んでおり、「使えるようになった部分」と「より厳しくなった部分」を切り分けて社内ルールに反映させる必要がある
- 実務上の主な論点は、16歳未満の子どもに関する情報、顔特徴データ、委託先管理、漏えい等発生時の本人通知、課徴金制度の導入と罰則の強化、オプトアウトによる第三者提供
- 規則やガイドラインの詳細が固まってからでは間に合わない項目も少なくないため、今のうちに現状の個人情報保護マネジメントシステムと改正項目を照らし合わせ、優先順位をつけて準備を進める
まず押さえておきたいのは、今回の改正が「利活用の推進」と「規律の強化」という一見相反する二つの流れを同時に含んでいる点です。
| 流れ | 主な内容 |
|---|---|
| 利活用の推進 | 統計作成等を目的とする場合の同意取得義務の免除や、契約履行上やむを得ない場面での同意例外の拡大など、データ活用を後押しする改正が盛り込まれた |
| 規律の強化 | 子どもの個人情報や顔特徴データといったセンシティブな情報に対しては、これまでよりも踏み込んだ規律が新設された |
実務担当者としては、この二面性を正しく理解し、「使えるようになった部分」と「より厳しくなった部分」を切り分けて社内ルールに反映させる必要があります。
特に注意したいのが、16歳未満の子どもに関する情報の取扱いです。今後は法定代理人を相手方として同意取得や通知等を行うことが原則となり、利用停止等の請求要件も緩和される方向にあります。会員登録フォームや年齢確認の仕組みを持つ事業者は、フォーム設計や社内規程の見直しが避けられません。
同様に、顔認証システムやカメラを用いたマーケティングを行っている事業者にとっては、顔特徴データに関する周知義務やオプトアウト提供の禁止といった新しい規律への対応が急務になります。すでに顔認証技術を導入している企業は、取得している情報がどの範囲まで規制対象になり得るか、早めに棚卸しをしておくべきでしょう。
委託先管理の見直しも重要な論点です。改正法は、委託を受けた事業者が委託業務の必要範囲を超えて個人データを取り扱うことを明確に禁止する一方で、一定の契約条件を満たした場合には委託先に適用される義務の一部を軽減する枠組みも用意しています。これは裏を返せば、委託契約の記載内容次第で自社の法的立場が変わり得るということです。プライバシーマーク審査でも委託先管理は重要な確認項目ですが、今後は契約書のひな形そのものを見直す企業が増えると予想されます。委託元・委託先双方の役割分担を契約書上で明文化しておくことが、今まで以上に重要になってきます。
漏えい等発生時の本人通知義務が一部緩和される点は、実務上は歓迎すべき変化といえます。単体では意味を持たない社内識別子のみが漏えいしたようなケースについて、本人通知が不要となる余地が広がる見込みです。ただし、これは「通知しなくてよい」という判断を事業者が自由に行えるという意味ではなく、個人情報保護委員会規則で定める要件に該当するかどうかを個別に検討する必要がある点に注意が必要です。インシデント対応マニュアルは、規則の詳細が明らかになった段階で改訂することを前提に、いったん柔軟な構成にしておくとよいでしょう。
もう一つ実務への影響が大きいのが、課徴金制度の導入と罰則の強化です。これまで刑事罰のみであった金銭的制裁に、行政上の課徴金という新たな手段が加わることになります。違反行為によって得た経済的利益に相当する額の納付を命じられる可能性がある以上、経営層にとっても看過できないリスクとなります。一方で、事前に違反事実を自主申告した場合の減額制度も設けられており、内部通報・自主点検の仕組みを整えている企業ほど、いざという時に有利な立場に立てる設計になっています。平時からの自主点検体制の有無が、今後は財務的な影響の大きさに直結すると考えてよいでしょう。
オプトアウトによる第三者提供についても、提供先の身元や利用目的の確認、記録作成が義務化される方向です。いわゆる名簿の転売問題を背景にした改正であり、名簿事業を行っていない企業であっても、マーケティング目的でオプトアウト規定に基づく第三者提供を行っている場合には対応が必要になります。
総じて、今回の改正は個々の条文よりも、企業の個人情報管理体制全体を「説明できる状態」にしておくことを求めていると感じます。施行までにはまだ時間がありますが、ガイドラインや規則の詳細が固まってから対応を始めたのでは間に合わない項目も少なくありません。プライバシーマークの取得・更新を目指す企業はもちろん、すでに認証を維持している企業も、今のうちに現状の個人情報保護マネジメントシステムと今回の改正項目を照らし合わせ、優先順位をつけて準備を進めることをお勧めします。
出典:個人情報保護委員会
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
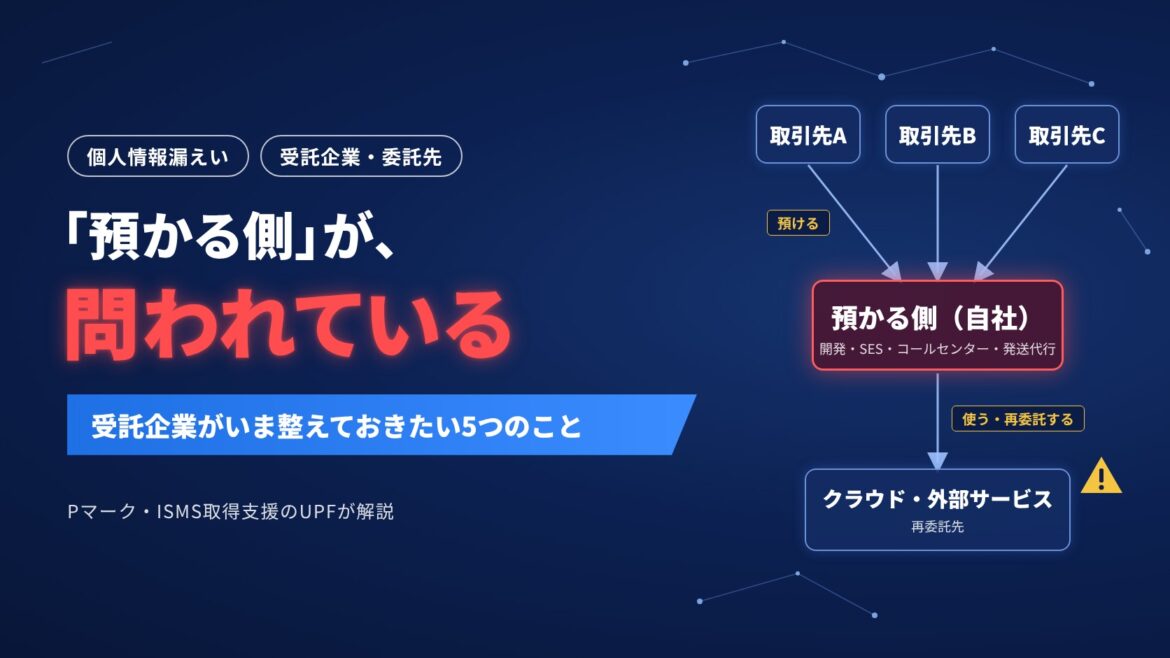
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
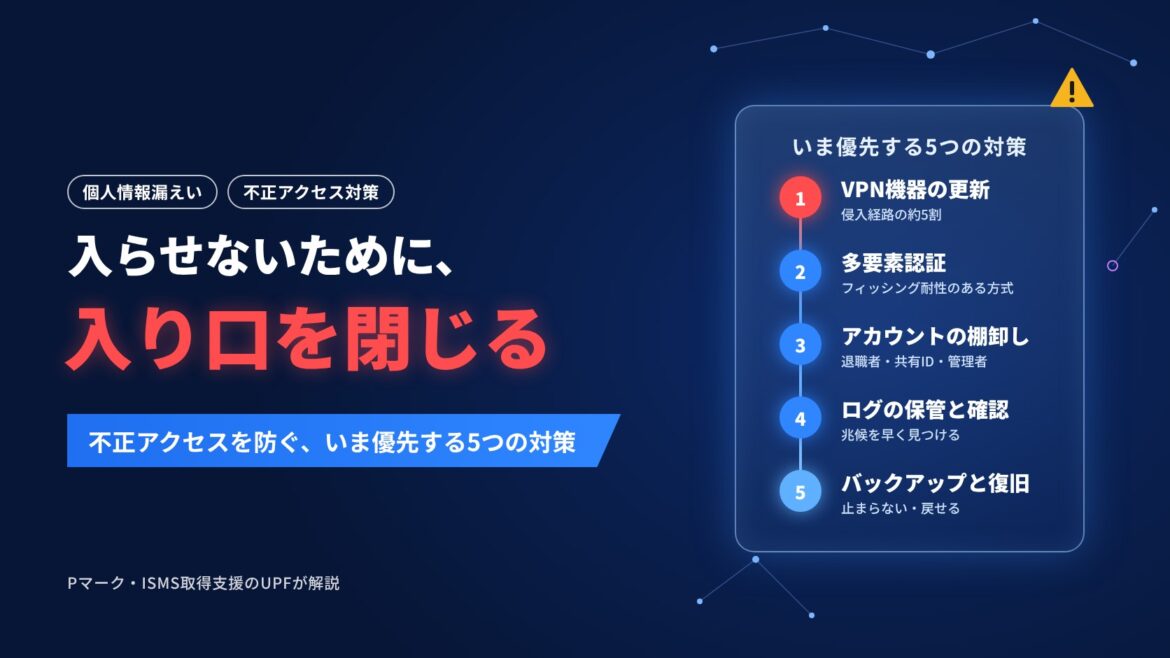
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
《事例紹介動画のお知らせ》総合採用支援の株式会社Hitotechnology様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社Hitotechnology様の事例紹介動画を公開いたしました。 ■ 動画タイトル […]
