
AI活用について、会社が行うべき第一歩


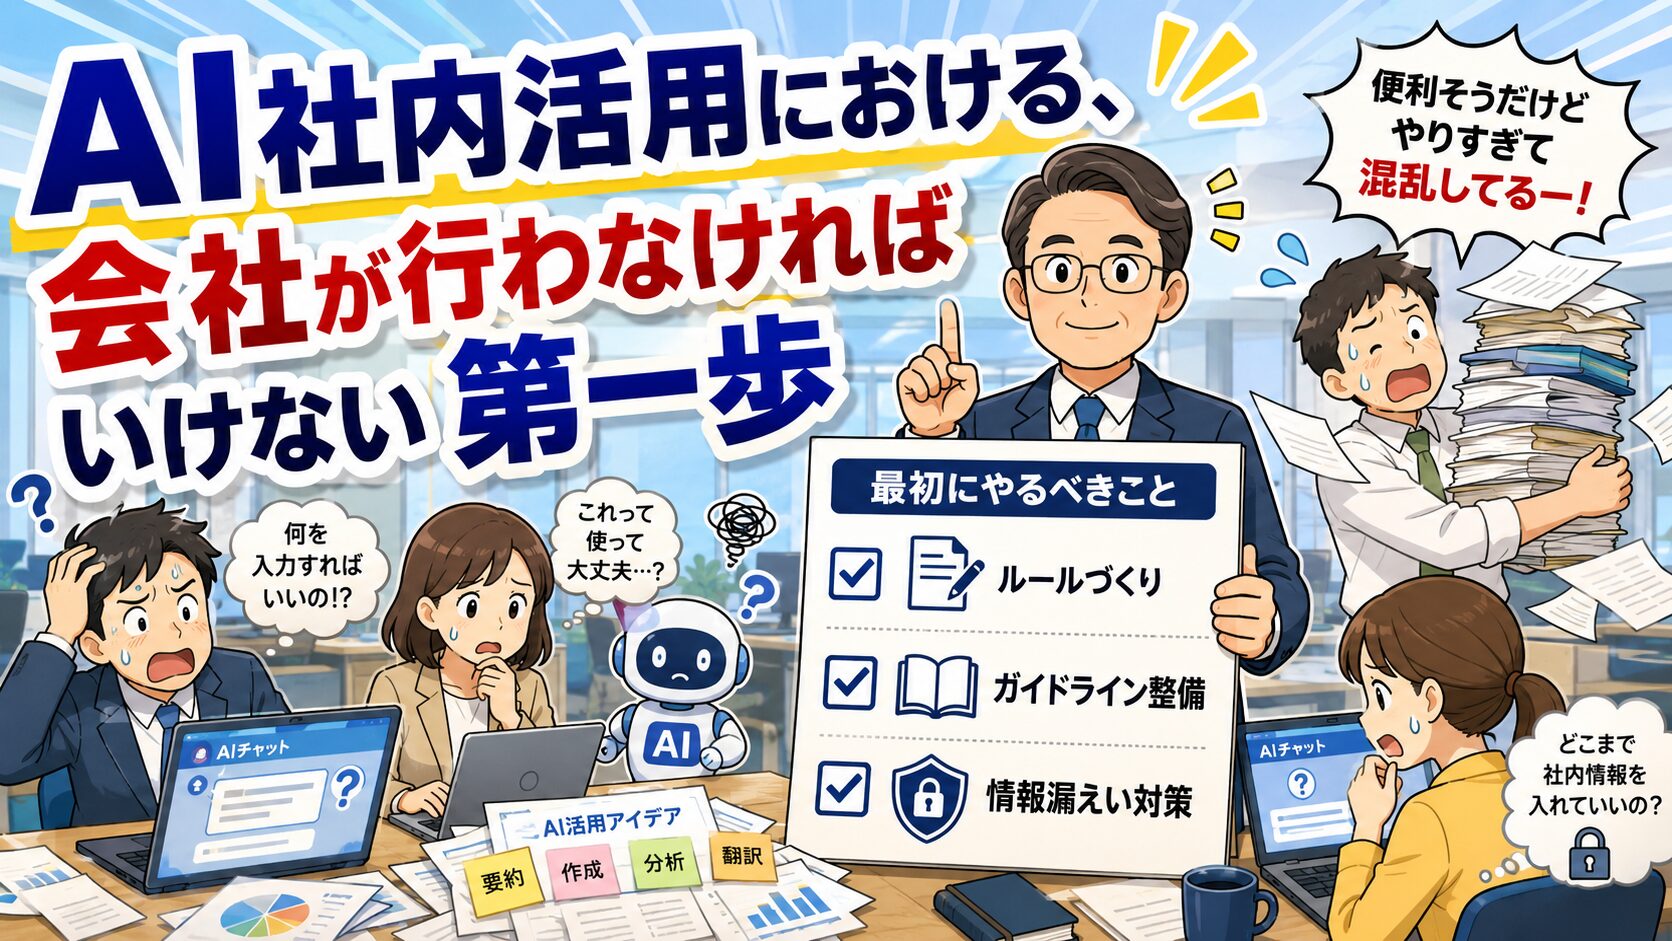
生成AIの業務利用は、もはや「使うか使わないか」を議論する段階ではなく、「どう安全に使わせるか」を設計する段階へと移り変わっています。ChatGPT、Claude、Google Geminiといったツールは非常に便利であるため、会社としての方針が定まる前から、社員が自主的に使い始めているケースも少なくありません。しかし、その利用実態を会社が把握し、管理できていない場合には、便利さの裏側に重大なリスクが潜んでいることを見落としがちです。そこで今回は、AI活用に取り組むうえで、企業がまず着手すべき第一歩について整理していきます。
この記事のポイント
- 社員が個人のアカウントでAIチャットを業務に使うと、機密情報や個人情報を入力してしまう危険性に加え、退職後もアカウントと利用履歴が本人の手元に残り続けるリスクがある
- 最初の解決策は、会社が管理できる法人向けプランのアカウントを付与し、それを業務利用の唯一の窓口とすること
- あわせて、入力してよい情報・想定する業務・禁止事項を明文化した利用ガイドラインを策定し、社内に周知・徹底させる
社員が個人のアカウントでAIチャットを業務に使ってしまうケースは、思っている以上に多く発生しており、会社の機密情報や顧客の個人情報をそのまま入力してしまう危険性はもちろんのこと、それ以上に見落とされがちなのが「離職後」のリスクです。個人アカウントで業務利用を続けていた場合、そのアカウントと利用履歴は、退職後も本人の手元にそのまま残り続けてしまいます。これは例えるならば、社員に個人のチャットツールを業務用として使わせ、退職後もそのアカウントを使い続けさせているのと、実質的に同じ状態だといえるでしょう。会社側にアカウントを削除する権限がなければ、何が入力されたのかを確認する手段すらありません。
さらに本質的な問題として、AIチャットに入力した内容が、AI側の学習データとして扱われうるという点が挙げられます。検索エンジンで調べ物をする感覚で、つい社内資料の内容や顧客情報を入力してしまう社員は少なくなく、その一回一回の入力こそが、実質的な情報漏洩になり得るということを、利用者自身が自覚していないケースがほとんどなのです。
この問題に対する最初の解決策は、いたって明確です。Claudeであれ、ChatGPTであれ、Google Geminiであれ、会社が管理できる法人向けプランのアカウントを付与し、それを業務利用の唯一の窓口とすることに尽きます。
法人アカウントであれば、次の点から、管理上のコントロールを会社の手に取り戻すことができます。
- 退職時にアカウントを無効化・削除できる
- 利用状況を組織として把握できる
- 学習データとしての扱いについても、個人向けプランとは異なる契約条件が適用される場合が多い
これは情報セキュリティの観点から見て、もはや任意の対応ではなく、必須の対応であると言えるでしょう。
とはいえ、法人アカウントを用意しただけでは、まだ不十分です。次に必要になるのは、以下を明文化した、利用ガイドラインの策定です。
- 社員がどのような情報をAIに入力してよいのか
- どのような業務での利用を想定しているのか
- 禁止事項は何か
そして、ガイドラインは策定するだけでなく、それを社内に周知し、徹底させるところまでのプロセスを含めて初めて、本来の意味を持ちます。ガイドラインが形骸化してしまっては、せっかく法人アカウントを用意した効果も、半減してしまうのです。
AI活用における失敗は、大きく分けると次の二つのパターンに集約されます。
- リスクを恐れるあまり利用を全面禁止してしまい、結果として生産性向上の機会を逃してしまうこと
- 逆に無管理のまま利用を野放しにし、情報漏洩などの重大インシデントを招いてしまうこと
本来目指すべきは、その中間、つまり「ルールと環境を整備したうえで、積極的に使いこなす」という姿勢にほかなりません。法人アカウントの契約費用や、ガイドライン策定にかかる手間は、一見するとコストのように感じられるかもしれませんが、情報漏洩やそれに伴う信用失墜、そして対応にかかるコストと比較すれば、決して高い投資ではないはずです。むしろ、ここを疎かにしてしまった場合の方が、はるかに高くつくことになるでしょう。
こうしたAI活用ルールの整備は、社内対応だけで終わらせるのではなく、ISMS(情報セキュリティマネジメントシステム)やAIMS(AIマネジメントシステム)、プライバシーマーク(Pマーク)といった第三者認証と組み合わせることで、対外的にも「情報管理体制が整った企業」であることを証明できるようになります。私たちは、ISMSやAIMS、プライバシーマークの取得・更新支援を専門とするコンサルティング会社として、AI活用時代における情報セキュリティ体制の構築を、数多くの企業でサポートしてまいりました。AI利用ガイドラインの策定から各種認証の取得まで、一貫してご相談いただけます。
AI活用における会社が行うべき第一歩は、次の二点に尽きます。
- 個人アカウントでの利用を放置せず法人が管理できるアカウントへ一本化すること
- その利用に関する明確なガイドラインを策定し社内に徹底させること
この土台を整えて初めて、AIは会社にとって安全かつ強力な武器となるのです。逆に言えば、この第一歩を踏まずに利用を広げてしまうことこそが、最もリスクの高い選択だといえるでしょう。
社内だけでAI利用ガイドラインの策定や、法人アカウントの選定を進めることに、不安を感じるご担当者様も少なくありません。私たちは、ISMS・AIMS・プライバシーマークの取得支援で培った知見を活かし、企業ごとの実情に合わせたAI利用ガイドラインの作成についてもご相談を受け付けております。AI活用の第一歩を踏み出す際は、お気軽にご相談ください。
ISMS・Pマークの枠組みに組み込む際の考え方
法人向けアカウントを導入した後の次のステップとして、AIツールの利用を情報資産管理の一部として位置づけることが重要です。ISMS(ISO/IEC 27001)を運用している企業であれば、AIツールを「情報システム」の一つとして情報資産管理台帳に追加し、リスクアセスメントの対象に含めることで、他の業務システムと同様の管理レベルで運用できるようになります。
また、Pマークを運用している企業においては、AIツールに入力する情報の中に個人情報が含まれる可能性がある場合、委託先管理の一環として、利用するAIサービス提供事業者との契約内容(データの取り扱い、利用目的の制限、データ保持期間など)を確認しておくことが望ましいとされています。既存の管理の枠組みを活用することで、AI活用特有の新しいルールを最小限に抑えながら、実効性のある管理体制を構築できます。
会社としての第一歩を踏み出す際は、いきなり全社的なルールを完成させようとせず、まずは影響の大きい部署から段階的に運用を始め、実際の利用状況を見ながら規定を調整していくアプローチも有効です。
よくある質問(FAQ)
Q. 生成AIの業務利用でまず取り組むべきことは何ですか?
A. 社員が個人アカウントでAIを利用する状態を放置せず、会社が管理できる法人向けプランのアカウントへ一本化し、利用に関する明確なガイドラインを策定・徹底することです。
Q. 個人アカウントでAIチャットを業務利用するとどのようなリスクがありますか?
A. 機密情報や個人情報の漏洩に加え、退職後もアカウントと利用履歴が本人の手元に残り続け、会社側が削除や利用内容の確認をできなくなるリスクがあります。
Q. AIMS(ISO/IEC 42001)の取得支援は、どこに頼めばよいですか?
A. AIMSは取得企業も支援会社もまだ少ない認証です。既存のISMS・Pマークの文書を流用・統合できる体制があるかが、期間と費用を左右します。UPFの取得支援は90万円〜(税別)、期間は6〜8か月が目安で、ISMS 1,199社・Pマーク4,261社(2026年10月1日時点)の支援経験をもとに、AI利用ガイドラインの策定(15万円〜・税別)から対応しています。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
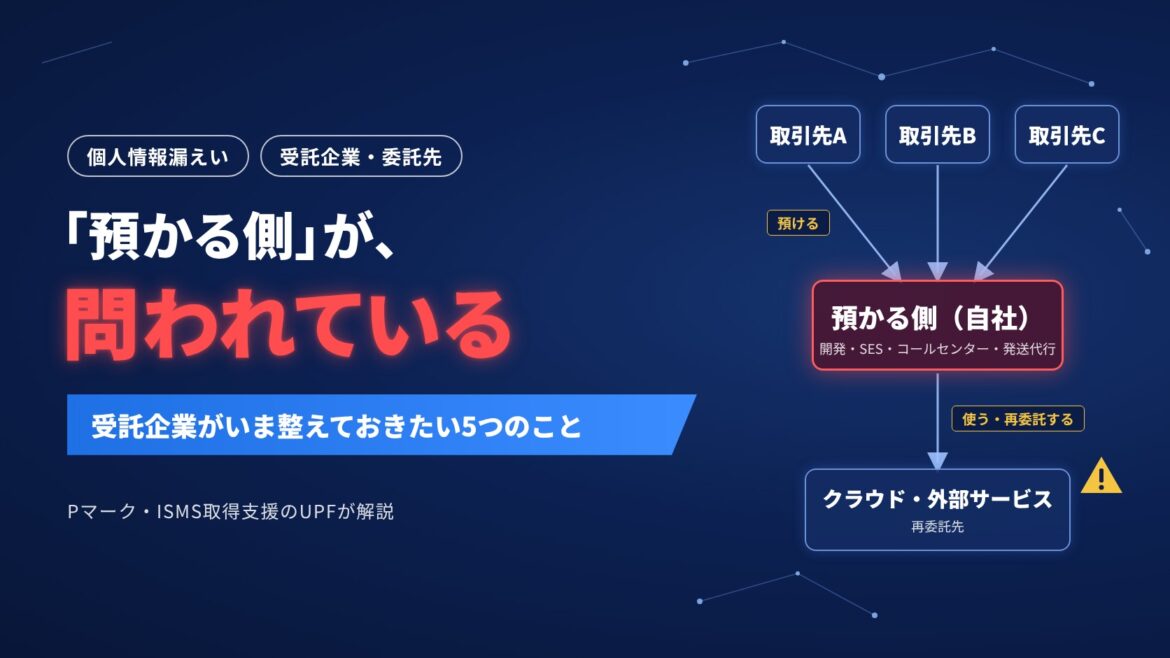
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
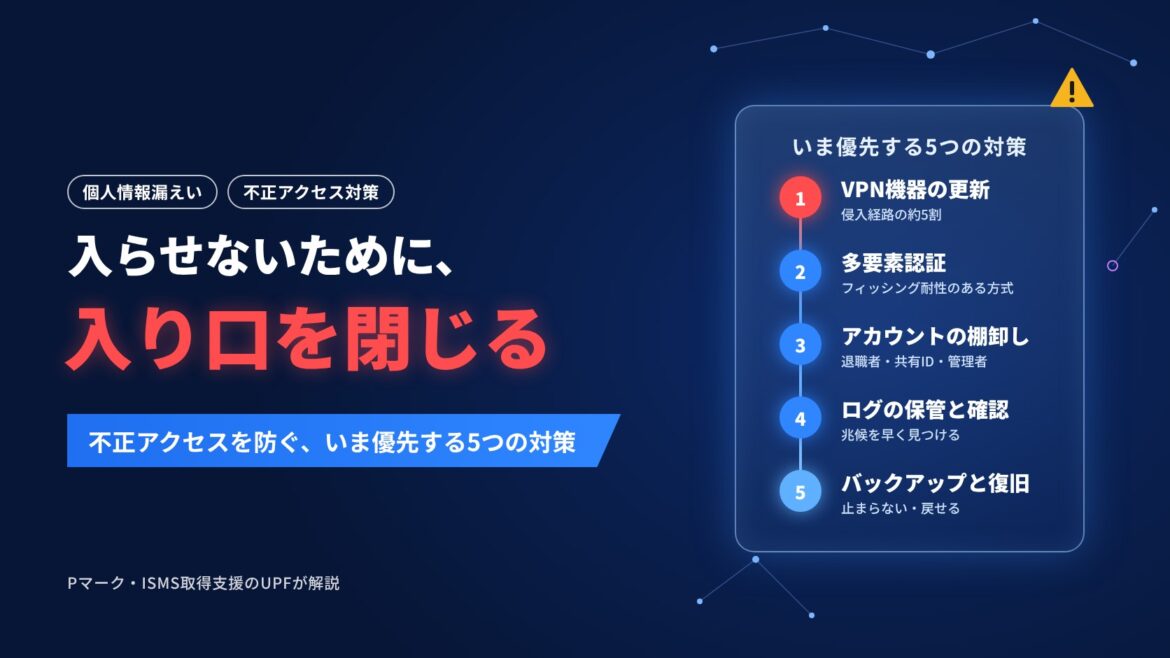
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
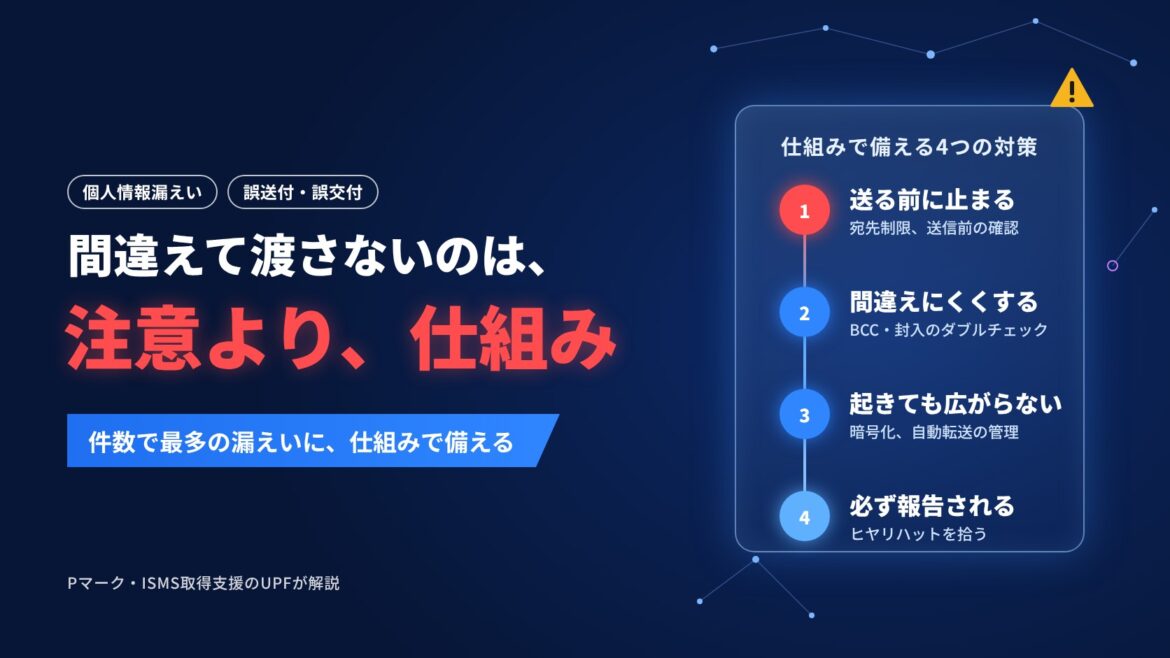
「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
