
情報漏洩に備える保険について徹底解説!


【2026年10月時点の注記】
本記事は2023年5月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
個人情報漏洩が発生すると、企業には様々な対応が求められます。その中には、損害賠償を請求される場合や復旧にあたって多大な費用を要する場合など金銭的被害を受ける可能性があります。
この記事では情報漏洩に備え、金銭的な被害に対応する保険について紹介していきます。
保険の種類、その補償内容、被害の大きさを学び適した保険を選べるように学びましょう!
この記事のポイント
- 個人情報漏洩保険とサイバー保険の最も大きな相違点は「対応範囲」の広さ
- サイバー保険は、情報漏洩だけでなく「IT攻撃による被害」に全般的に対応可能
- 中小企業のサイバー保険加入費用は、年間「数十万円程度」が目安
- 保険会社や補償プランによって対応出来る範囲に差異があり、加入済みの保険との重複にも注意が必要
目次
個人情報漏洩保険とサイバー保険について
個人情報漏洩保険とサイバー保険の最も大きな相違点は「対応範囲」の広さです。従来のIT保険である個人情報漏洩保険は、何らかの攻撃や事故により発生した損失のうち「情報漏洩部分の費用損害・賠償損害」のみが対応可能となります。
しかし、サイバー保険に関してはネットによる事件や事故の全般に対応しています。公的機関の指摘による調査費用やネットワーク中断による損害などの「IT被害の費用損害・賠償損害、ネット中の費用損害」にも対応することが可能です。
| 保険 | 対応範囲 |
|---|---|
| 個人情報漏洩保険 | 何らかの攻撃や事故により発生した損失のうち「情報漏洩部分の費用損害・賠償損害」のみ |
| サイバー保険 | ネットによる事件や事故の全般。「IT被害の費用損害・賠償損害、ネット中の費用損害」にも対応 |
※あくまで一般的な保険においてであり、実際のサービス提供範囲は各企業で差異があります。
個人情報漏洩保険について
一般的な個人情報漏洩保険が対応可能な範囲は、一言で述べると「個人情報漏洩」に関わる部分のみに限られています。
要するに、「不正アクセスは受けているが、情報漏洩は発生していない」という場合や「破損したデータベースの復旧に関わる費用」などにおいては、個人情報漏洩保険は対応出来ないので、そのような事態に備えるにはサイバー保険がオススメです。
サイバー保険について
ネットワーク攻撃のリスクに備えるためには、セキュリティ対策ソフトの利用が必須です。しかし、ソフトを利用しても発生してしまう場合があります。
サイバー保険は情報漏洩だけでなく、「IT攻撃による被害」に全般的に対応可能なため、様々なリスクを考慮すれば、サイバー保険の方が効果が期待できます。
上記で説明致しました個人情報漏洩保険で対応できない、データ復旧費用やネットワーク攻撃に伴う費用など情報漏洩による損失以外にも対応可能です。各企業によるサービス次第では、再発防止対策に役立つコンサルティングの費用まで、サポートを受けることが可能です。
ネットワーク攻撃のリスクに備えるためには、セキュリティ対策ソフトの利用が必須です。しかし、完璧に対策できるわけではないことを頭に入れておきましょう。
サイバー保険の補償内容
サイバー保険では、個人情報漏洩などを原因とした損害賠償費用や争訟費用などにも対応してくれます。また、発生してしまったセキュリティ事故の対応にかかる費用についても対応可能範囲となります。
対応オペレーターの設置や原因調査、見舞金や記者会見にかかる費用も支払ってくれます。そのうえ、ネットワーク機器が利用不可能になった際に発生する、利益損害、営業継続費用についても対応可能範囲となります。
情報セキュリティ事故5選
「補償内容の具体例」でいくつか具体例を挙げましたが、さらに詳しく情報セキュリティ事故を見てみましょう。特に頻発な事例を5つご紹介致します。
①個人情報漏洩
情報セキュリティ事故の中で最も恐れられるのは、個人情報漏洩です。発生すると、信用の失墜が起こるだけでなく、損害賠償金の支払い、昨今影響力を増しているSNSなどのインターネット上での風評被害など多大なる被害が同時発生します。
個人情報漏洩につながるサイバー攻撃は多種多様で、その代表として「補償内容の具体例」で挙げたマルウェアがあります。
②Dos攻撃によるサービス継続不可
Dos攻撃とは、相手のホームページやサーバーに対して膨大な量のデータなどを送り付け、相手のサーバーをダウンさせるなどして相手のサービス提供などを妨害するサイバー攻撃です。ITサービスを提供する企業の場合、Dos攻撃によってビジネス継続不可能になる可能性が想定されます。
例として、オンラインゲームを提供する企業を考えてみましょう。オンラインゲームは多くのユーザーがサーバーにアクセスしています。そのサーバーに対し、Dos攻撃を実施すれば、多くのユーザーのゲーム参加が不可能になります。その結果として、信用の失墜、さらに収益の低下などにつながる恐れがあります。
③標的型メール攻撃
標的型メール攻撃とは、ウイルスなどを添付させたメールを業務に関連するように見せかけ送信し、URLを開かせることで感染させる攻撃です。
標的型メールは巧妙な偽装をしていることが多いため、入念に注意しておかなければウイルスに感染してしまいます。担当者の方は組織内で対策を練り、実行することが必要です。
④ランサムウェアへの感染
ランサムウェアとは、インターネットにおけるウイルスの一つです。感染させたPCの本体やファイルをロックし、それらを解除する代わりに身代金を要求するという手口です。ランサムウェアの感染は、インターネットの進化とともに多種多様化しており、メール、ホームページ、アプリなどのルートを通して感染する恐れがあります。
一度感染してしまうと、事業継続できなくなるような膨大な影響を与えます。
⑤ソフトウェアが脆弱
パソコンに備わっているソフトウェアの設計は、情報セキュリティに関して脆弱な傾向があるため、感染しやすいことがあります。この件に関しては、ユーザーに対処方法はないため、セキュリティ対策ソフトの導入を検討しましょう。
これまで述べてきた通り、信用の失墜、事業の存続危機などが発生してしまいます。
サイバー攻撃による金銭的な損失
サイバー攻撃により、個人情報流出や自社サービス持続提供不可能となった場合、膨大な金銭的な損失が発生する可能性が高いです。特に個人情報流出は、顧客へ損害賠償金を払う必要があり、その金額は計り知れません。
スタートアップ企業など、金銭的な基盤が整っていない企業は、一度の事故が命取りとなってしまいます。
【例1】サイバー攻撃による損害賠償
サイバー攻撃を受けたことで、顧客情報が5000件流出
想定される費用:事故原因・被害範囲調査費用、コンサルティング費用、事故対応費用、見舞金・見舞品購入費用(合計:約1,215万円)
【例2】ウイルス感染による損害賠償
PCがウィルスに感染し、保存されていた過去のメールが勝手に発信され、自社や取引先の情報が漏洩
想定される費用:事故原因・被害範囲調査費用、コンピュータシステム等復旧費用(合計:約1,000万円)
上記の2点のように、サイバー攻撃を受けた場合、情報漏洩が起きた場合においてその被害総額は多大なるものとなります。しかし、サイバー保険は上記全ての費用に関して対応可能範囲です。
サイバー攻撃は大企業だけの問題ではなく、対策が万全でなく隙のある企業が狙われています。セキュリティ対策ソフトなどで対策を実施し、サイバー保険に加入することで被害を最小限に抑えましょう!
サイバー保険への加入費用は?
ここまでは、サイバー保険の対応範囲、個人情報漏洩よりも優れている点を事例を用いて、比較しながら解説してきました。リスクに備える為にはサイバー保険が優れていることが理解できたのではないでしょうか。繰り返しにはなりますが、インターネット攻撃など多様なIT的なリスクに備えるのであれば、間違いなくサイバー保険がオススメです。
しかし、気になる点はやはり「コスト」だと思います。対応可能範囲が広がれば、費用面の負担も大きくなるのではないかと不安な担当者の方もいらっしゃるのではないかと思います。
中小企業のサイバー保険加入費用
基本的には、中小企業のサイバー保険加入費用は、年間「数十万円程度」です。しかし、サイバー保険を提供している企業により金額の差異が生まれます。補償内容や事業形態、会社の規模感など多数の項目より査定が行われますので、あくまで目安として捉えて下さい。
サイバー保険加入費用のモデルケース
| 項目 | 例1 | 例2 |
|---|---|---|
| 規模 | 年間売上が1億円程度の中小企業 | 年間売り上げが1億円程度のASP事業者 |
| サービス | ECサイトを軸に多様なITサービスで自社の商品を展開 | 法人向けサービスを軸にグローバルなビジネス展開 |
| 見積年額 | 約335,000円 | 約518,000円 |
| 補償内容 | 賠償金支払いの限度は1億円 | 賠償金支払いの限度は1億円 |
上記のように、規模感、展開しているビジネス内容によって年額は様々です。あらかじめ理解し、加入する前に見積の査定を依頼しましょう。
事業形態により異なる加入費用
高額になりやすい特徴として、IT関連企業であることが挙げられます。逆に低額化しやすいのは、ITと関連度の低い不動産業などのビジネスで、低いコストで加入可能となります。
また、過去にセキュリティインシデントが発生した企業、セキュリティが万全でなくリスク管理が出来ていないと判断された企業の場合は、保険料が高くなってしまうことも十分にあり得ます。
企業にオススメなサイバー保険2選
この項目では、サイバー保険の中でも企業にオススメな保険を2つ紹介します。
- 損害保険ジャパン「サイバー保険」
- 三井住友海上「サイバー保険」
サイバー保険を提供する各企業により、補償内容に差異が生じるため、差が埋められやすい特約を中心に解説します。事業内容に合わせ、保険を選ぶ際に参考にしてみてください。
①損保ジャパン「サイバー保険」
一つ目は、損害保険ジャパンの「サイバー保険」です。2021年まで販売をされていた「個人情報取扱事業者保険」を受け継ぎ、販売されている保険です。変化したのは、サイバー攻撃によって損害を受けたデータ復旧、再発防止までより広範囲での対応が可能となった点です。
サービス停止が発生した際に考えられる、利益損害や営業継続費用に関しても対応可能範囲となっています。
また、「緊急時総合サービス」が付帯されます。これは、緊急時の対応、法令対応を支援してくれるサービスで、情報漏洩への対応も可能となっています。不安がある企業には是非オススメです。
②三井住友海上「サイバー保険」
二つ目は三井住友海上の「サイバー保険」です。こちらは、3つのプランを展開しています。
| プラン | 対応範囲 |
|---|---|
| エコノミー | 個人情報の漏洩による損害賠償金と訴訟費用のみ対応 |
| ベーシック | 個人情報の漏洩対応から損害賠償金まで基本的な対応費を対応 |
| ワイド | ベーシックに加えて、サイバー攻撃が原因の際の対応、再発防止費用まで対応 |
最も対応可能範囲が広いのはワイドでオススメですが、他に加入済みの保険との兼ね合い、展開している事業のリスクに合わせて選ぶのがいいでしょう。幅広いプランを展開しており、検討しやすく、コストへの安心感もあると言えます。
また、サイトから簡単にセキュリティ診断が可能で、自社のリスクを把握するのに最適です。
サイバー保険加入においての注意点
最後にサイバー保険を選ぶ上での注意点をまとめます。
- 保険会社、そして展開する補償プランによって対応出来る範囲に差異がある
- 加入費用、保険料の算出に当たっては、保険会社所定のヒアリングシートを記載し、保険会社へ提出しなければならない
- 加入済みの保険と補償内容が重複する可能性があるので対応範囲を調べた上で加入する。
まとめ
現在、インターネットは日常生活、そしてビジネス継続において必要不可欠なものとなっています。サイバー攻撃を受け、個人情報や企業情報が漏洩することは、企業にとって大きな打撃を受けることは間違いありません。
この記事のまとめ
- 個人情報漏洩保険は「情報漏洩部分」のみ、サイバー保険はネットによる事件や事故の全般に対応する
- 中小企業のサイバー保険加入費用は年間「数十万円程度」で、規模感や展開しているビジネス内容によって異なる
- 保険会社や補償プランによって対応範囲が異なるため、加入済みの保険との重複も調べた上で加入する
担当者の方は被害を受けた際に備えてサイバー保険の導入を考えたのではないでしょうか。
また、信頼を失うリスクに備え、プライバシーマーク(Pマーク)の取得を検討してみてはいかがでしょうか。取得することで、社内の個人情報保護体制を見直し、社内の個人情報の取り扱いについて信頼を得ることが出来ます。
株式会社UPFには、業界トップクラスを誇る実績に基づく、プライバシーマーク(Pマーク)教育のノウハウがございます。
教育実施でお悩みの企業様・ご担当者様は、どうぞお気軽にお問い合わせください。
お問い合わせはこちらから。
株式会社UPFについて詳しくはこちらから。
よくある質問(FAQ)
Q. 個人情報漏洩が起きた場合、どのような対応が必要ですか?
A. ①被害の拡大防止措置、②個人情報保護委員会への報告(義務)、③本人への通知、④原因調査と再発防止策の実施が必要です。Pマーク・ISMS取得企業はさらにJIPDECへの報告も必要です。株式会社UPFでは事故対応サポートも提供しています。
Q. Pマーク・ISMSを取得すると情報漏洩リスクはどう変わりますか?
A. 定期的な内部監査、従業員教育、リスク管理プロセスの整備により、情報漏洩リスクを大幅に低減できます。また、万が一の事故時も適切な対応体制が整うため、ブランドダメージを最小化できます。
Q. 情報セキュリティ対策としてまず何から始めるべきですか?
A. まず現状の情報資産とリスクを棚卸しし、優先度の高いリスクから対策を講じることが重要です。株式会社UPFでは無料相談で現状診断を行い、最適なセキュリティ体制構築をご提案します。
※ 本記事は2023年5月時点の情報をもとに、株式会社UPFが監修・執筆しています。Pマーク・ISMSに関する最新情報は無料相談でご確認ください。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
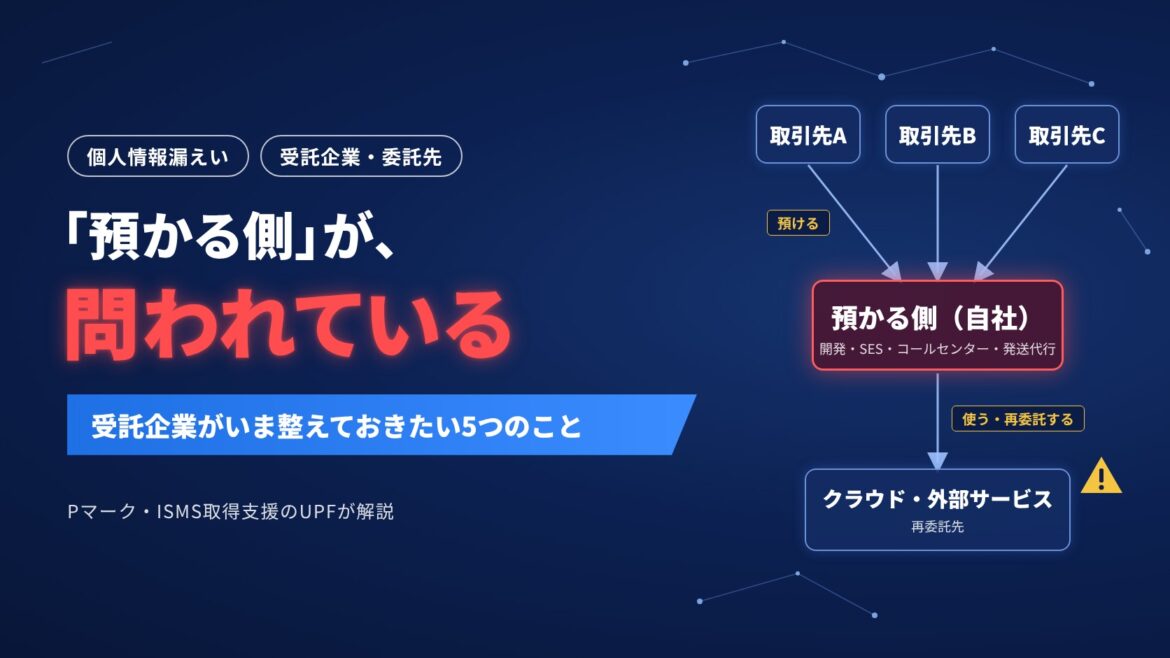
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
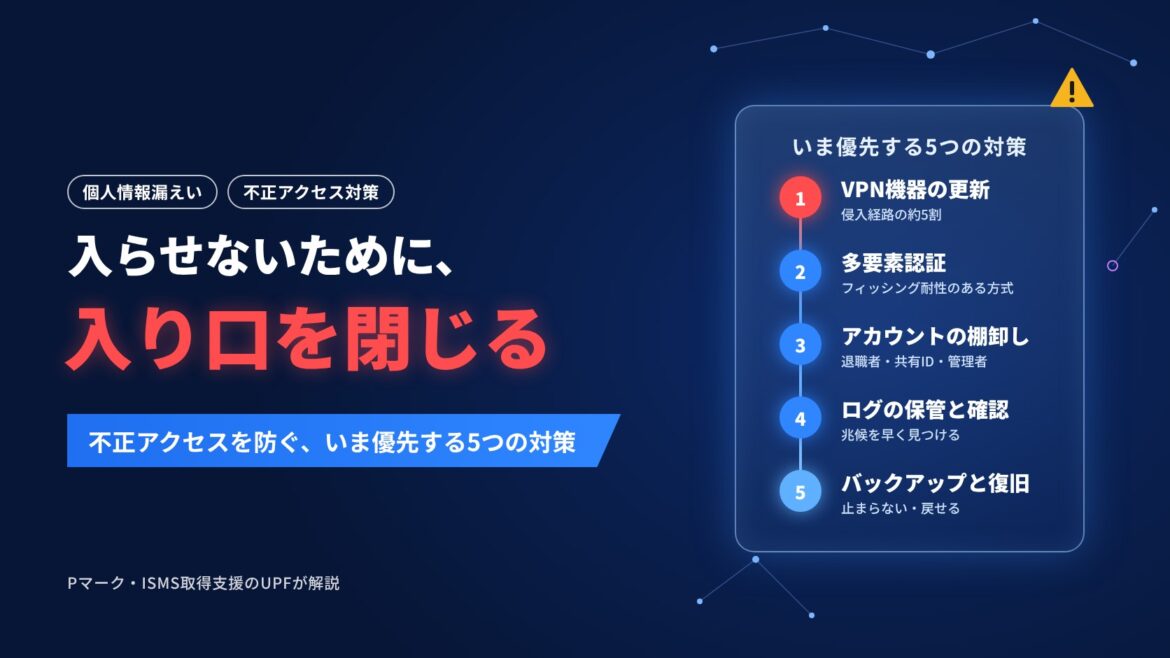
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
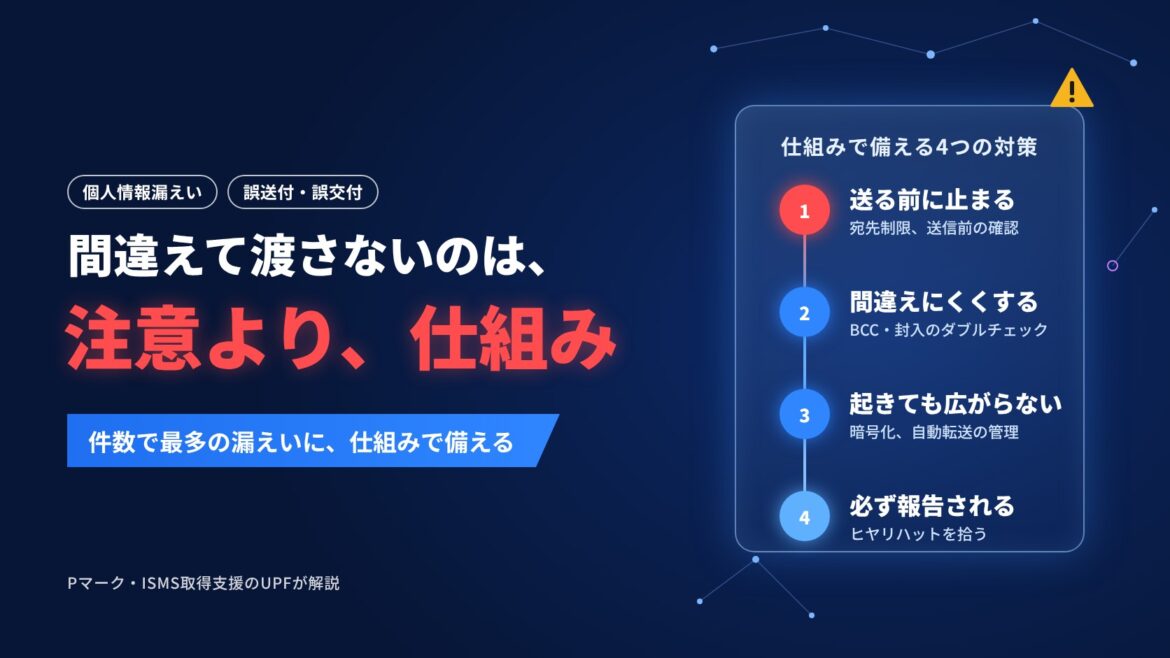
「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
