
【B2Bなら必須】Pマークがないと取引してもらえない?


【2026年10月時点の注記】
本記事は2017年1月の公開時点の情報をもとにしています。個人情報保護法はその後も改正が行われており、2026年7月に公布された改正の内容は「【2026年7月公布】改正個人情報保護法で何が変わるか Pマーク運用に効く5つの論点」で解説しています。
Pマークはカスタマーへと個人情報への意識をアピールできるため、主にBtoCのビジネスシーンで活躍する認証制度です。一方、BtoBのシーンにおいても営業ツールとして利用している企業が少なくなく、前提条件とする見方もあります。今後は、Pマークを持っていないと取引の相手として見てもらえない、そんな未来がやって来るかもしれません。
個人情報の管理を委託される場合は必須
BtoBのやり取りでは、個人情報の管理、および処理を他企業へと委託することもままあります。Pマークを取得している企業と、未取得の企業があったとき、どちらがこの委託するに足る企業かは火を見るより明らかでしょう。このようにBtoBでの信頼を勝ち取るためには、Pマークを取得し個人情報管理に重きを置いていることをアピールする必要があります。
何か個人情報関連でトラブルが起きると、原因の所在に関わらず責任をとらなければならないのは委託元です。国内における個人情報トラブルは相次いでおり、企業は個人情報の管理体制には敏感にならざるを得ません。委託する企業をPマークの有無で判断していたとしても、全く不思議なことではないでしょう。
自社の業務だけで考えるのは危険
冒頭に述べたようにPマークはBtoCのビジネスで強いアピール効果を持ちます。このことから、BtoBの業務を行う企業はPマークを軽視しがちです。しかし、先に述べた他企業への信頼性アピールを考えると、自社ビジネスだけでPマークの必要性を否定してしまうのはいささか危険と言わざるを得ないでしょう。
取引先がBtoCの業務を行っているなら、業務を委託された側も個人情報保護への意識が求められます。平成29年の個人情報保護法の改正以降は、さらにその傾向が強まっていくでしょう。他の下請け候補がまだPマークを取得していないのなら先んじてPマーク取得に取り組むことで差別化を図ることもできます。ビジネスの好機を逃さないためと考えれば、BtoB業務を行う企業こそ速やかにPマーク取得に向けて動き出す必要があるかもしれません。
よくある質問(FAQ)
Q. BtoB取引でPマークが重視される理由は何ですか?
A. 個人情報の管理や処理を委託する場合、トラブルが起きた際の責任は委託元が負うことになるため、委託先の選定においてPマークの有無が信頼性の判断材料とされることが多いためです。
Q. 自社がBtoB専業でもPマークは必要ですか?
A. 取引先がBtoC業務を行っている場合、委託された側にも個人情報保護への意識が求められるため、BtoB専業だからといってPマークの必要性を軽視するのは危険とされています。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
Pマークは自社で取れる?内製と支援会社への依頼の違い|費用・工数・リスクで比べる判断ポイント【2026年】
「Pマークは、コンサル会社に頼まないと取れないのでしょうか」 取得を検討している企業から、ときどきいただくご質問です。 結論から言うと、Pマーク(プライバシーマーク)は自社だけで取 […]
【業界別】SES・人材派遣・人材紹介会社のPマーク取得・更新|人材ビジネス特有の論点と、支援会社を見直すタイミング
人材ビジネスは、「人の情報」そのものを預かって成り立つ事業です。 履歴書や職務経歴書、スキルシート、マイナンバー、給与の振込口座、健康診断の結果まで、ひとりの方について扱う情報の幅 […]

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
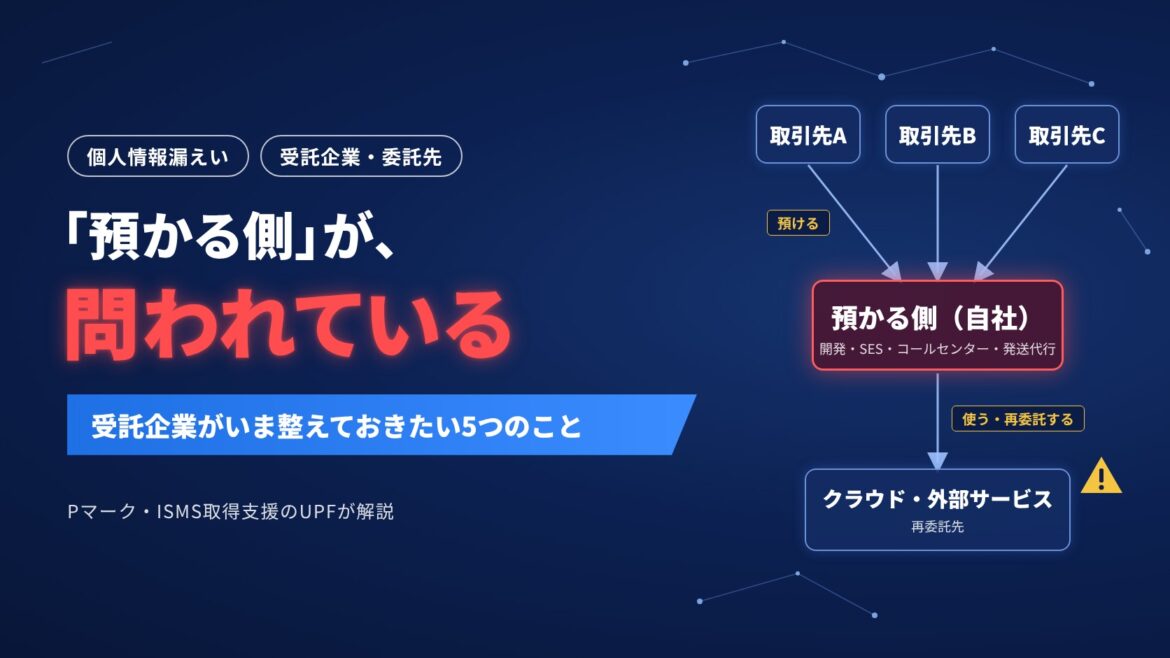
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
