
ECショップにとってのPマーク


【2026年10月時点の注記】
本記事は2016年11月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
Pマークというと従来は「BtoBの事業を行う企業が取得するもの」というイメージがありました。近年になり、その状況は変わってきています。BtoCの事業を行うECショップも、Pマークの取得に乗り出し始めているのです。この背景には、消費者が抱いている個人情報への意識変化があります。変わり始めた消費者のニーズと、それに対応するECショップの動きについてお話ししましょう。
消費者もPマークを意識する
「個人情報保護」というキーワードは、企業間だけではなく一般の消費者の間でも飛び交うようになりました。消費者は買い物やサービスを利用するとき個人情報の入力を求められますが、利用するチャネルを問わず、情報入力に全く抵抗を感じない人はいません。この状況を招いた原因はいくつか存在します。
まずは、いくつかの大手企業で相次いだ「機密情報の漏えい」です。ニュースで取り上げられることも多く、多くの消費者にとって他人事ではない事態となりました。もう一つ代表的な要因として挙げられるのは昨今導入された「マイナンバー制度」です。消費者にとっては個人情報を構成する要素が一つ増えたことになります。情報漏えいへの警戒心が強まるのは自然なことだといえるでしょう。
以上が代表的な要因となり、消費者は企業の信頼度を測るようになりました。そんな中、一般消費者の間でもその認知度を高めていったのがPマークなのです。今では多くの消費者が企業の信頼度を測る基準として、Pマークの有無を意識しています。
消費者とつながるチャネルはもれなくPマークの有無で判断される
消費者の間で、Pマークの認識は広がり続けています。ある飲食店では、Pマークの取得を明記したところ、アンケートの回答率が上がったという報告があります。アンケートには個人情報の記入欄があったためです。
飲食店でも目に見えた結果を出しているPマーク。入力フォームに機密性の高い情報を打ち込むことになるECショップであれば、消費者はよりPマークの有無に注目するでしょう。Pマークがなければ売り上げへの影響が落ちてしまうことも想像に難くありません。ECショップは、Pマーク取得に迅速に取り組む必要があるでしょう。
よくある質問(FAQ)
Q. なぜECショップでもPマーク取得が増えているのですか?
A. 情報漏洩事件の頻発やマイナンバー制度の導入により、消費者の個人情報保護に対する意識が高まり、Pマークの有無が企業の信頼度を測る基準として消費者に広く意識されるようになったためです。
Q. Pマークの表示は実際に消費者の行動に影響しますか?
A. ある飲食店ではPマーク取得を明記したところアンケートの回答率が上がったという報告があり、個人情報の入力を伴うECショップではさらに大きな影響が想定されます。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
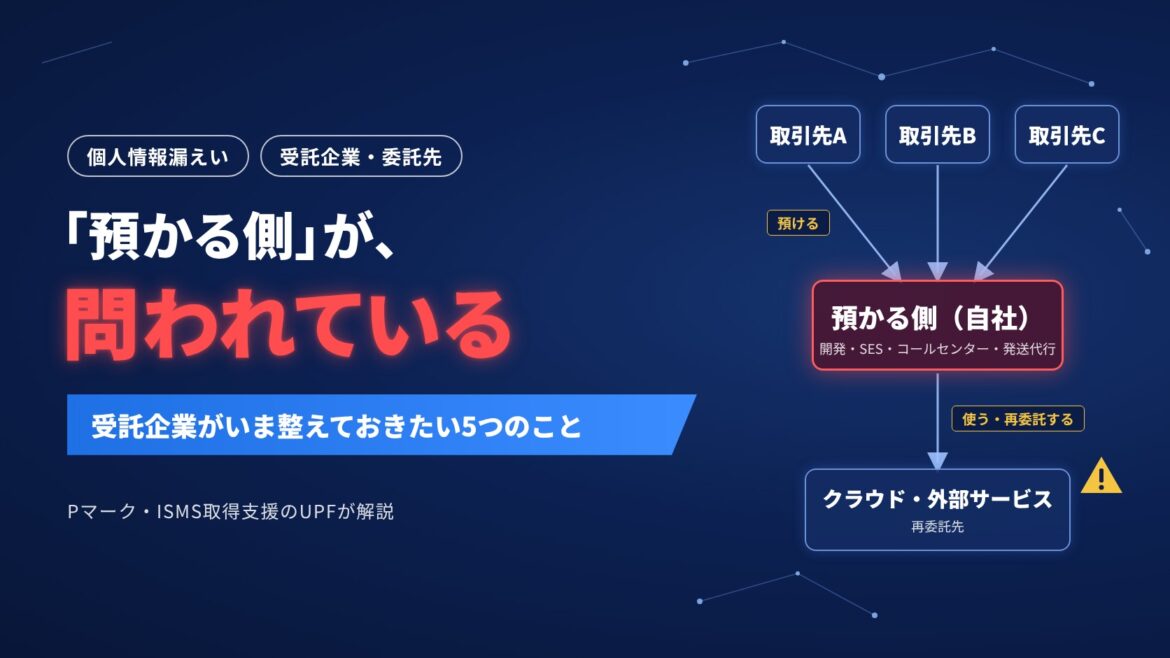
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
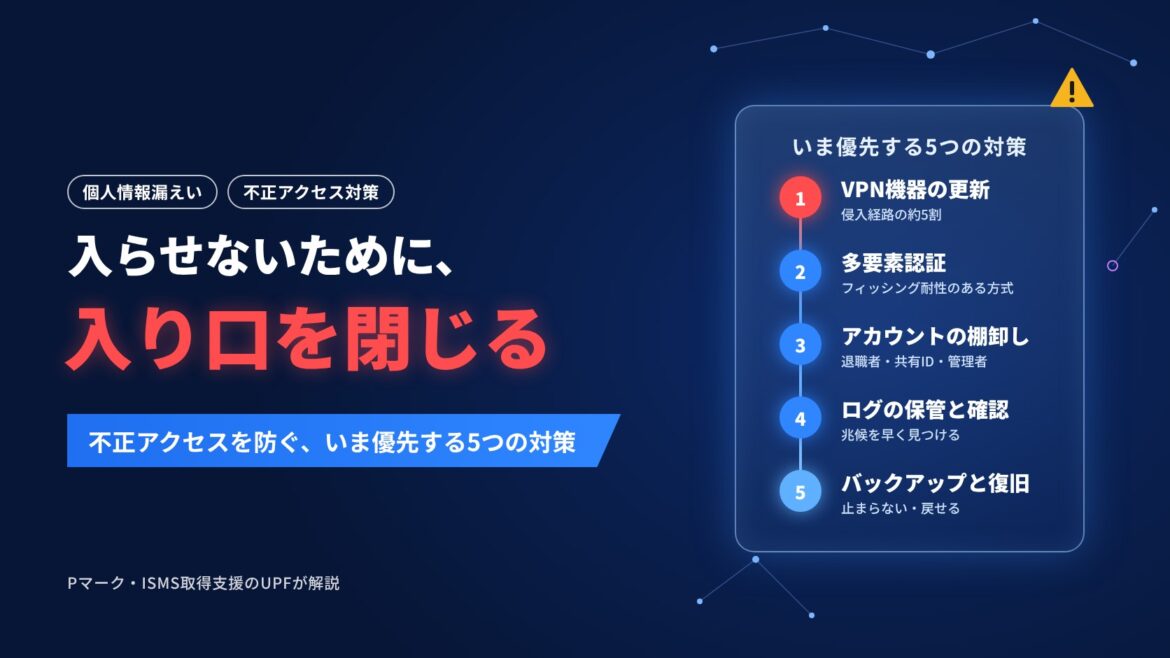
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
