
あなたを特定できる個人情報を守るPマーク


【2026年10月時点の注記】
本記事は2016年11月の公開時点の情報をもとにしています。JIS Q 15001は2023年に改正され、プライバシーマークでは2024年10月1日から「構築・運用指針【JIS Q 15001:2023準拠】」に基づく申請受付が始まっています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
「プライバシーマーク(Pマーク)」とは、日本で生まれた認定マークで、個人情報の保護に関して所定の要件を満たした事業者あるいは組織に対し、 経済産業省の外郭団体である一般財団法人日本情報経済社会推進協会(JIPDEC)によって使用を認められる登録商標のことをいい、「Pマーク」とも呼ばれています。
「個人情報」とは、氏名や生年月日、性別、電話番号などの記述によって特定の個人を識別できるもの、あるいは、そのほかの情報(勤務先やクレジットカード番号など)と容易に照合することができることによって、特定の個人を識別できるものなども含みます。
重要なことは、次の2つです。
- 個人に関する情報であること
- 特定の個人を識別できること
例えば、氏名だけでは個人を特定することは困難ですが、氏名に勤務先や住所などのプロフィールが付加されることによって、その人物が誰であるかを知ることができます。
それらも含めたうえで、安全に保護する必要がある情報となっています。
しかし、JIS Q 15001では「死者の情報も含まれるが、歴史上の人物まで対象とするものではない」と解説されており、つまり、聖徳太子や夏目漱石など、偉人や歴史上の人物については、対象外となっています。
この記事のポイント
- 個人情報で重要なことは、個人に関する情報であること、特定の個人を識別できることの2つ
- Pマークには2年間の有効期限があり、更新申請は有効期間の終了する8ヶ月前から4ヶ月前までの間に行う
- 審査機関は、申請の受付や審査、付与適格決定の可否の決定などを担い、「業種対象」と「地域対象」の2種類に分類できる
- 付与事業者には、委託先の選定や評価など、委託先による情報の流出や漏洩を未然に防ぐための対策も求められる
Pマークの有効期限
プライバシーマーク(Pマーク)とは、いったん認証されると、半永久にその使用を認められるものではなく、2年間の有効期限が設定されています。
更新申請は、有効期間の終了する8ヶ月前から4ヶ月前までの間に行わなければならず、審査に合格するためには、常に日常的な運用の見直しを怠らず、再度審査、付与適格決定を受けることで、さらに2年間のマーク使用が延長されることとなります。
プライバシーマーク(Pマーク)取得をするということは、その後は、社内で情報を保護するPMS(個人情報保護マネジメントシステム)を 日々の業務のなかで本格的に運用して 「PDCAサイクル(PLAN=計画、DO=運用、CHECK=監査、ACT=見直し)」で継続することが最大の目的となっています。
プライバシーマーク(Pマーク)を取得した企業の多くが、「取得よりも、その後の運用と維持の方が大変」という感想を持っているようです。
残念ながら、マークの取得活動をしている期間は、取得をすることがゴールのように思えるのですが、マーク取得はあくまでスタートラインに立ったということに過ぎません。2年ごとの更新時にも、取得の際と変わらないくらいの手間と費用が発生しますし、社員が会社にいる時間が少ない場合のPMSの運用や、社員の情報管理に関する定期的な教育など、管理者の悩みは尽きることがありません。
もしも、担当者に任命された場合には、まずは信頼して相談をすることができるコンサルタントを1名探すことが最も重要な仕事となってくるでしょう。
コンサルティングサービスを利用すれば、セミナーや勉強会なども利用することができますので、情報管理に関しての社員の意識改革もスムーズに行うことが可能となります。
Pマーク制度の審査を行う機関
現在、プライバシーマーク(Pマーク)の付与認定に関わる審査機関は18あり、審査機関は、会員からのプライバシーマーク(Pマーク)付与に関わる申請の受付などのほか、審査と付与適格決定可否など、付与機関と協調しながら、プライバシーマーク(Pマーク)制度の運用に重要な役割を担っています。
審査機関の主な業務は、次のようなものなどが指定されています。
- 各社からのプライバシーマーク(Pマーク)付与の適格性審査の申請の受付など
- 付与適格性審査の申請の審査
- 付与適格決定の可否の決定
- プライバシーマーク(Pマーク)付与適格決定を受けた会員の指導および監督
- 情報保護の推進のための環境整備
- 業界の模範となる情報保護のための業界のガイドラインの策定
- ガイドラインに基づく情報保護マネジメントシステムの策定
民間の事業者が所属する事業者団体が、審査機関となっている場合には、プライバシーマーク(Pマーク)付与適格性審査の申請および業界ガイドライン、情報保護マネジメントシステム並びに、申請に関する相談などは、当該審査機関に行います。
また、個人情報を取扱う国内に活動拠点を持った民間事業者を会員とする事業者団体で、プライバシーマーク(Pマーク)付与の事業を主たる業務として実施する担当者を置くなど、付与に係る審査や運用を適切に行うことができる体制を整備している、情報保護に関して積極的に取り組んでいるなどの条件を満たしている場合には、審査機関として応募することが可能となっています。
審査機関の種類は、大きく分けて「業種対象の審査機関」と「地域対象の審査機関」の2種類に分類することができます。
Pマークの付与事業者
プライバシーマーク(Pマーク)を付与されている事業者については、一般財団法人日本情報経済社会推進協会(JIPDEC)の公式サイト内にある「プライバシーマーク(Pマーク)付与事業者一覧」などで確認をすることが可能です。
付与を受けている事業者数は、次のように発表されています。
| 時期 | 付与事業者数 |
|---|---|
| 平成21年度 | 約11,000社前後 |
| 平成23年8月の調査 | 12,000社以上 |
その主な業種は、情報サービスや調査業が圧倒的に多く、そのほかには、出版や印刷業、広告業、人材派遣業、職業紹介業、メーリングサービス業などが多く、やはり個人の情報の取得や利用、委託などを取り扱っている業種が多くなっています。
とくに大手の企業からの委託で情報を預かったり、取り扱いを行う場合には、企業側からPマークの取得を促される場合が多くなっています。
というのも、プライバシーマーク(Pマーク)を付与されている企業が、情報の取扱いを委託する場合には、十分な情報の保護水準を満たしている委託先を選定しなければならず、その安全基準の確立も求められているからです。
プライバシーマーク(Pマーク)の規格上では、付与事業者に対して、次のようなことなどを求めています。
- 個人情報の委託先を選ぶための基準の決定と見直し
- 委託先の特定と見直し
- 委託先の評価と再評価
- 委託先との契約
自社だけの安全管理だけではなく、委託先による情報の流出や漏洩などについても、未然に防ぐための対策が必要となります。
たとえ、プライバシーマーク(Pマーク)を取得していても、情報漏洩のリスクは常に付きまとっているのが事実です。そのため、起こりうるリスクをあらかじめ想定して安全策を講じることによって、できる限りのリスク軽減が求められているのです。
目まぐるしく進化していくコンピューター社会で、いかに安全に情報を管理することができるかは、自社だけの対策では限界があるのも事実です。
プライバシーマーク(Pマーク)取得支援サービスなどのコンサルティングサービスを利用しながら、プロからの客観的なアドバイスに基づき、スムーズな取得と運用を目指しましょう。
プライバシーマーク(Pマーク)の取得については、企業が保有している情報をしっかりと守って利用する仕組みがあること、また、組織の社員や従業員がそれらの規則を順守し対応することなど、社内規則を作る段階から審査が行われます。
とはいえ、初めてプライバシーマーク(Pマーク)の取得活動を行う場合には、どのようなことから始めるべきなのか、分からないことが多くあります。
まずは、自社で保有をしている情報をすべて洗い出すことから作業を始めますが、肝心なのは、自社の規模や業務内容、取り扱っている情報量や種類などに合った適切な運用ルールの構築をすることです。複雑で無理のあるルール作りをしたところで、その後の運用がスムーズに行われず、息切れしてしまう可能性もあります。
プライバシーマーク(Pマーク)取得支援サービスは、マーク取得の際に利用することはもちろんですが、自社でマークを取得したものの、その後の運用が上手くいっていないという場合にも、相談をすることが可能です。
もしも、現在の運用方法に行き詰まりを感じている場合や、さらに効率の良いスムーズな運用に変えていきたいという場合などには、一度、プロからの客観的な視点でのアドバイスをしてもらうのもおすすめの方法です。
✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサル会社
- 費用:税抜き49万円〜
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. Pマーク取得にかかる期間・費用は?
A. 一般的に6〜12ヶ月、費用相場120万円〜(審査料金:2026年10月以降の新規申請で小規模約34万円・中規模約69万円〈税込〉+コンサルティング費用)です。株式会社UPFは税抜き49万円〜・業界トップクラスで最短サポートを提供します。
Q. コンサル会社なしで取得できますか?
A. 可能ですが多大な工数が必要です。コンサル利用で工数削減・審査通過率が向上します。
Q. どんな企業がPマーク・ISMSを取得すべきですか?
A. 個人情報を扱う企業全般が対象。特にIPO志向企業、大企業・官公庁取引企業、EC・医療・教育機関に推奨されます。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
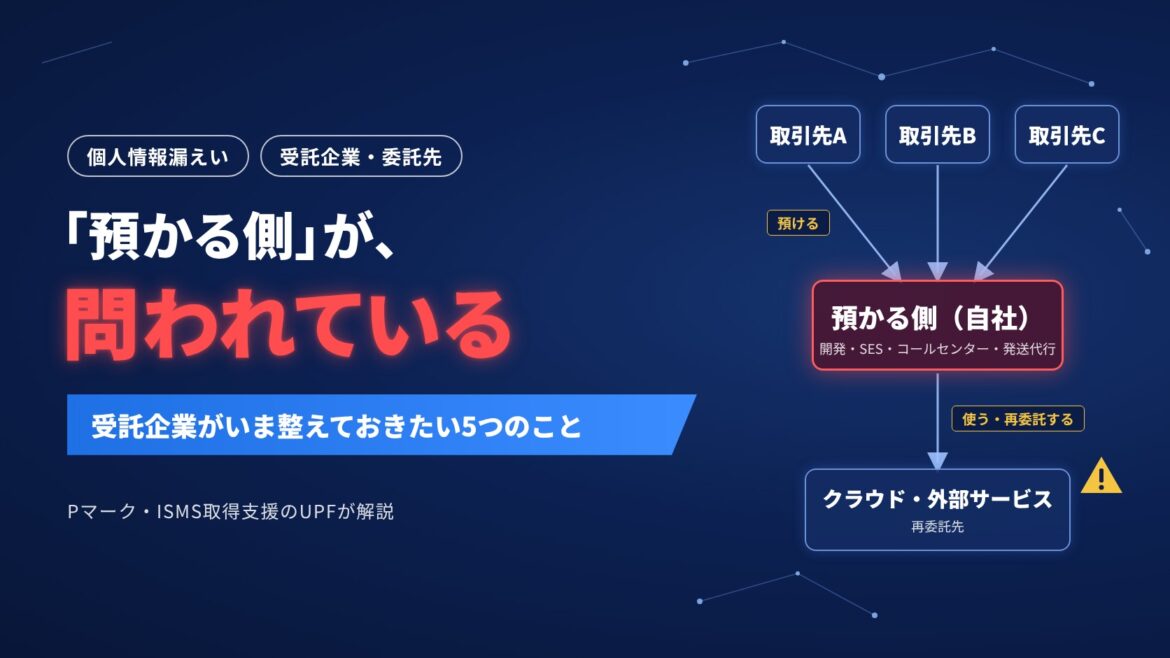
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
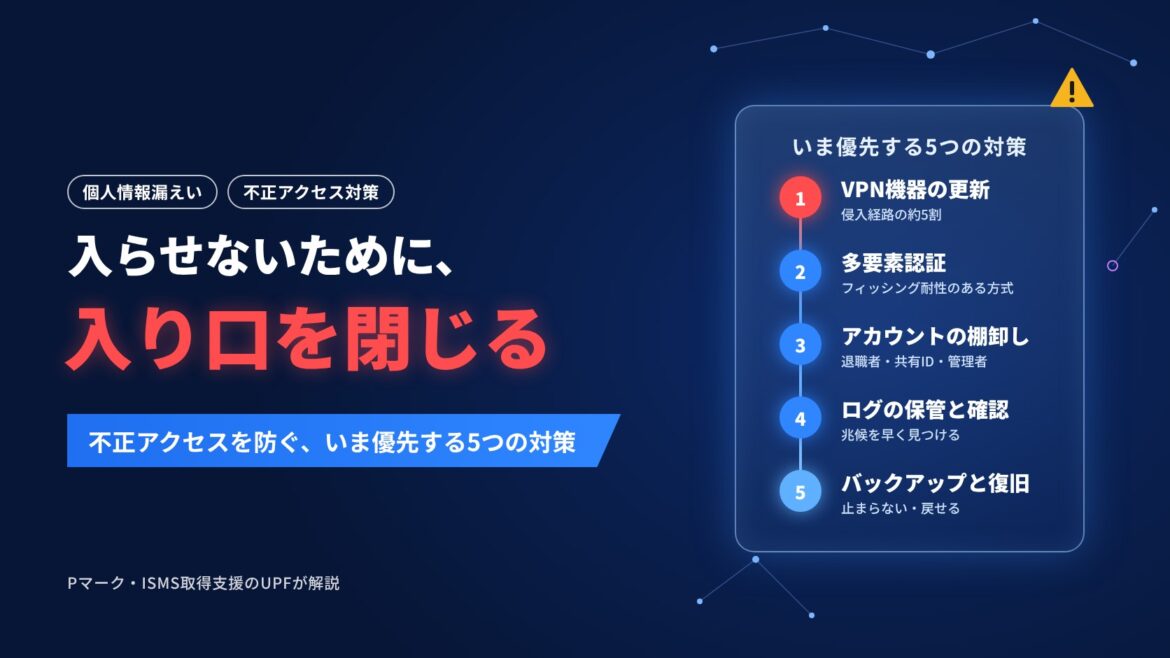
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
