
サプライチェーン全体のセキュリティを「見える化」する新制度「SCS評価制度」がいよいよ始まります✨UPFにできること


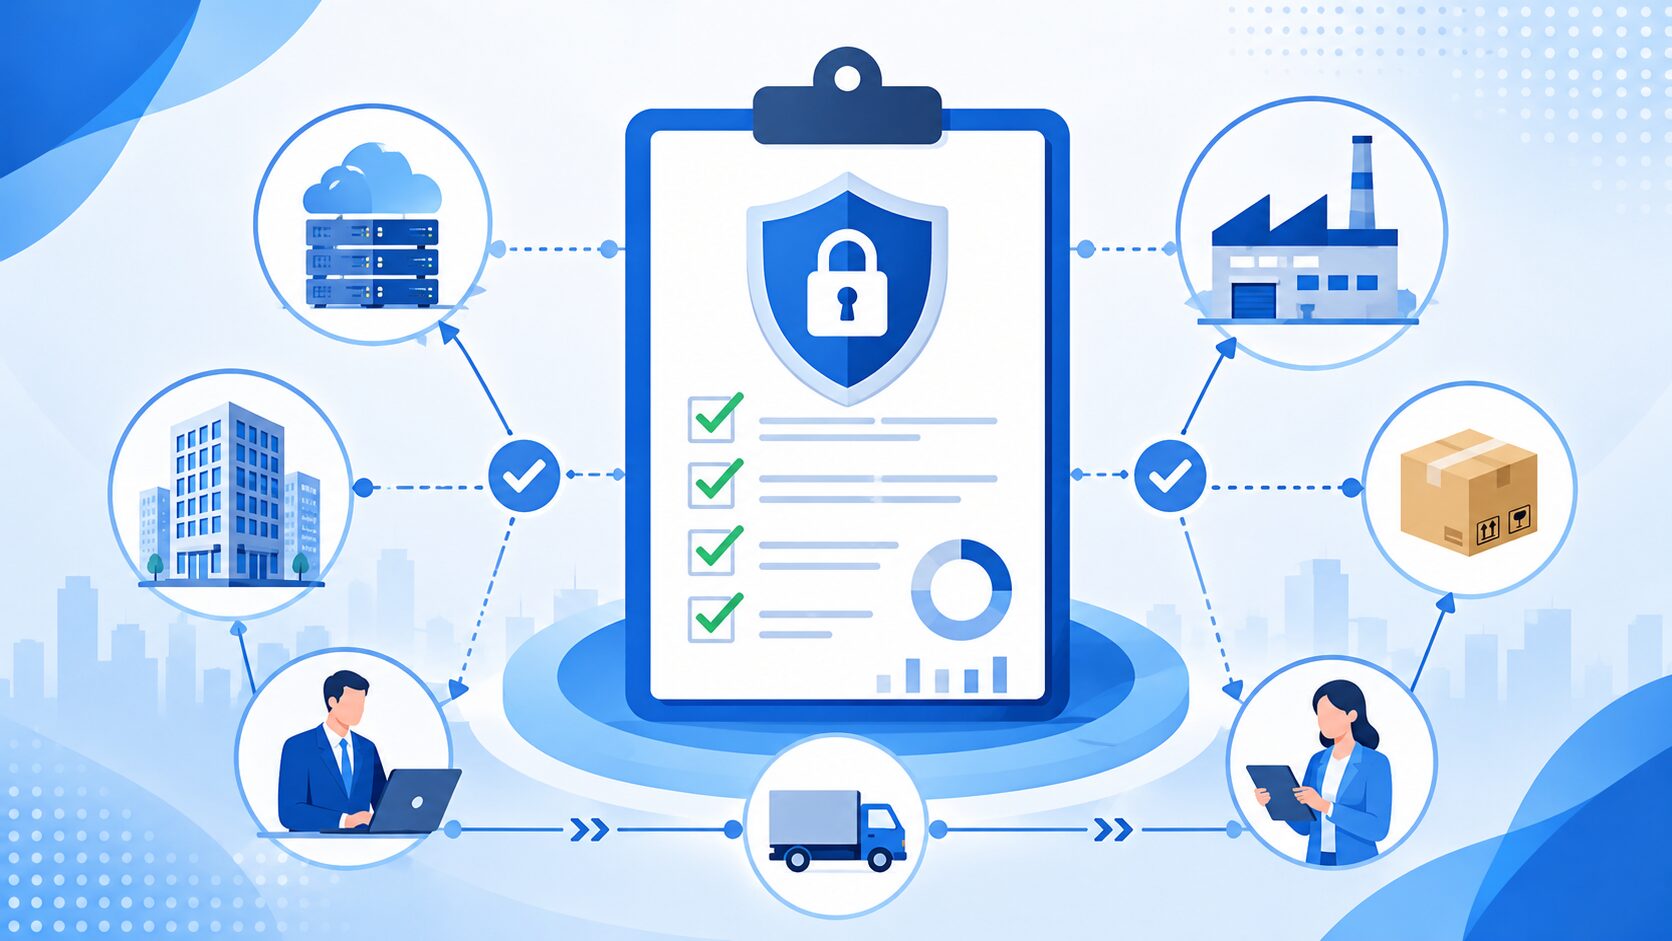
サイバー攻撃の手口が年々巧妙になるなか、最近特に増えているのが「取引先を踏み台にして、本来の標的企業へ侵入する」という手口です。セキュリティが手薄な中小企業を経由することで、大企業のシステムに入り込もうとするわけです。
IPA(情報処理推進機構)が毎年発表している「情報セキュリティ10大脅威 2026」でも、「サプライチェーンや委託先を狙った攻撃」は組織編の4位にランクインしており、もはや自社だけのセキュリティ対策では不十分な時代になってきました。
こうした状況を受け、経済産業省および内閣官房国家サイバー統括室は、2026年3月27日に「サプライチェーン強化に向けたセキュリティ対策評価制度」(略称:SCS評価制度)の制度構築方針を正式に公表しました。2026年度末頃の制度開始(申請受付の開始)を目指して、準備が進められています。
この記事のポイント
- SCS評価制度は、自社のセキュリティ対策がどのくらいできているかを共通の基準で評価・可視化する仕組みで、2026年度末頃の制度開始を目指している
- 対策のレベルは★の数で表し、★1・★2は自己宣言、★3は専門家確認付きの自己評価、★4は第三者評価機関による審査(★5は今後検討)
- ISMSなどの既存の認証制度とは相互補完的な制度で、PマークやISMSに取り組んでいる企業は対応を進めやすい
SCSとは「Supply Chain Security(サプライチェーン・セキュリティ)」の略です。一言で言えば、「自社のセキュリティ対策がどのくらいできているかを、共通の基準で評価・可視化する仕組み」のことです。
これまでは、発注元企業が委託先(取引先)のセキュリティ対策をチェックしたいとき、それぞれが独自に作ったチェックシートやアンケートに答えてもらうしかありませんでした。受ける側の中小企業にとっては、取引先の数だけ異なる様式に対応しなければならず、大きな負担になっていました。発注する側も、チェックの基準がバラバラでは「本当に大丈夫なのか」が判断しにくいという問題がありました。SCS評価制度は、こうした「発注側・受注側の双方が抱えていた課題」をまとめて解決しようとする制度です。

制度の仕組みを少し具体的に説明しましょう。SCS評価制度では、セキュリティ対策のレベルを「★(星)」の数で表します。すでにIPAが運用している「SECURITY ACTION 自己宣言制度」が★1・★2に相当するものとして活用される方向で検討されており、今回新たに★3・★4(★5は今後検討)が加わる形が想定されています(※制度の詳細は今後確定される予定です)。
| 段階 | 内容 |
|---|---|
| ★1 | 「情報セキュリティ5か条」に取り組むことを自ら宣言する制度です。 |
| ★2 | 情報セキュリティ基本方針(セキュリティポリシー)の策定・外部公開と、「5分でできる!情報セキュリティ自社診断」の実施の両方を行い宣言する制度です。 |
| ★3 | 「すべてのサプライチェーン企業が最低限実装すべき対策が取れている状態」を指します。 具体的には、社内のパソコンやサーバーの管理状況、ウイルス対策、不正アクセスへの備え、万が一のときの対応手順など、基本的なセキュリティ対策が整っているかどうかを確認されます。 評価の方法は「専門家確認付きの自己評価」です。自社で自己評価を行い、セキュリティ専門家(登録セキスペ等)に適合可否を確認してもらう形で取得できます。(※評価者の具体的な資格要件は現時点で詳細調整中であり、今後変更となる可能性があります。) |
| ★4 | サプライチェーンの中で特に重要な役割を担う企業(供給が止まるとサプライチェーンに大きな影響をもたらす企業や、機密情報を扱う企業など)を主な対象としています。 ※★3よりも広い範囲の対策が求められ、認定された第三者評価機関による客観的な審査を受ける必要があります。 |
| ★5 | 今後の最高水準として検討されています(※現時点では詳細は検討中です)。高度なサイバー攻撃への対応が求められる水準ですが、具体的な要求事項・評価基準は2026年度以降に検討が進められる予定で、現時点では詳細は未定です。 |
※★1・★2はいずれも自社が自ら宣言するもので、第三者による審査はありません。
なお、★3と★4の取得順序の要件については、今後公表される制度要件をご確認ください。★4の要求事項は★3の内容を包含するよう設計されているとされていますが、詳細は今後公表される制度要件をご確認ください。
ここで「うちは中小企業だけど、費用や手間はどうなるの?」と気になる方も多いでしょう。中小企業に向けては、次のような取り組みが進められています。
- 経済産業省とIPAでは、中小企業が★3・★4をできるだけ安く、手軽に取得できるよう、「サイバーセキュリティお助け隊サービス(新類型)」の創設を進めており、その制度設計に向けた実証事業を2026年春頃から開始する予定です。
- 「中小企業の情報セキュリティ対策ガイドライン」も★3・★4の要求事項に対応した内容に改訂・公開されており、何をどう対策すればいいかの指針が整いつつあります。
- IPAでは、「情報処理安全確保支援士(登録セキスペ)」と呼ばれるセキュリティ専門家が★3取得時の確認・助言を支援できる体制も整備しています。
「PマークやISMSをすでに取得している企業は、あらためて対応が必要なの?」という疑問も多いかと思います。SCS評価制度はISMSなどの既存の認証制度と競合するものではなく、経済産業省も「ISMS適合性評価制度等と相互補完的な制度として発展させていく」としています。
簡単に言うと、Pマークは「個人情報の適切な管理」、ISMSは「情報セキュリティ全般のマネジメント体制」をそれぞれ評価する仕組みです。SCS評価制度はそこに「サプライチェーン全体での共通セキュリティラインの確保」という視点が加わったものと考えると分かりやすいでしょう。すでにPマークやISMSに取り組んでいる企業は、対策の土台が整っている部分が多いため、SCS評価制度への対応がよりスムーズに進めやすいと言えます。
UPFの見解
我々の見解としては、このSCS評価制度は今後の企業間取引において重要な信頼指標になっていくと見ています。なぜなら、発注元企業が取引先に対して「★3以上の取得」を求めるようになっていくことが予想されるからです。取得していない企業は、新規取引の獲得が難しくなったり、既存の取引先から対応を求められたりする可能性があります。
「制度が始まってから動けばいい」と思っている企業様も多いかもしれませんが、社内ルールの整備・ログ管理の仕組みづくり・従業員教育など、対策には一定の準備時間が必要です。2026年度末の制度開始を見据えると、今から動き出すことが大きなアドバンテージになります。
UPFでは、SCS評価制度への対応に向けたご相談を随時お受けしています。
- 「何から手をつければいいかわからない」
- 「自社がどのレベルにあるか確認したい」
- 「PマークやISMSと合わせて効率よく進めたい」
といったお悩みがあれば、ぜひお気軽にご連絡ください。業界トップクラスの支援実績をもとに、貴社の状況に合わせてサポートいたします。
【出典】
・経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(2026年3月27日公表)
https://www.meti.go.jp/press/2026/03/20260327001/20260327001.html
よくある質問(FAQ)
Q. Pマーク取得にはどのくらいの期間・費用がかかりますか?
A. 一般的に6〜12ヶ月、費用は相場120万円〜(審査料金:2026年10月以降の新規申請で小規模約34万円・中規模約69万円〈税込〉+コンサルティング費用)です。ただし株式会社UPFでは税抜き49万円〜・最短スケジュールでのサポートを提供しています。業界トップクラスの実績で効率的に取得をサポートします。
Q. コンサル会社を使わずに自社だけでPマークを取得できますか?
A. 可能ではありますが、書類作成・社内体制整備・審査対策など多くの工数が必要で、専任担当者が必要になります。コンサル会社を利用することで大幅に工数を削減でき、審査通過率も高まります。
Q. Pマーク・ISMSはどんな企業が取得すべきですか?
A. 個人情報を扱う企業全般が対象ですが、特に上場・IPOを目指す企業、大企業・官公庁との取引企業、EC・医療・教育機関などに強く推奨されます。どちらの認証が適切か、株式会社UPFの無料相談でご確認いただけます。
Q. Pマーク・ISMSの取得支援(コンサル)は、どこに頼めばよいですか?
A. 比べる軸は3つです。①審査を知る体制があるか(現役審査員や審査員資格者の在籍)、②実績数と継続率を時点つきで公開しているか、③取得後の運用・更新まで含めた総額で見積もられているか。UPFは、プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍し、累計5,695社(2026年10月1日時点)、継続率95%(2020〜2026年平均)を公開しています。費用は、取得後から次回更新までのサポートを含む一括料金です。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
ISMSの更新・再認証で支援会社を切り替えるときのポイント|他社の支援から移る前に確認したいこと【2026年】
「毎年のサーベイランス審査のたびに、慌てて記録をそろえている」 「なぜこのルールになっているのか、説明できる人がいなくなった」 ISMS(ISO/IEC 27001)を取得して数年 […]
【業界別】物流・倉庫・配送会社のPマーク取得・更新|荷主から預かる個人情報を守るために整えておきたいことと、支援会社の見直し方
宅配や配送、倉庫での保管・出荷、引越しや設置のサービス。 物流の仕事は、荷物と一緒に、お届け先の氏名や住所、電話番号といった個人情報をお預かりして運ぶ仕事でもあります。 特にEC物 […]
【業界別】保険代理店・金融関連企業のPマーク・ISMS取得|金融分野ガイドラインを踏まえて整えておきたいことと、支援会社の選び方
保険代理店、金融商品仲介業者やファイナンシャルプランナー、そして決済や家計管理などのサービスを手がけるFinTech企業。 いずれも、お客様の資産や契約、ときには健康状態といった、 […]
Pマーク更新で支援会社を切り替えるときの手順とチェックリスト|他社のコンサル会社から移る前に確認したいこと【2026年】
「今の支援会社のままで、次の更新を迎えてよいのだろうか」 Pマーク(プライバシーマーク)を取得している会社から、更新を前にこうしたご相談をいただくことがあります。 担当者が頻繁に替 […]
【業界別】不動産会社のPマーク取得・更新|売買・賃貸・管理の現場で整えておきたいことと、支援会社の見直し方
不動産の売買や賃貸の仲介、賃貸管理の仕事では、お客様の年収や勤務先、資産の状況、家族構成、本人確認書類の写しなど、暮らしとお金に深く関わる情報を日常的にお預かりします。 宅地建物取 […]
