
自社管理のPマークを明確にする


【2026年10月時点の注記】
本記事は2017年1月の公開時点の情報をもとにしています。JIS Q 15001は2023年に改正され、プライバシーマークでは2024年10月1日から「構築・運用指針【JIS Q 15001:2023準拠】」に基づく申請受付が始まっています。
事業者の方が、プライバシーマーク(Pマーク)を新規で取得しようとする場合にはまず、社内において、個人情報保護マネジメントシステム(PMS)をつくりあげておかなければなりません。その後で、プライバシーマーク(Pマーク)の新規取得に向けて、本格的に動き出すことになります。プライバシーマーク(Pマーク)を取得するにあたっての流れとしては、プライバシーマーク(Pマーク)審査機関に宛てて、その事業者内での個人情報保護の保護体制を実際に判断してもらうための申請書を送ることとなります。その後、審査会で認められれば、無事、Pマークを発行してもらうことができます。また、はじめてプライバシーマーク(Pマーク)を取得しようとする場合には、プライバシーマーク(Pマーク)取得支援サービスを利用して、コンサルタントからの専門的な立場からの助言を受けていくことによって、その取得期間の短縮化などを図ることができます。
この記事のポイント
- Pマークを自社で管理していくには、無理なく運用することができる個人情報保護マネジメントシステム(PMS)の規則づくりが必須
- Pマークの取得にあたっては、事業者内に個人情報保護管理者をおかなければならない
- 個人情報保護管理者には、個人情報保護に関する知識と、従業員たちに対して指示できる立場が求められる
- 個人情報の流出に備え、従業員たちへの啓蒙活動や、ウイルス感染時の対処方法の周知などが必要
目次
Pマークの管理を自社で明確化していくために
適切な形で、プライバシーマーク(Pマーク)を自社で管理していくためには、前述した通り、個人情報保護マネジメントシステムという、個人情報を取得した事業者が、漏洩しにくい規則をつくりあげていかなければなりません。個人情報の流出を完璧に防ぐ手立ては、無いに等しいものとなっているのが現状なので、いかにして個人情報漏洩の危機に対して対策を施していくのかが問われてきます。
個人情報漏洩のリスクを完全に防ぐことはできませんが、少しでも漏洩を防止するためにできることは、プライバシーマーク(Pマーク)を取得しようとする事業者や各種団体内における、次のようなことです。
- 自社で運用しやすいルールづくりをする
- それらのルールに問題があると認められた場合には、速やかに改善し、見直すことができるといった仕組みづくり
- JISQ 15001の基準要項に沿った形でそれらの規則をつくりあげていく
個人情報を保護していくためには、無理なく運用することができる個人情報マネジメントの規則集の作成が必須となってくるのです。そのため、事業者内の個人情報保護を担当している方は、様々な可能性を考慮し、運営しやすい個人情報保護のマニュアルに書き換えていくことで、従業員たちへの個人情報の漏洩防止に対する意識を高めていかなければなりません。このような形で、実務との兼ね合いを見ながら、個人情報が漏洩しづらい規則を構築していくことで、無理のない運営が可能となっていきます。
Pマークの取得にあたり個人情報保護管理者が必要
プライバシーマーク(Pマーク)を取得するにあたっては、事業者内に、個人情報保護管理者をおかなければなりません。その点については、事業者内部でどのような立場の方を、個人情報保護の担当者とすればいいのかがわからないといったケースもあります。個人情報の保護の担当者を決める際には、どんな方がふさわしいのかその基準をあげてみれば、当然のことながら、個人情報保護に関する知識を持った方でなければならないといえます。
この個人情報保護の担当者は、プライバシーマーク(Pマーク)の仕組みや規則の理解、そしてその運用を任されることとなってきます。プライバシーマーク(Pマーク)の新規取得時や更新時には、その審査時の対応などにあたることとなりますので、個人情報保護の必要最低限の知識が必要となってきます。しかし、この個人情報保護の担当者になるためには、とくに資格といったものは必要ないので、基本的には誰でもその担当となることができます。ただし、法律上の観点から、事業者の監査役となっている方々は、この担当者となることはできないという制限が設けられています。
また、プライバシーマーク(Pマーク)の新規取得・更新の際には、JISQ 15001が要求事項となっているので、個人情報を保護していくうえにおいてその責任を持っている、事業者の取締役にあたる方が担当者になるといったことが理想的になります。同時に、この担当者となる方の必要な条件としてあげられるのは、その会社の事業内容を全体的に把握していることや、プライバシーマーク(Pマーク)の個人情報保護の運用していくうえで、従業員たちに対して、指示できる立場にある者が、その担当者となるにふさわしいといえます。また、冒頭で述べた個人情報保護マネジメントシステム(PMS)をつくりあげていくうえにおいても、この個人情報保護の担当者が、その職務にあたることとなってきます。
| 項目 | 内容 |
|---|---|
| 知識 | 個人情報保護に関する知識を持った方でなければならない |
| 資格 | とくに資格といったものは必要ない |
| なれない方 | 事業者の監査役となっている方々 |
| ふさわしい方 | 事業者の取締役にあたる方が理想的 その会社の事業内容を全体的に把握し、従業員たちに対して指示できる立場にある者 |
| 主な職務 | プライバシーマーク(Pマーク)の仕組みや規則の理解とその運用、新規取得時や更新時の審査時の対応、個人情報保護マネジメントシステム(PMS)をつくりあげていく職務 |
また、事業者が取り扱っている個人情報が流出してしまわないようにするためには、業務フローを確認することのできる図面や、台帳といったものなどを作成することにより、効率的に個人情報の保護をすることが可能となります。その際には、電子的な情報ならパソコンや外部ディスク、DVDなどを使用するのかや、プリントアウトされたものであれば、戸棚を保管場所とするのかなどといったように、個人情報が記録されている各メディアによって、セキュリティーの面で問題がないように保管することが求められてきます。
個人情報流出に備えて対策を講じる
プライバシーマーク(Pマーク)の新規取得前後、あるいは2年毎のPマーク更新の際には、事業者内部における個人情報の漏洩保護の体制が重要になってきます。この体制に不備があれば、その分だけ個人情報が流出してしまうといったリスクが高まっていき、万が一漏洩してしまうようなことになってしまった場合には、社会的な信用と信頼性を失ってしまうこととなります。
そのため、個人情報の漏洩リスクに関しては、従業員たちに対して、通常業務で使用しているパソコンや、USBメモリなどをはじめとする情報記録媒体の取り扱い方に十分な注意を払うような啓蒙活動も必要となってきます。そのほかにも、仕事上で扱っている情報を、安易に記録媒体へとコピーしないようにするといったことや、OSのセキュリティーアップデートを必ず行うようにするといったことも、個人情報流出リスクを抑えるためには重要な作業となってきます。そして、業務用パソコンを社外で使用しようとする場合には、必ず個人情報保護の担当者などからの許可を受けるようにするといったことも、その漏洩リスクを引き下げることとなります。
個人情報流出リスクを抑えるための対策
- パソコンや、USBメモリなどをはじめとする情報記録媒体の取り扱い方に十分な注意を払うような啓蒙活動
- 仕事上で扱っている情報を、安易に記録媒体へとコピーしないようにする
- OSのセキュリティーアップデートを必ず行うようにする
- 業務用パソコンを社外で使用しようとする場合には、必ず個人情報保護の担当者などからの許可を受けるようにする
- コンピューターウイルスに感染してしまった場合の対処方法なども、事前に伝えておく
また、従業員たちが業務で使用しているパソコンが、コンピューターウイルスに感染してしまった場合の対処方法なども、事前に伝えておくといったことも必要です。ウイルス対策ソフトを使用していたとしても、その穴をくぐり抜けて、ウイルスにやられてしまうケースもありますので、それら有害なウイルスを検出した際には、まずパソコンにつないでいるLANケーブルを取り外したり、Wifiをオフにするなどの、具体的な対策を速やかにとるように伝えておくことで、事故が起きた際には、その被害を拡大させないようにすることができます。こうした対処を行わないでいれば、二次的な被害へと発展していってしまいますので、被害を最小限に食い止めるように努めていくことが、多数の個人情報を取り扱っている事業者にとっては、非常に大切な姿勢となってきます。
個人情報保護対策を抜かりなく行なっている事業者などに、プライバシーマーク(Pマーク)指定審査機関に申請して認められれば付与されるPマークの自社管理は、無理なく運用できる個人情報保護マネジメントシステム(PMS)の作成が必要です。そして、業務に携わる従業員たちへの個人情報漏洩防止のための教育もまた同時に、留意すべき点となってきます。
Pマーク取得のコンサルならおすすめは株式会社UPF
- ✅ 多くの企業様への支援実績(業界トップクラス)
- ✅ プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- ✅ 税抜き49万円〜(業界最安水準)
- ✅ 全国対応・完全リモート対応
- ✅ Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
- ✅ 取得後の年間運用・更新まで一貫サポート
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
まずはお気軽にご相談ください。お問い合わせはこちら
よくある質問(FAQ)
Q. Pマーク取得にかかる期間・費用は?
A. 一般的に6〜12ヶ月、費用相場120万円〜(審査料金:2026年10月以降の新規申請で小規模約34万円・中規模約69万円〈税込〉+コンサルティング費用)です。株式会社UPFは税抜き49万円〜・業界トップクラスで最短サポートを提供します。
Q. コンサル会社なしで取得できますか?
A. 可能ですが多大な工数が必要です。コンサル利用で工数削減・審査通過率が向上します。
Q. どんな企業がPマーク・ISMSを取得すべきですか?
A. 個人情報を扱う企業全般が対象。特にIPO志向企業、大企業・官公庁取引企業、EC・医療・教育機関に推奨されます。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
Pマークは自社で取れる?内製と支援会社への依頼の違い|費用・工数・リスクで比べる判断ポイント【2026年】
「Pマークは、コンサル会社に頼まないと取れないのでしょうか」 取得を検討している企業から、ときどきいただくご質問です。 結論から言うと、Pマーク(プライバシーマーク)は自社だけで取 […]
【業界別】SES・人材派遣・人材紹介会社のPマーク取得・更新|人材ビジネス特有の論点と、支援会社を見直すタイミング
人材ビジネスは、「人の情報」そのものを預かって成り立つ事業です。 履歴書や職務経歴書、スキルシート、マイナンバー、給与の振込口座、健康診断の結果まで、ひとりの方について扱う情報の幅 […]

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
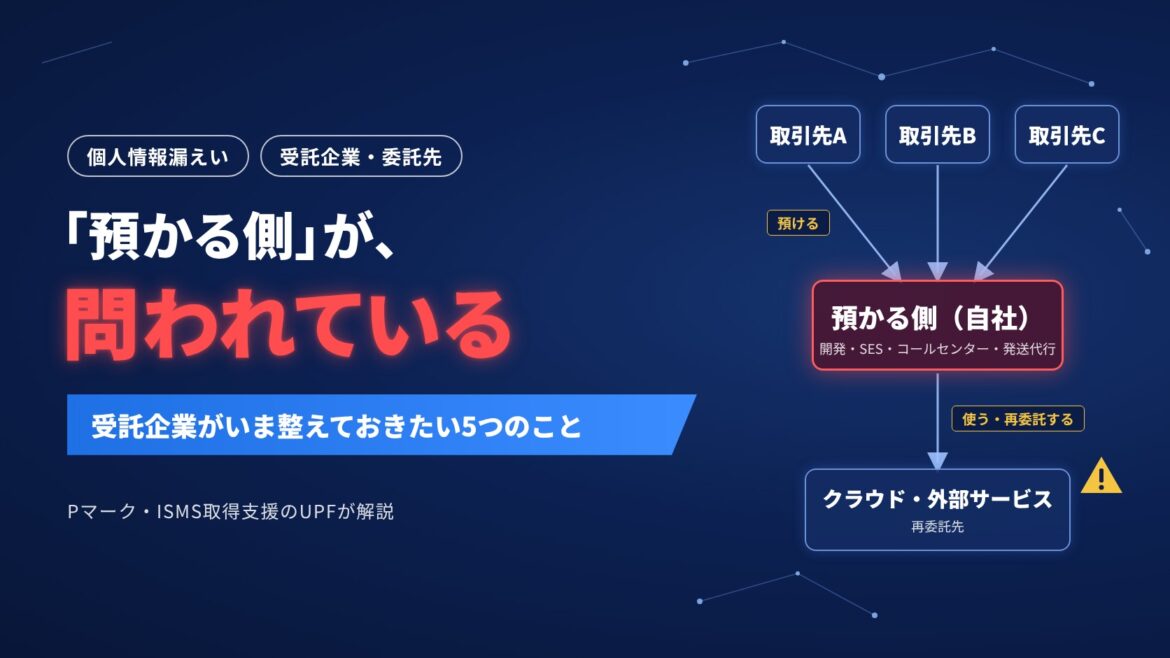
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
