
AIで爆速開発した東大生限定アプリ「UTopiaユートピア」が情報漏洩で即停止!バイブコーディングの落とし穴と、企業が学ぶべきこと


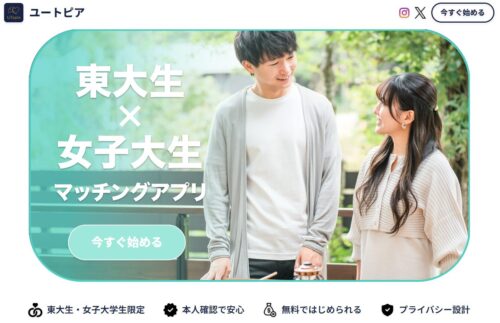
2026年4月、「男子東大生×女子大生限定」を謳うマッチングアプリ「UTopia(ユートピア)」がリリースされました。しかし正式サービス開始からわずか1週間も経たないうちに、個人情報の取り扱いに関する深刻な問題がSNS上で指摘され、サイトは「メンテナンス中」の表示となり、事実上サービスが停止した状態が続きました。
この件が業界で大きく注目されているのは、単なるセキュリティ上の問題にとどまらないからです。いま急速に広まっている「バイブコーディング(Vibe Coding)」という開発手法が抱える構造的なリスクを、象徴的な形で示した事案として、エンジニアやセキュリティ関係者の間で広く取り上げられました。
この記事のポイント
- 2026年4月にリリースされたマッチングアプリ「UTopia」は、個人情報の取り扱いに関する深刻な問題を指摘され、事実上サービスが停止した
- AIは「動くコードを書く」ことは得意でも、「攻撃者の視点でセキュリティホールを探す」ことは苦手。「動いた=安全」ではない
- AIで作った社内ツールでも、個人情報を扱っていれば個人情報保護法の対象になる
- Pマーク・ISMSの仕組みが「AI内製ツール」にまで適用されているか、改めて確認が必要
UTopia(utopia.tokyo)は、本人確認にマイナンバーカードを使うという触れ込みで、リリース前からSNSで話題になっていました。ところが騒動のきっかけとなったのは、公式Xアカウントの投稿に付いたコミュニティノートでした。
その投稿は500万回以上表示されるなど広く拡散されていましたが、ノートには次のような指摘が付けられました。
- 「適法な業者かどうか確認が取れない」
- 「マイナンバーカードの情報収集への懸念」
- 「プライバシーポリシーで個人情報が外部委託される可能性がある」
これをきっかけに、ITエンジニアやセキュリティ研究者らが独自に技術的な検証を始め、SNS上で問題点の報告が相次ぐことになりました。
それらの報告の中では、次のような問題が指摘されています。
なお以下はあくまで第三者による検証・指摘の内容であり、運営側が公式に認めた事実ではありません。情報の性質上、不確かな部分を含む可能性があることをご了承ください。
- ログインしていなくても、全ユーザーの氏名・顔写真・メールアドレスが取得できる状態だった可能性がある。
- マイナンバーカードの画像が、URLさえ知れば誰でもアクセスできる設定で保管されていた可能性がある。
- 東大ドメインのメールアドレスチェックが、ブラウザ側だけで行われており、回避できる状態だったとされる。
- ユーザー自身でマイナンバー認証済みステータスを書き換えられる状態だったとされる。
- データベースの管理者キーが、画面のソースから取得できる状態だった可能性があると報告されている。
マイナンバーカードの情報というのは、氏名・住所・生年月日・顔写真・個人番号が一体になった、日本でもっとも機微な個人情報のひとつです。技術的な安全性への懸念に加えて、同アプリのプライバシーポリシーには「個人情報の外部委託の可能性」や「合併・事業承継による第三者への提供」が明記されていたとも報告されており、登録した情報の扱いについて不安を感じたユーザーも多かったようです。これらが適切に保護されていなかったとすれば、極めて深刻な問題となります。
さらに、4月21日以降サイトはメンテナンス画面に切り替わりましたが、運営元の法人名や責任者に関する情報は明かされておらず、一連の指摘に対する公式な説明も記事執筆時点では確認されていませんでした。インシデントが発生した際、迅速な情報開示と説明責任を果たすことが、信頼回復の最初の一歩です。それができなかった場合、時間が経つほど信頼の回復は難しくなります。
もしすでにUTopiaに登録していた方がいれば、念のため他サービスで使い回しているパスワードの変更や、不審なメールへの注意など、二次被害を防ぐための対策をとることをお勧めします。
「バイブコーディング」とは、AIに「こんなアプリを作って」と自然な言葉で伝えるだけで、プログラムコードを丸ごと生成してもらう開発スタイルのことです。CursorやGitHub Copilot、Lovableなどのツールを使えば、プログラミングの知識がほとんどない人でも、半日でWebアプリのプロトタイプが作れてしまう時代になりました。これ自体は素晴らしい技術の進化だと思います。
ただ、大きな落とし穴があります。AIは「動くコードを書く」ことは得意でも、「攻撃者の視点でセキュリティホールを探す」ことは苦手です。ある調査では、AIが生成したコードの相当数にセキュリティ上の問題が含まれていたという結果も報告されています。「動いた=安全」ではない。これがバイブコーディング時代の最大の落とし穴です。
今回の事案は、UTopia開発者がバイブコーディングを使ったかどうかについて公式な確認はありません。ただ、複数の技術者が「クラウド型データベースのチュートリアル通りに進めると陥りがちな典型的なミスが重なっている」と指摘しており、「AI任せの開発で起きやすいパターンの典型例」として業界内で語られています。
「東大生のマッチングアプリの話でしょ?うちには関係ない」
そう感じた方、少し立ち止まって考えてみてください。今、社内でAIを使って「ちょっとしたツール」を作っている社員はいませんか?「AIで業務システムを内製化しよう」という動きは、あなたの会社でも始まっていませんか?
弊社にも最近、「AIで作った社内ツールがあるのだが、セキュリティ面が心配で…」というご相談が増えています。社内向けのツールだから大丈夫、と思っていても、そのツールが個人情報を扱っていれば、個人情報保護法の対象です。「誰かが作ってくれた」「AIが生成した」は、法的には何の免責にもなりません。
今回の事案が示しているのは、「AIの民主化」と「セキュリティリスクの民主化」は、セットで起きるという現実です。
AIで開発したサービスや社内ツールが個人情報を扱う場合、最低限以下の点は確認してください。
AIで開発したツールの確認ポイント
- ログインしていない人がデータにアクセスできない設計になっているか。
- 入力チェックはサーバー側でも行っているか(ブラウザ側だけで完結していないか)。
- 機密キーやAPIシークレットがソースコードに混入していないか。
- 個人情報・本人確認書類の保管場所は適切か。
- プライバシーポリシーに、個人情報の利用目的・委託先・第三者提供の条件が正しく記載されているか。
- 法令上の届出・表示義務(業種ごとの許認可など)をすべて満たしているか。
プライバシーマーク(Pマーク)やISMS(ISO 27001)を取得されている企業であれば、「個人情報の取扱いは委託先を含めて管理する」という仕組みがすでに整っているはずです。ただ、その仕組みが「AI内製ツール」にまで適用されているかどうか、改めて確認が必要な時代になりました。
AIで作ったツールが扱う個人情報の洗い出し、リスク評価、利用目的の明示——これらはPマーク・ISMSが求めるルールの中に、もともと組み込まれているはずの話です。「うちはPマークを持っているから安心」ではなく、AIツールの台頭に合わせてルールを見直すことが、今まさに求められています。
UTopia事案から学べるのは、技術の問題だけではありません。技術は素晴らしい。AIでアプリが作れる時代は、本当にすごいことだと思います。でも、その便利さに乗っかるほど、「誰かが安全を確認してくれているはず」という思考停止が忍び込んできます。
個人情報を扱うなら、ツールがAIであろうと人間であろうと、確認すべきことは変わりません。むしろ、AIが作ったからこそ、一度立ち止まって確認する習慣が大切です。
「自社のAI活用に不安がある」「社員がAIでツールを作っているが、セキュリティが心配」という方は、ぜひ一度ご相談ください。現状のヒアリングから一緒に整理させていただきます。
✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサル会社
- 費用:税抜き49万円〜
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,673社です(うちPマーク4,250社、ISMS 1,192社、TISAX 110社)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. 個人情報漏洩が起きた場合、どのような対応が必要ですか?
A. ①被害の拡大防止措置、②原因調査と再発防止策の実施が必要です。また、要配慮個人情報の漏えいや1,000人を超える漏えいなど法令で定める事態に該当する場合は、③個人情報保護委員会への報告と④本人への通知が義務になります。Pマーク取得企業は、Pマークポータルサイトから審査機関と付与機関(JIPDEC)への報告も必要です。ISMS取得企業は、契約している認証機関の規定もあわせて確認してください。株式会社UPFでは事故対応サポートも提供しています。
Q. Pマーク・ISMSを取得すると情報漏洩リスクはどう変わりますか?
A. 定期的な内部監査、従業員教育、リスク管理プロセスの整備により、情報漏洩リスクを大幅に低減できます。また、万が一の事故時も適切な対応体制が整うため、ブランドダメージを最小化できます。
Q. 情報セキュリティ対策としてまず何から始めるべきですか?
A. まず現状の情報資産とリスクを棚卸しし、優先度の高いリスクから対策を講じることが重要です。株式会社UPFでは無料相談で現状診断を行い、最適なセキュリティ体制構築をご提案します。
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
AIMS(ISO/IEC 42001)取得の効果を最大化する7つの活かし方|取得企業が少ない今こそ差別化につなげる方法
AIMS(ISO/IEC 42001)の国内の認証登録組織は、ISMS-ACの公表でまだ13件(2026年9月29日時点)。取引条件として求められる前の今こそ、先行者として選ばれる好機です。AIサービスの差別化、顧客の質問への回答、AIの事故防止、ルール変化への備えまで、UPFが7つの活かし方を解説します。 […]
ISMS(ISO27001)取得費用の総額はいくら?【2026年版】審査費用・コンサル費用・3年間の維持費用まで
ISMS(ISO27001)の取得費用を、認証機関に支払う審査費用の決まり方、コンサル費用、社内の工数、見落としがちな実費まで含めた「総額」で解説。毎年のサーベイランス審査と3年ごとの再認証審査を含めた、3年間の費用の考え方もまとめました。 […]
Pマーク取得費用の総額はいくら?【2026年10月改定後】審査費用・コンサル費用・見落としがちな費用まで
Pマークの取得費用を、2026年10月改定後の審査費用(小規模336,600円〜)、コンサル費用、社内の工数、見落としがちな実費まで含めた「総額」で解説。事業者規模の判定方法や、取得から最初の更新までの費用もまとめました。 […]
【2026年10月】東京でAI社内ガイドライン策定を頼めるおすすめ会社10社比較|料金・成果物・所在地一覧
東京都内でAI(生成AI)社内利用ガイドラインの策定を依頼できる10社を、料金・成果物・所在地・得意分野で比較。料金を公開しているUPF(15万円〜・税別)と大塚商会の違い、費用相場、失敗しない選び方まで解説します。 […]
【2027年1月適用】TISAXの新基準「VDA ISA2027」とは?変更点5つと、自動車サプライヤーが年内に決めるべきこと
TISAXの評価基準の新版「VDA ISA2027」が2026年7月1日に公表され、2027年1月1日以降に発注される評価から適用されます。主な変更点5つと、新規取得・更新予定の企業が年内に決めるべきことを解説します。 […]
