
JIS Q 15001とは何か?Pマークとの関連性から活用メリットまで解説します


【2026年10月時点の注記】
本記事は2023年7月の公開時点の情報をもとにしています。JIS Q 15001は2023年に改正され、プライバシーマークでは2024年10月1日から「構築・運用指針【JIS Q 15001:2023準拠】」に基づく申請受付が始まっています。個人情報保護法はその後も改正が行われており、2026年7月に公布された改正の内容は「【2026年7月公布】改正個人情報保護法で何が変わるか Pマーク運用に効く5つの論点」で解説しています。
JIS Q 15001とはどのように活用されるものなのでしょうか。また、JIS Q 15001について調べると必ず目にするPマークはどのようなもので、JIS Q 15001とはどのような関連があるのでしょうか?個人情報保護への関心が高まる現在、個人情報を正しく管理することが求められています。この記事を通して、JIS Q 15001やPマークについて理解を深めることができます。
この記事のポイント
- JIS Q 15001は、組織が個人情報を適切に管理するためのマネジメントシステムの要求事項を定めた日本産業規格
- JIS Q 15001の要求事項を満たし、JIS Q 15001に基づく審査に合格することで、Pマークが付与される
- 個人情報保護法は全事業者が守るべき法律、JIS Q 15001は法的な義務はないが、個人情報保護法をふまえたより厳しい規格
- Pマーク取得の工程は、方針の決定・PMSの策定・運用・申請と審査・付与認定の5つ
目次
JIS Q 15001について
JIS Q 15001とは、一般財団法人日本規格協会によって策定された日本産業規格の1つで、個人情報保護を目的とした、組織が個人情報を適切に管理するためのマネジメントシステムの要求事項を定めた規格です。JIS Q 15001に基づいて社内体制を整備することで、効果的かつ効率的な個人情報管理を行うことができます。
JIS Q 15001の特徴としては、次の2点を実践的な目的としていることが挙げられます。
- 個人情報保護法など他のマネジメントシステム規格と構造の整合性に配慮していること
- 個人情報保護法は法的に定められているが、JIS Q 15001によるPマークは取得義務がないため、この規格を活用することは、法律の要請を上回る高度な配慮を行っている会社にはPマーク付与という形で認証を与えること
JIS Q 15001について調べるとよく目にする単語として「Pマーク」があります。JIS Q 15001とPマークはどのような関係なのでしょうか。以下では2者の関係性について解説します。JIS Q 15001とPマークの関係とは、JIS Q 15001の要求事項を満たし、JIS Q 15001に基づく審査に合格することで、Pマークが付与されるようになっています。つまり、JIS Q 15001はPマークを取得するために押さえるべき内容がまとめられたものと言い換えることが出来るでしょう。
JIS Q 15001と個人情報保護法の違いについて
次に、Pマークと同様、JIS Q 15001と共によく使われる個人情報保護法とJIS Q 15001はどのような違いがあるのでしょうか。
個人情報保護法は全事業者が守るべきものとして法的に定められているのに対して、JIS Q 15001は、法的に義務付けられてはおらず、個人情報保護法をふまえて、より厳しい規格となっています。
個人情報保護法の内容をふまえて、規格を定めているため、個人情報保護法が改正されると、それに合わせる形でJIS Q 15001も変更されています。
JIS Q 15001制度の歴史について
以下では、JIS Q 15001が制定された背景や、3回にわたるJIS Q 15001の改正について見ていきます。JIS Q 15001が制定された背景としては、1990年代になって、インターネットが普及し、個人情報を取り巻く環境の変化から、OECDは個人情報に関する8つの原則を定めました。この世界の動きを受けて、日本でも対策が取られるようになり、その結果として1999年にJIS Q 15001(JIS Q 15001:1999)が制定されたのです。
2回目の改正は、2003年に個人情報保護法が制定されたことを受けて、JIS Q 15001もそれに合わせる形で改正が行われ、2006年にJIS Q 15001が新たに改定されました(JIS Q 15001:2006)。3回目の改正は、2015年の個人情報保護法が改正されたことを受けて、JIS Q 15001:2015が制定されました。3回目の改正は文書の構造や使用される用語が大きく変更されたと言われています。
Pマークは何を表しているのか?
ここまでJIS Q 15001について特徴や歴史とともに見ていきました。ここからは、JIS Q 15001とセットで用いられるPマークとはどのようなものなのか、Pマークについてメリットや取得までの流れ、事例を合わせて解説していきます。
まずPマークとは、上記でも述べた通り、JIS Q 15001に基づく審査に合格することで得ることができる個人情報保護体制に関する認証です。個人情報保護法より厳しい規格であるJIS Q 15001に基づき、社内の体制を整えるため、Pマークを取得することは個人情報への堅実な取り組みを行っていると社外にも示すことができます。
Pマークを取得する組織の対象について
Pマークを取得する組織の対象は、2名以上から構成される事業者と定められています。個人事業主は取得することができませんが、個人情報を取り扱うあらゆる種類・規模の組織がJIS Q 15001を利用し、Pマークを取得することができるようになっています。
PマークとISMSの違い
Pマークとともに、よく耳にする単語としてISMSが挙げられます。前提として、ISMSは、ISO/IEC 27001の規格に基づいた情報セキュリティマネジメントシステムのことを指しています。
PマークとISMSには、どのような違いがあるのでしょうか。PマークとISMSは様々な項目で異なるとされています。主な違いは次のとおりです。
| 項目 | Pマーク | ISMS |
|---|---|---|
| 規格の対象 | 個人情報に特化している | 組織が持つ情報全般が対象となっている |
| 認証が適用できる地域 | 国内限定 | 世界でも適用することができる |
| 認証の範囲 | 企業ごとに取得するため、会社全体が範囲となる | 社内の一部の部署だけでも取得できるため、認証範囲を設定できるとされている |
この他にも、PマークとISMSでは項目ごとに様々な違いがあるため、自社はどちらを活用すべきなのか、よく吟味する必要があります。
Pマークを取得するメリット
これまで、PマークについてISMSとの違いや取得する対象について見てきました。以下では、Pマークを取得するメリットについて述べていきます。
① 個人情報を適切に管理するよう組織の体制を整えることができる
JIS Q 15001という規定に基づいて、社内のルールや基準が明文化されることで、個人情報を適切に管理するよう組織の体制を確立できるようになります。
② 個人情報に関するリスクを減らすことができる
上記のメリットにもある通り、Pマークの取得に伴い社内の体制を整えるため、Pマークの取得は個人情報漏洩など個人情報に関する問題を起こすリスクを減らすことに繋がります。
③ Pマークを取得することで、個人情報の取り扱いに関する信頼を高めることができる
Pマークについての説明でもふれましたが、個人情報保護法より厳しいJIS Q 15001に基づくPマークを取得することで、個人情報の保護に関して高いレベルを保持していると社外に示すことができます。また、個人情報の取り扱いについて高いレベルをもつことは、取引先や顧客に対して信用を高めることにも繋がると言えるでしょう。
Pマーク取得までの一連の流れについて
Pマーク取得に向けた工程は大きく分けて、5つに分けられます。
①取得に向けて方針の決定
なぜ自社ではPマークを取得するのか、取得する目的を定め、社内で共有することは重要であり、目的を共有することで社内としての方針を決定することができます。また、その際には、誰が中心となって進めるのか、取得に向けた社内の体制や、いつ・どの審査を受けるのか、審査に向けたスケジュールを立てましょう。全体を把握することで、取得に向けた具体的な行動が見えてきます。
②PMSの策定
JIS Q 15001とは個人情報保護マネジメントシステムを定めた規格と説明しましたが、個人情報保護マネジメントシステムとは通称PMSと呼ばれ、個人情報保護の体制を整え、計画から実行、監査、改善のPDCAサイクルを繰り返し、継続的な改善を促す仕組みを指しています。方針の決定後は、実際どのように進めていくのかPMSの内容を決めていきます。具体的には、次のような策定を行います。
- 個人情報の取り扱い方法
- 入退室管理やウィルス対策などセキュリティの確保
- 監査や教育などマネジメントシステム運用のための計画など
③運用
②で策定したPMSに基づいて社員教育や個人情報保護、内部監査の実施を行います。また、PMSはPDCAサイクルを回すことが重要であるため、内部監査の結果を受けてPMSや運用を見直す必要があると言われています。
④申請と審査
申請には、指定された書類を予め提出する必要があります。書類の提出をもって、申請したと見なされるため、入念に準備を行いましょう。
申請後には、審査員が企業を訪れる現地審査が行われます。審査で確認されるポイントに向けて、こちらも十分な対策を取るようにしましょう。
⑤付与認定
全ての審査に合格すると、Pマークが付与されるようになり、Pマークを使用できるようになります。Pマーク取得後も、個人情報保護に対する高い安全性を維持できるように努めましょう。
Pマークを取得した企業の事例
Pマークを取得した企業にはどのような企業があるのでしょうか?最後に、Pマークを取得した事例を確認していきます。Pマークを取得した企業は、2022年10月時点で約17,000社にも及びます。
取得している企業を見ると、サービス業、その中でも情報サービス・調査を行う企業での取得割合が高くなっています。Pマークを取得した企業の事例としては、株式会社エイチ・アイ・エス、教育出版株式会社、大塚製薬株式会社などが挙げられ、様々な業界の企業が取得していると分かります。
まとめ
これまで、JIS Q 15001やPマークについて、歴史やメリット、取得に向けた流れと共に見てきました。
この記事のまとめ
- JIS Q 15001は個人情報保護マネジメントシステムの要求事項を定めた規格で、これに基づく審査に合格するとPマークが付与される
- Pマークを取得することで、個人情報を適切に管理する体制を整え、リスクを減らし、取引先や顧客からの信用を高めることができる
- Pマーク取得の工程は、方針の決定・PMSの策定・運用・申請と審査・付与認定の5つ
特に個人情報の安全性が問われるようになった現在、JIS Q 15001を用いてPマークを取得することは、個人情報保護の観点から重要であると言うことが出来るでしょう。
株式会社UPFには、業界トップクラスを誇る実績に基づく、プライバシーマーク(Pマーク)取得や、取得に必要な社員教育のノウハウがございます。プライバシーマーク(Pマーク)取得・教育実施でお悩みの企業様・ご担当者様は、どうぞお気軽にお問い合わせください。
よくある質問(FAQ)
Q. Pマーク取得にはどのくらいの期間・費用がかかりますか?
A. 一般的に6〜12ヶ月、費用は相場120万円〜(審査料金:2026年10月以降の新規申請で小規模約34万円・中規模約69万円〈税込〉+コンサルティング費用)です。ただし株式会社UPFでは税抜き49万円〜・最短スケジュールでのサポートを提供しています。業界トップクラスの実績で効率的に取得をサポートします。
Q. コンサル会社を使わずに自社だけでPマークを取得できますか?
A. 可能ではありますが、書類作成・社内体制整備・審査対策など多くの工数が必要で、専任担当者が必要になります。コンサル会社を利用することで大幅に工数を削減でき、審査通過率も高まります。
Q. Pマーク・ISMSはどんな企業が取得すべきですか?
A. 個人情報を扱う企業全般が対象ですが、特に上場・IPOを目指す企業、大企業・官公庁との取引企業、EC・医療・教育機関などに強く推奨されます。どちらの認証が適切か、株式会社UPFの無料相談でご確認いただけます。
📋 監修・執筆者情報
株式会社UPF コンサルティング部門
プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍する、Pマーク・ISMS取得コンサルティング専門会社。業界トップクラスの支援実績を持ち、新規取得から更新・運用まで一貫サポートを提供。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
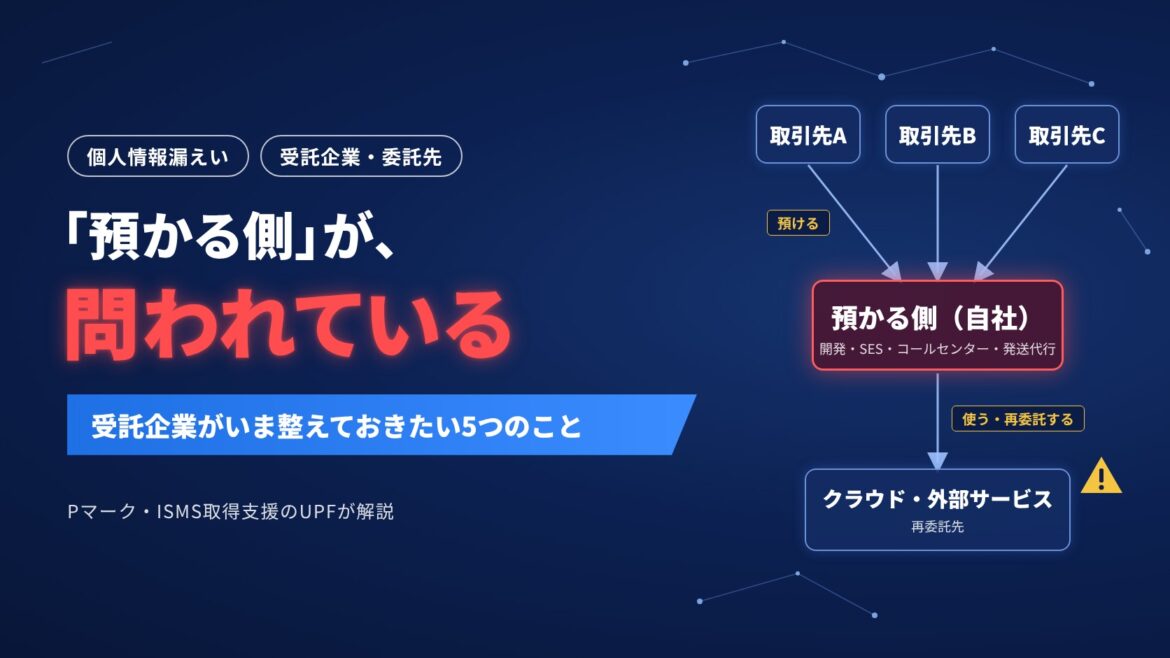
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
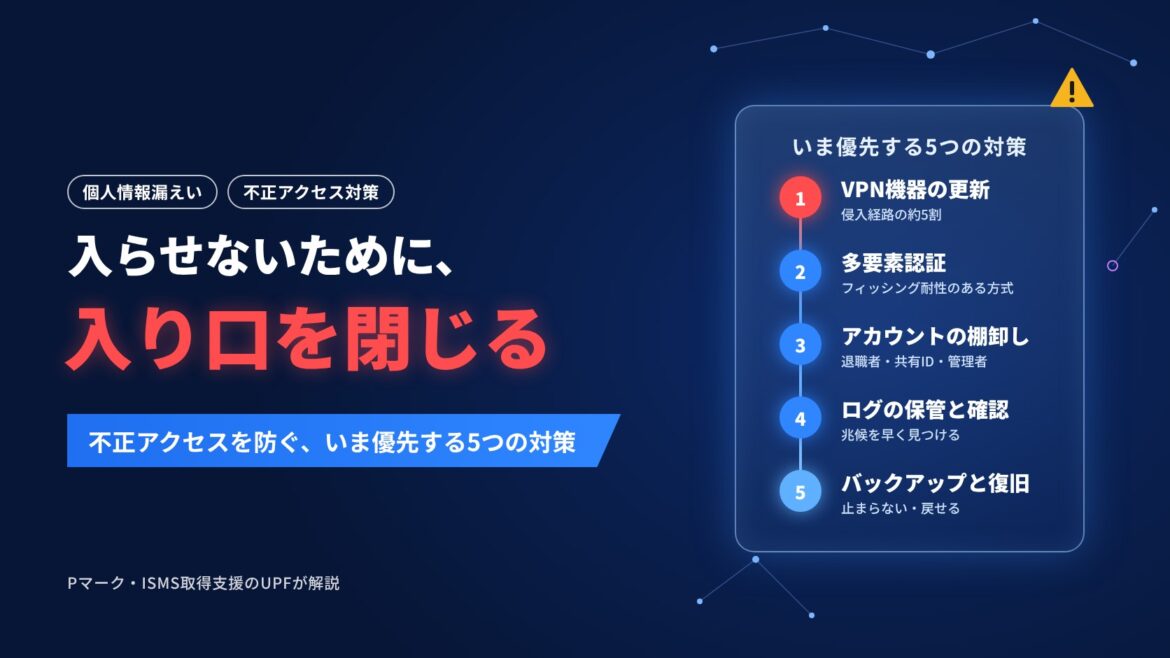
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
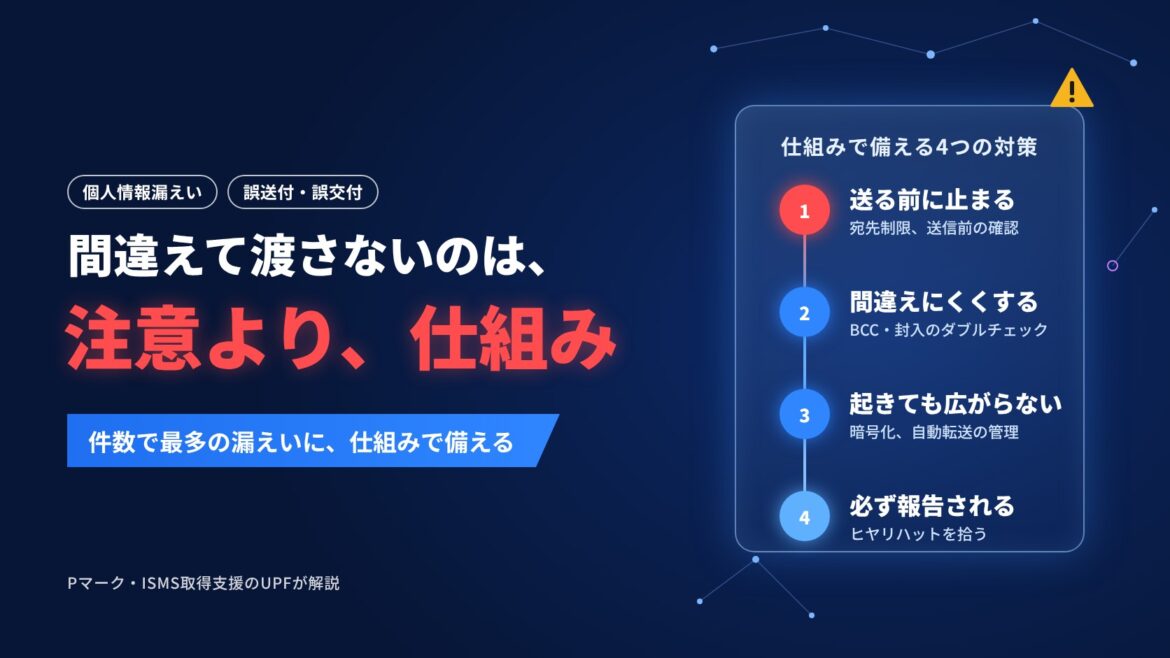
「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
