
WannaCry対策 ~問題点はどこに~ 【Pマーク特別コラム】


【2026年10月時点の注記】
本記事は2017年5月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
前回のプライバシーマーク(Pマーク)特別コラムではWannaCryの被害に遭わないための対策を取り上げました。
- 不審なメールを安易に開かないこと
- Windowsを更新すること
- ウイルス対策ソフトを更新すること
- バックアップを取得すること
- プライバシーマーク(Pマーク)教育と併せてセキュリティ教育を行うこと
主にこの5つがポイントでした。
今回はさらに掘り下げ、明らかにされているWannaCryの問題点について見ていきたいと思います。
この記事のポイント
- WannaCryはWindowsの基本プロトコルである「SMB」の脆弱性を悪用しており、企業などの法人組織をターゲットとしたウイルスであることがうかがえる
- 古いバージョンのWindows(Windows XPやWindows Server 2003)でもSMBが利用されており、いまだに旧バージョンを使用している会社では、攻撃を受けた時の対応がかなり難しくなる
- WannaCryの背後にいるサイバー犯罪者には一定の技術レベルがあると推測される
企業などの組織を標的にしている可能性あり
以前も触れた点ですが、今回のランサムウェアWannaCryはWindowsの脆弱性を悪用してパソコンやサーバのシステムに侵入してきます。この脆弱性とは、コンピュータのセキュリティ上の“隙間”のようなもので、この隙間をすり抜けてウイルスが侵入してくるイメージです。
とはいえWindowsと一口に言っても、その中に様々なアプリケーションがあるわけです。今回WannaCryが悪用した脆弱性をさらに具体的に説明すると、Windowsの基本プロトコルである「SMB」のプログラム上の欠陥を攻撃されたということになります。
SMBとはネットワークにおいてファイル共有するために使われているサービスのことですが、これはWindowsOSを使っている企業であれば利用されている可能性が高いプロトコル機能です。プライバシーマーク(Pマーク)取得会社でも利用されている可能性が高いです。
こういった脆弱性の着眼点や、Officeファイル、データベース関連のファイルなど業務で広く利用されているファイルを利用不能状態にする(暗号化する)対象としている点から推測しても、WannaCryが企業などの法人組織をターゲットとしたウイルスであることがうかがえます。
旧バージョンのWindowsを使っている会社だと…
SMBの脆弱性が悪用されたということで何が大変かというと、このSMBが古いバージョンのWindowsOSでも利用されているサービスであるということです。古いバージョンとは具体的に次のものを指しています。
- Windows XP
- Windows Server 2003
Windowsのメーカーであるマイクロソフト社はすでにこれら旧バージョンのサポートを終了していますが、業務上システムの更新が難しいなどの理由でいまだに旧バージョンのWindowsを使用しているプライバシーマーク(Pマーク)取得会社やその他の会社も一部に存在するわけです。
このような場合はセキュリティ上の攻撃を受けた時の対応がかなり難しくなります。今回は異例のこととしてマイクロソフト社が旧バージョンのための脆弱性対応プログラムも出すことにしましたが、いずれにせよWannaCryが旧バージョンのWindowsを使用しているユーザーがいることも視野に入れて今回の攻撃を実施したことは間違いないと言えるでしょう。
WannaCryの技術レベルや特徴は?
WannaCryに突かれたWindowsプロトコルのSMBの脆弱性には「CVE-2017-0144」という番号が振られていますが、これは実のところ今年の3月に明らかにされたばかりのものです。
新たに確認された脆弱性情報をかなり早い段階で攻撃に利用したという点でWannaCryの背後にいるサイバー犯罪者には一定の技術レベルがあると推測されます。
またSMBの脆弱性を悪用するだけでなくDropboxのURLを悪用して拡散するランサムウェアのプログラムを組み合わせて攻撃に利用しているというのもWannaCryの特徴で、このことからも既存のコンピュータウイルスを使って新たな攻撃手法を作り出すという攻撃者の巧妙な手口を垣間見ることができます。
まとめ
今後もしばらくは各セキュリティ関連機関がWannaCryに関する情報を提供していくことでしょう。
プライバシーマーク(Pマーク)(Pマーク)取得会社も自社の個人情報を守ることを目的とし、引き続き動向に注目しつつ必要な対策を講じるべきと言えます。
この記事のまとめ
- 今後もしばらくは各セキュリティ関連機関がWannaCryに関する情報を提供していく
- Pマーク取得会社も自社の個人情報を守ることを目的とし、引き続き動向に注目しつつ必要な対策を講じるべき
★こちらの記事もおすすめです!
→【シャレにならない新ルール(EUの個人情報保護)【GDPRでISMS取得も有効な対策】】
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]

「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]

「間違えて渡さない」——件数で最多の漏えい、誤送付・誤交付を「注意」ではなく「仕組み」で減らす
個人情報保護委員会に報告された漏えい等事案の76.9%は紙媒体のみ。件数で見るといまも最多の誤送付・誤交付を、人の注意ではなく「止まる・間違えにくい・広がらない・報告される」の4つの仕組みで減らす方法を、個人情報保護委員会の資料をもとにまとめたコラムです。 […]
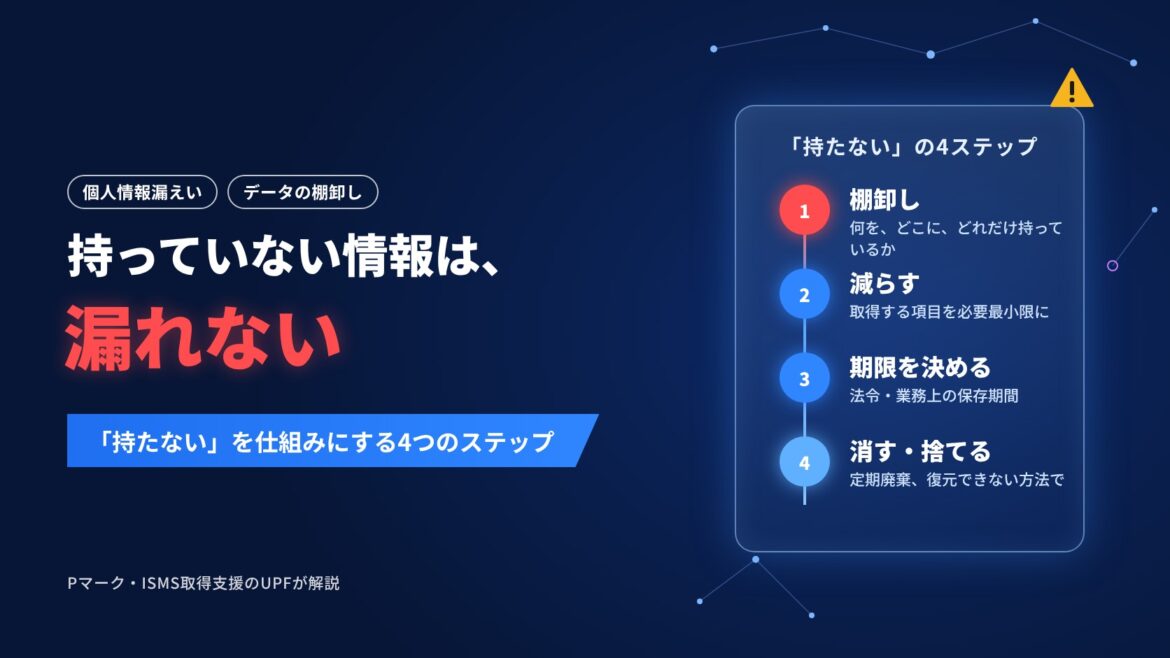
持っていない情報は、漏れない——「持たない」を仕組みにする、個人データの棚卸しと保存期間の決め方
持っていない情報は漏れません。個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会の資料をもとに、棚卸しから保存期間の設定、消去までを仕組みにする4つのステップをまとめたコラムです。 […]
