
ISMSを取得すればPマークは必要ないの?


【2026年10月時点の注記】
本記事は2017年2月の公開時点の情報をもとにしています。JIS Q 15001は2023年に改正され、プライバシーマークでは2024年10月1日から「構築・運用指針【JIS Q 15001:2023準拠】」に基づく申請受付が始まっています。ISO/IEC 27001は2022年に改訂され、2013年版からの移行期限は2025年10月31日で終了しています。最新の取得の流れは「ISMS(ISO/IEC 27001)認証取得の完全ガイド」で解説しています。
今日ではインターネットと物流の発達により、消費者の購買活動は10年前とは大きく変化しました。
私たちはパソコンであるいはスマートフォンでウェブ検索をし、商品やサービスを比較検討して、可能であればより安価に購入することができます。そして販売者が地理的に遠い業者だとしても、宅配便などで大抵は翌日に、早ければ当日の夜に商品やサービスを受け取ることができます。
販売者は全国からたくさんの顧客を得て、顧客情報をはじめとする個人情報は主にコンピュータによって電子データの形で管理するのが普通です。
膨大な件数を適切に管理するのはそれが合理的な方法ですが、一方でシステムが虚弱だったり取り扱いのモラルや教育水準が低い場合、あるいは悪意ある第三者の不正アクセスによって、こうした機密情報があっけなく漏洩してしまうという事故が起こるようになりました。
この問題は先進国では普遍的な問題であり、徐々に法整備が進められてきています。そして販売者もこれに対応する形で、PマークやISMSの認証を受け、顧客からの信頼獲得に努めています。
これらの認証の特徴は、販売者(以下「企業」とします)が機密情報を適切に管理しているということを、販売者と利害の一致をみない第三者が監査を行なって、その妥当性および客観的正しさを判定するというところにあります。
今や販売者にとっては欠くことのできない認証になっていますが、本稿ではPマークとISMSの違いに触れながら、その取り組みがどのように行なわれるかについて記述します。
この記事のポイント
- PマークやISMSは、企業が機密情報を適切に管理していることを、利害の一致をみない第三者が監査を行なって判定する認証
- 両者の違いは、よりどころとする規格の違い(PマークはJISQ15001、ISMSはISO27001)
- 一般的には、B to Cタイプの企業はPマークを、B to Bタイプの企業はISMSを選択するのが良いと考えられている
- 専門部署を設ける余裕がない中小企業では、取得支援サービスなどを業務とするコンサルティング会社の活用が近道
目次
PマークやISMSはなぜ必要なのか
新聞やテレビのニュース番組を見ていれば、残念なことに1週間に1回ほどは企業が顧客情報を漏洩させてしまった、という報道に接します。
こうした機密情報がいったん漏洩してしまうと、それを回収することは不可能です。データの重要性が高ければ高いほど、機密性が高ければ高いほど、それらが悪用されるリスクが高くなるのです。
こうしたデータには、消費者の氏名にリンクして性別・年齢・住所・電話番号・電子メールアドレス・購買履歴などのもろもろが付随しています。
特にリスト化されたデータは、濃密な見込客のリストとも言え、様々な方面から所望されているため、アンダーグラウンドの業者の好餌となります。
むしろ台帳で管理され、金庫に保管されていればこうしたトラブルに会う可能性はありませんが、今日ではこうした管理方法は幾重にも不合理であり、だからこそ電子データとして保存されています。
情報はしまっておくためのものではなく、活用されるためのものだからです。
こうした背景から個人情報などの機密情報は厳格なルールによって守られ運用されるべきものです。つまり機密性・完全性・可用性が実現されていなければなりません。
しかし今日の常識に照らせば、企業が業界ルールや自主ルールによって「注意しています」「気をつけています」と宣言するだけでは、誰も信用しません。
むしろ第三者機関による、客観的に見て正しく運用されている、というお墨付きが必要とされているのです。
PマークとISMSはどう違うのか
これらの認証は、ともに個人情報保護を目的とした規格に準拠して、当該企業とは無関係の第三者によって機密情報を適切に取り扱っているかどうかの評価を受けるという点で、基本的に同じものであるということができます。両者の違いとは、よりどころとする規格の違いにすぎません。
前者は日本工業規格であるJISQ15001が定める個人情報保護マネジメントの要求事項に適っているかどうかが審査されるものです。そして後者は、国際規格であるISO27001が定める情報セキュリティマネジメントシステムの要求事項に適っているかどうかが審査されるものです。
両者とも消費者の個人情報を保護するという目的から成り立っていますので、その内容について大きな差はありません。
したがってその両方を取得するという必要性は薄く、どちらか一方の認証取得を済ませれば十分であると考えられます。もしどちらを取得するべきなのかの判断が必要であれば、自社が顧客から直接個人情報をあずかって管理することが多い場合、すなわちB to Cタイプの企業であれば前者を、また別の企業などから情報処理等の事業を行うために個人情報をあずかって管理することが多い場合、すなわちB to Bタイプの企業であれば後者を選択するのが良いと一般的には考えられています。
| 項目 | Pマーク | ISMS |
|---|---|---|
| よりどころとする規格 | 日本工業規格であるJISQ15001 | 国際規格であるISO27001 |
| 審査される内容 | 個人情報保護マネジメントの要求事項に適っているかどうか | 情報セキュリティマネジメントシステムの要求事項に適っているかどうか |
| 選択するのが良いと一般的に考えられている企業 | 自社が顧客から直接個人情報をあずかって管理することが多いB to Cタイプの企業 | 別の企業などから情報処理等の事業を行うために個人情報をあずかって管理することが多いB to Bタイプの企業 |
いずれも情報保護のためにその取り扱いについて厳格な管理体制を求めている点において、特別な違いはありません。
PマークやISMSの認証取得を果たすには
こうした取り組みについて、それ自体が利益を生むものではない、と考えている事業者は、実はまだ多く存在しています。しかしこれまでの説明から、こうした考えがナンセンスであることは容易に理解されることでしょう。
消費者からの信頼を失えば、企業はビジネスのチャンスを失います。存続の危機さえたぐり寄せてしまうことになるでしょう。
したがってこうした認識はまさに逆で、顧客の信頼を得てビジネスを拡大し、その結果利益を上げて企業が存続するためには、まさしくこうした取り組みこそ必須であり、なによりも優先順位を上げて取り組むべき課題であるのは当然です。
一般的に企業では、認証取得を果たすためにプロジェクトチームを組織するのが普通です。取り組みは次のように進みます。
- 企業のトップは推進責任者を任命して全権を委任し、この責任者を中心にメンバーが集められ、取り組みを開始します。
- メンバーは規格の要求事項について書籍やセミナーなどから学び、現行の管理体制との乖離を正しく認識します。
- そして必要に応じてルールを設定し、社内教育を行なってそれを周知させます。
- ルールは常に全方位的な視点から見直され、改訂し、問題の発生など新たな脅威に備えます。
- そしてPDCAと呼ばれるプログラムを回し続け、常により良い管理体制を構築するための試みを体質化するところまで昇華します。
この次元に達した段階で、その取り組みが客観的に正しいと評価され、認証取得を果たすことができます。
大企業などでは、こうした業務を専門に行なう部署を設けているところもあります。その部署には認証のための監査を行うことができる有資格者すら存在しているケースがあります。
またそこまでの専業性はなくとも、品質管理マネジメントのISO9001や環境マネジメントのISO14001の業務と並行して行なうこともあります。中小企業の場合の弱みは、こうした専門部署を設けるだけの余裕がないことでしょう。
しかし情報保護マネジメントの構築は、むしろ中小企業にこそ急務の課題です。こうしたケースで活用されるのが、プライバシーマーク(Pマーク)取得支援サービスなどを業務とする専門家によるコンサルティング会社です。
こうしたコンサルティング会社と契約を結ぶことにより、企業は取り組みの開始から認証取得までサポートを受けることができます。
プライバシーマーク(Pマーク)取得支援サービスの提供者は、認証取得本番の監査の実情について詳しいのは当然としても、これまで情報管理マネジメントに関しては白紙の状態であった企業が、取り組みを開始し、プロジェクトチームを編成し、要求事項と社内の実態の乖離を埋め、ルールを文書化して社内教育をはかり、PDCAプログラムを運営するための助言を受けることができます。
一通りのシステム作りが完了したら、本番の監査に先んじて予備審査を実施してもらうことができます。もちろんこうしたサービスを利用せずに認証取得を果たせばそれに越したことはありませんが、何よりの近道であると言えます。
ISMS認証取得のコンサルならおすすめは株式会社UPF
- ✅ 多くの企業様への支援実績(業界トップクラス)
- ✅ プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- ✅ 業界最安水準の料金
- ✅ 全国対応・完全リモート対応
- ✅ Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
- ✅ 取得後の年間運用・更新まで一貫サポート
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
ISMS新規取得の支援費用は65.8万円〜(税込)の一括料金です。取得後から次回更新までのサポートは無料で、取得できなかった場合は全額返金します。期間は最短5ヶ月が目安です。
まずはお気軽にご相談ください。お問い合わせはこちら
よくある質問(FAQ)
Q. ISMS認証取得にかかる期間はどれくらいですか?
A. 一般的に8〜15ヶ月程度です。株式会社UPFでは業界トップクラスの実績で最短ルートのサポートを提供しています。
Q. ISMSとPマークの違いは何ですか?
A. ISMSはISO国際規格に基づく情報セキュリティ全般の認証、PマークはJIS規格に基づく日本独自の個人情報保護認定制度です。
Q. ISMS認証のコンサル費用は?
A. 業界相場100万円〜300万円のところ、株式会社UPFは業界最安水準で全面サポート。まずは無料相談でお問い合わせください。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
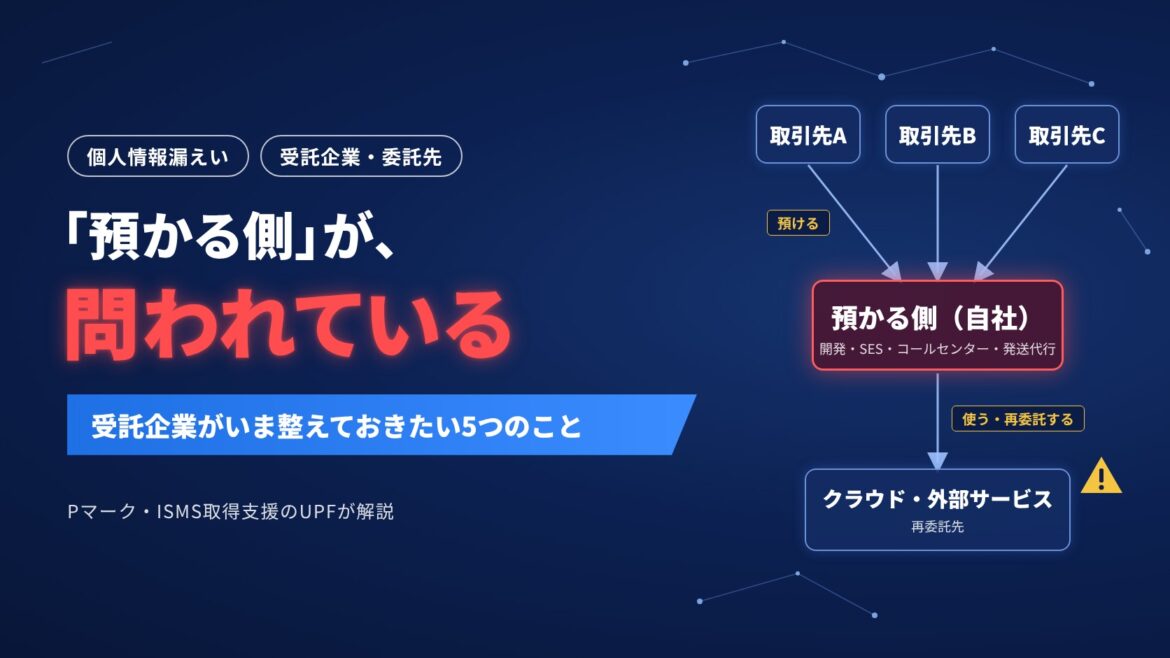
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]
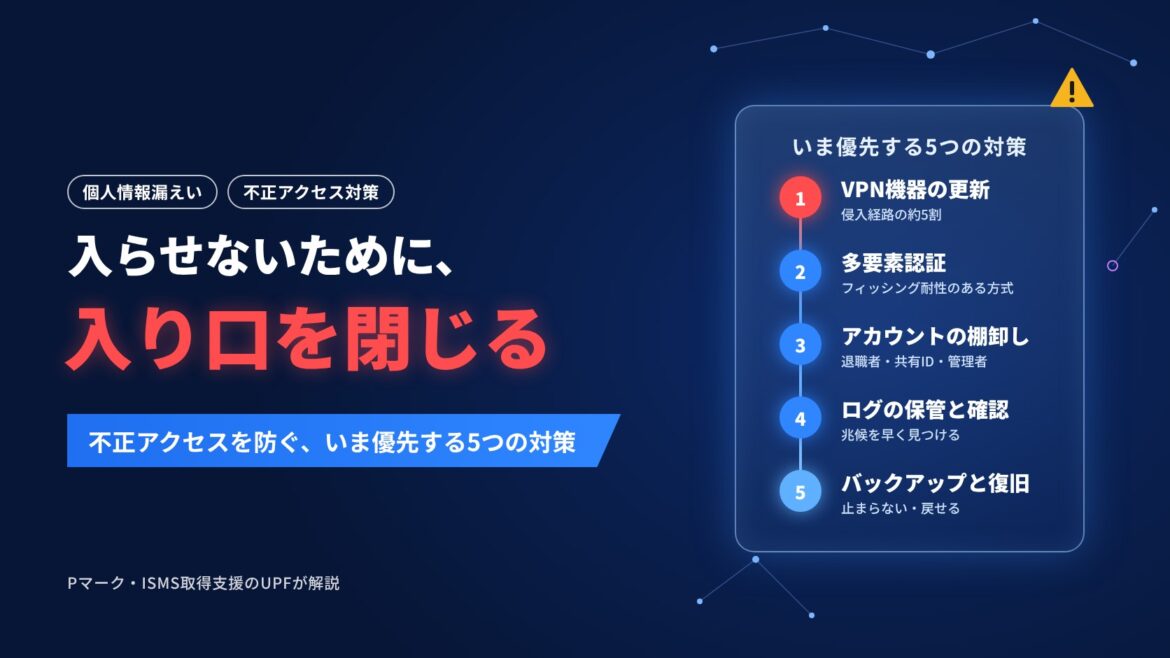
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
