
情報資産の中で個人情報を取り扱う割合が多い会社はISMSよりPマーク


【2026年10月時点の注記】
本記事は2017年2月の公開時点の情報をもとにしています。JIS Q 15001は2023年に改正され、プライバシーマークでは2024年10月1日から「構築・運用指針【JIS Q 15001:2023準拠】」に基づく申請受付が始まっています。ISO/IEC 27001は2022年に改訂され、2013年版からの移行期限は2025年10月31日で終了しています。最新の取得の流れは「ISMS(ISO/IEC 27001)認証取得の完全ガイド」で解説しています。
現代社会で情報資産がない企業はほとんどないはずです。
次のような情報が組織全体で利用されています。
- 顧客情報
- 製品のデータ
- アンケートの結果
- 売り上げなどの集計結果
- 機密情報など
それらの管理が適切でなく漏えいした場合、その被害は甚大なものになります。情報漏洩によって競合他社に有利な状態になる恐れもあります。
そのような情報資産全般のセキュリティーはISMSへの適合性によって証明することができます。そのほかに個人の情報に特化したセキュリティーのみを検討している企業もあります。その場合はPマークの取得が有効です。
どちらも情報に関するマネジメントシステムの構築が要求事項になっています。その適用範囲でISMSの方が広いことになります。そのため、認証の取得は組織内の多くの部署が対象となり、管理も多くの種類が対象となります。限定された方が限られた部署で対応することができるため容易です。
どちらに適合するか検討しているのであれば、扱う情報の種類を確認すべきです。もし個人情報を扱う割合が多いようであればPマークを取得した方が労力を無駄にする必要がありません。またプライバシーマーク(Pマーク)制度の方が浸透しているため、世間的な印象も良くなります。
企業間での契約が多く、業務委託などで情報セキュリティーについて信頼を得る必要があるようならISMSの方が有効です。まずは自社の対象がどちらが多いかを情報管理の視点から分析することから始める必要があります。
この記事のポイント
- 情報資産全般のセキュリティーはISMS、個人の情報に特化したセキュリティーはPマークの取得が有効
- ISMSの方が適用範囲が広く、個人情報だけを管理しているだけでは認証を取得することはできない
- 個人情報を扱う割合が多いようであればPマーク、企業間での契約が多く業務委託などで信頼を得る必要があるようならISMSが有効
- まずは自社の対象がどちらが多いかを情報管理の視点から分析することから始める必要がある
ISMSは全般の情報セキュリティ管理
情報資産を適切に管理する能力を有していることを利害関係者に示したい企業はISMSが有効です。ISMSは、国際規格であるISO27001で規定する要求事項、日本ではJIS Q 27000に適合していることを第三者によって確認された場合に認証されます。
企業が有している情報資産を適切に管理する組織を構築し、有効性を維持し、継続的な改善を進める活動を行います。そのためにトップマネジメントによるトップダウンの管理を行います。脅威となるものを明確にしてコントロールするリスクマネジメントを行い受容可能なレベルまで低減することが重要です。マネジメントシステムであるため計画、実行、分析、改善のPDCAサイクルを回すプロセスを適用します。
この規格の認証を取得することで、その企業が情報セキュリティに対して一定のレベルに達していることがわかります。それにより情報を扱う業務を委託しても安心であるということになります。国際規格であることから国外の企業に対しても情報セキュリティに対する信頼性を得ることができます。
ISMSで適用となる情報は資産として扱うものになります。Pマークの適用よりも大きな範囲を包括して取り扱います。そのため個人情報だけを管理しているだけでは認証を取得することはできません。企業内で扱う情報のうち資産となるようなものは全般的に対象となります。ISMSの方が広い範囲の情報を扱うことになります。
Pマークの方が限定した範囲で取得できる
Pマークはプライバシーマーク(Pマーク)制度によって付与される標章です。プライバシーマーク(Pマーク)は、情報資産のうち個人情報に特化した情報セキュリティーのための要求事項です。国内規格であるJIS Q 15001 個人情報マネジメントシステムの要求事項への適合性を第三者に審査されて認証されます。認証は3年位1回更新する必要があります。
この制度の主な目的は保護と運用の一定の水準を作るためのものです。規格に適合すると取得企業の組織が構築したシステムが一定の水準を超えていることを利害関係者に示すことができます。
審査の時には、マネジメントシステムを枠組みとして規格や法令、ガイドライン、条例などの関連する要求事項を満たしていることを確認されます。法令だけの規制よりも広い範囲を対象としてるのでより厳しい内容と言われています。最近では入札にも必要となることがあるため多くの企業が認証の取得を目指しています。
基本的には、この制度を適用しない場合でも遵守しなければならないことばかりです。それを第三者の目で確認されることで認証されます。
認証された企業は、次のようなものにマークを表示することができます。
- ホームページ
- 名刺
- 会社案内など
このマークがあることが顧客が企業を選定する際の判断材料の一つとして扱われます。
この規格もマネジメントシステムを規定したものです。PDCAサイクルを回して、プロセスの有効性を維持して、継続的な改善を必要とします。
同じマネジメントシステムとしての比較
ISMSもプライバシーマーク(Pマーク)制度も情報に関するマネジメントシステムへの適合性の確認を行うものです。目的もある程度のレベルで情報セキュリティーを運用管理することとそれを対外的に示すことになります。
情報は目に見えないため品質を問うことは難しい性質のものです。そのため不適切な扱いは、漏えいにつながり企業イメージを悪くします。そのような状況にならないようにマネジメントシステムを構築します。
ISMSはすべての情報が管理対象となるため、かなり広い範囲で組織の活動を監視測定する必要があります。プライバシーマーク(Pマーク)制度は、ISMSと比べて対象情報が限られているため、認証の取得がある程度容易になることと担当部署のみで運用することが可能です。また、リスクマネジメントが直接的な要求事項にはなっていないので、リスクのコントロールに関するプロセスの構築をする必要がありません。
これらの点から、必要に応じてどちらの要求事項に適合すべきか検討します。もし何かの取引条件や規制への対応、入札の要件など限定された目的で取得するようであれば限定された条件の方が認証の取得が容易です。
できる限りコンパクトな取得を目指すのであれば、扱う部署を限定してその中だけで運用するようにシステムを構築すると無駄な管理を行う必要がなくなります。一般消費者向けにのみ情報を扱うようであれば、Pマークの表示で十分セキュリティーの信頼性を得ることができます。
| 項目 | ISMS | プライバシーマーク(Pマーク) |
|---|---|---|
| 規格 | ISO27001(国際規格) | JIS Q 15001(国内規格) |
| 対象となる情報 | 企業内で扱う情報のうち資産となるようなものは全般的に対象 | 情報資産のうち個人情報に特化 |
| 運用の範囲 | かなり広い範囲で組織の活動を監視測定する必要がある | 担当部署のみで運用することが可能 |
| 有効なケース | 企業間での契約が多く、業務委託などで情報セキュリティーについて信頼を得る必要がある場合 | 個人情報を扱う割合が多い場合、一般消費者向けにのみ情報を扱う場合 |
プライバシーマーク(Pマーク)の取得のためには、規格で規定する要求事項を満たす必要があります。要求事項は品質マネジメントシステムの国際規格であるISO9001と同じようなものになっています。だから、ISO9001の認証を取得しているのであれば、少しシステムを変えるだけで認証を取得することができます。それに加えて個人情報保護法の要求事項を上乗せする必要があります。
法規制の対応が不安な企業の方も多いと思います。システムの構築に不安があるようであればプライバシーマーク(Pマーク)取得支援サービスを利用すると安心です。
審査に合格するためには知識が必要です。規格は最低限の要求事項を規定しているため、解釈をしっかりしておかないと実務からかけ離れた運用が難しいシステムが構築されます。そのように厳しいシステムを構築すると維持管理が大変です。
プライバシーマーク(Pマーク)制度は3年位一度の更新が必要です。つまり、有効性を維持して、継続的な改善を確認されます。厳しいシステムを構築してしまうと企業の本来の業務が運用されず、例外措置ばかりが増えることになります。
プライバシーマーク(Pマーク)取得支援サービスを利用すれば、実務に即したシステムの構築が可能です。つまり適用後も無理なく運用することができます。
それは時間とコストに影響するところなので真剣に検討する必要があります。例えば、審査で指摘されたことについても相談することができます。活用することで認証の取得を断念するような事態にはなりません。
ISMS認証取得のコンサルならおすすめは株式会社UPF
- ✅ 多くの企業様への支援実績(業界トップクラス)
- ✅ プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- ✅ 業界最安水準の料金
- ✅ 全国対応・完全リモート対応
- ✅ Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
- ✅ 取得後の年間運用・更新まで一貫サポート
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
ISMS新規取得の支援費用は65.8万円〜(税込)の一括料金です。取得後から次回更新までのサポートは無料で、取得できなかった場合は全額返金します。期間は最短5ヶ月が目安です。
まずはお気軽にご相談ください。お問い合わせはこちら
よくある質問(FAQ)
Q. ISMS認証取得にかかる期間はどれくらいですか?
A. 一般的に8〜15ヶ月程度です。株式会社UPFでは業界トップクラスの実績で最短ルートのサポートを提供しています。
Q. ISMSとPマークの違いは何ですか?
A. ISMSはISO国際規格に基づく情報セキュリティ全般の認証、PマークはJIS規格に基づく日本独自の個人情報保護認定制度です。
Q. ISMS認証のコンサル費用は?
A. 業界相場100万円〜300万円のところ、株式会社UPFは業界最安水準で全面サポート。まずは無料相談でお問い合わせください。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
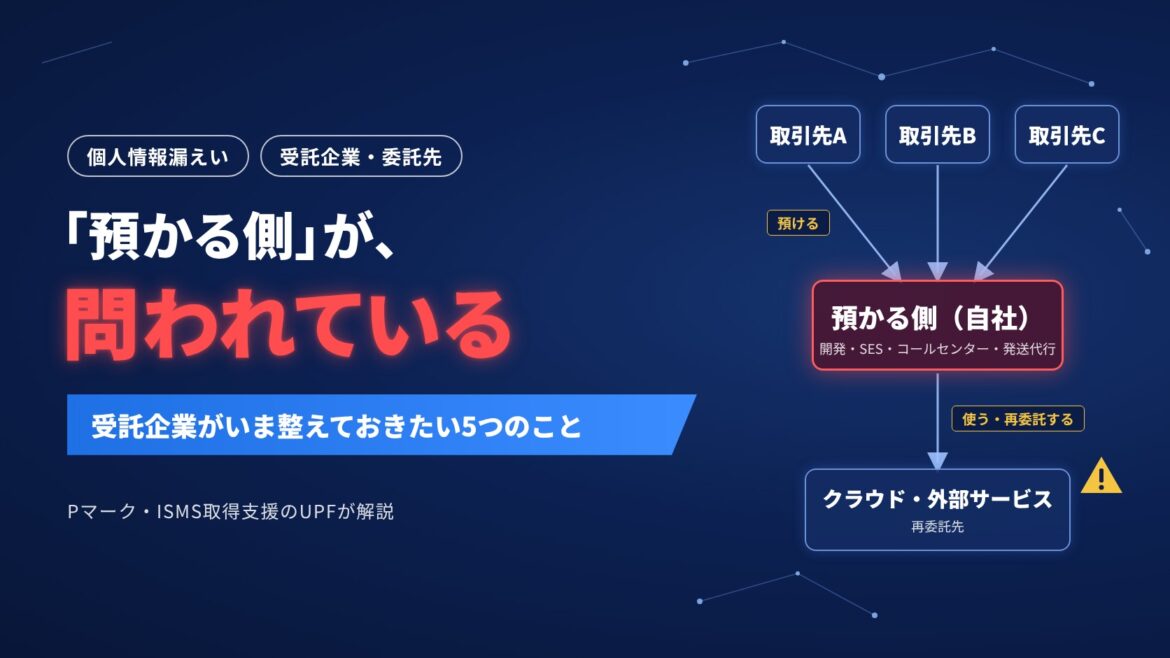
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]
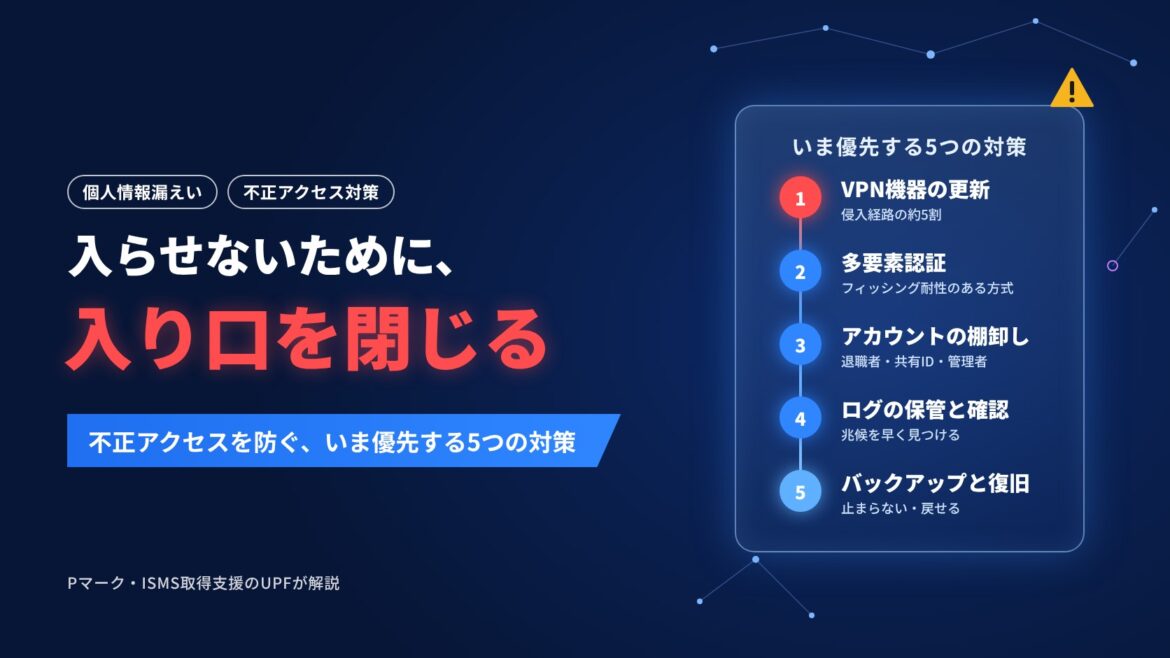
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
