
Pマーク取得に必要となる設備とは?


【2026年10月時点の注記】
本記事は2017年1月の公開時点の情報をもとにしています。JIS Q 15001は2023年に改正され、プライバシーマークでは2024年10月1日から「構築・運用指針【JIS Q 15001:2023準拠】」に基づく申請受付が始まっています。
ISMSやISO27001の取得には一定の設備が要求されます。一方、Pマークの場合は審査員の主観や事業所の形態、業種、規模にもよって必要な設備が変わってくるため、一概に定めることができません。最終的な設備は指摘を受けながら導入していくことができるので、申し込みの段階では最低限必要な設備を整えておくといいでしょう。今回はPマーク取得のために用意しておきたい設備を、物理的設備、Web上の設備に分けてご紹介します。
目次
物理的設備
Webやクラウドで情報をストックする時代になっても、まだまだ物理的に情報をキープする必要性がなくなったわけではありません。まずは、Pマーク取得の際に用意しておきたい物理的設備について覚えておきましょう。
シュレッダー
紙に印刷された個人情報は、シュレッダーにかけて破棄する必要があります。なお、書類破棄を他業者に委託している場合は、必ずしもシュレッダーが必要なわけではありません。
書類ロッカー(鍵付き)
個人情報が記載された書類を保管するために、鍵付きの書類ロッカーが必要となります。ガラスで内部が確認できるものは、審査員から指摘が入る可能性があります。
仕切り
個人情報を含む書類、またPC上で閲覧する個人情報などは、外来者から見えないような工夫が必要です。そのために大きなパーティションなどでオフィスに仕切りを作ります。
PCのワイヤーロック
業務で使用するPCに対し、盗難防止のための対策を取る必要があります。デスクトップPCの場合は筐体をワイヤーロックで固定してしまうのが一般的です。
Web上の設備
Pマークを取得する上ではWeb上のシステムも「設備」として考えなければなりません。以下に示すようなWeb上の設備を用意しておくのが肝要です。
Webサイトの暗号化
顧客が入力した情報の流出や改ざんを防ぐためには、情報の「暗号化」が必要となります。暗号化技術としては「SSL」が最も一般的です。
問い合わせフォームの最適化
審査員はサイト上の問い合わせフォームが適正か否かに注目します。ポイントは次の2点です。
- 個人情報の取り扱いの説明があるか
- 個人情報の取り扱いについて同意を確認しているか
最低限の設備を導入しておくことでコストを抑える
冒頭に申し上げた通り、審査員によって必要となる基準は変わってきます。そのため、あらかじめさまざまな設備を導入しすぎてしまうと、不必要なコストがかさんでしまいかねません。あくまで最低限の設備を用意しておき、さらに必要な設備は審査員からのフィードバックを受けて導入していくのがコストダウンの秘訣です。
よくある質問(FAQ)
Q. Pマーク取得のために準備すべき物理的設備には何がありますか?
A. 個人情報書類を破棄するシュレッダー、鍵付きの書類ロッカー、外来者から書類やPC画面が見えないようにする仕切り、PCの盗難防止用ワイヤーロックなどが挙げられます。
Q. Pマーク取得に必要な設備は業種や規模によって変わりますか?
A. はい。Pマークの場合、ISMSやISO27001と異なり必要な設備が一律に定められておらず、審査員の判断や事業所の形態・業種・規模によって変わるため、申し込み段階では最低限の設備を整えておくことが推奨されます。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら
Pマークは自社で取れる?内製と支援会社への依頼の違い|費用・工数・リスクで比べる判断ポイント【2026年】
「Pマークは、コンサル会社に頼まないと取れないのでしょうか」 取得を検討している企業から、ときどきいただくご質問です。 結論から言うと、Pマーク(プライバシーマーク)は自社だけで取 […]
【業界別】SES・人材派遣・人材紹介会社のPマーク取得・更新|人材ビジネス特有の論点と、支援会社を見直すタイミング
人材ビジネスは、「人の情報」そのものを預かって成り立つ事業です。 履歴書や職務経歴書、スキルシート、マイナンバー、給与の振込口座、健康診断の結果まで、ひとりの方について扱う情報の幅 […]

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
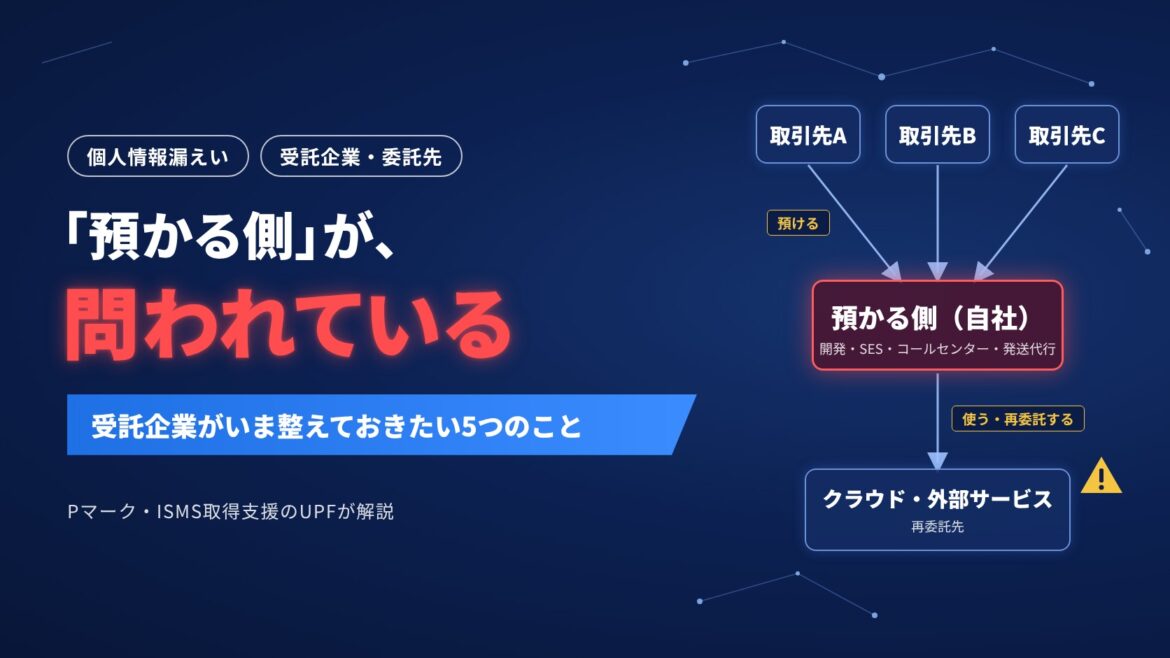
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
