
Pマークによって守られる個人情報を扱うときの注意点


【2026年10月時点の注記】
本記事は2016年8月の公開時点の情報をもとにしています。制度・料金・統計などは、公開後に変更されている場合があります。最新の情報は無料相談でご確認ください。
近年多発しているのが、個人的な情報の漏洩事故です。本来であればあってはならないことなのですが、インターネットの普及や、システムの複雑化などが原因で起こっています。そのほとんどが人為的ミスで、人間が起こした事故がほとんどです。ある調査によれば個人の情報漏洩の事故の8割が人間によるミスで、その件数も増加傾向にあります。残りの2割は外部からの不正アクセスなので、事故を未然に防ぐためには企業側の努力が必要になります。
ほとんどの事故は人為的ミスで、内部の人間が引き起こしていることが多いです。漏洩の原因は管理のミスや操作ミス、誤送信や盗難、紛失です。内部の人間の意識の低さや、指導の甘さがあると起こります。Pマークを取得する前にも漏洩事故が起こらないようにして、しっかりと情報が守られる体制を整えます。社内や社員の意識を高め、一人ひとりが事故を未然に防ぐことが出来るルールをしっかりと定めておきます。事故が起こってしまった場合でもプライバシーマーク(Pマーク)の規約に則って、きちんと連絡と報告をするようにします。マークを取得した後も、努力を惜しまないようにすることが何よりも大切です。支援サービスなども利用して、取得する努力をします。
この記事のポイント
- 個人の情報漏洩の事故のほとんどは人為的ミスで、原因は管理のミスや操作ミス、誤送信や盗難、紛失
- Pマークを取得している企業が事故を起こしてしまった場合には、規約に則って報告を行う義務がある
- クレジットカードやキャッシュカードのデータなどの漏洩は二次被害が発生する可能性があるので、すぐに報告する
- 個人の情報は氏名や住所だけではなく、個人が特定される可能性があるものを指す
個人情報の取り扱いにおける事故
個人の情報の漏洩の原因は管理のミスやパソコンなどの操作ミス、メールの間違った送信やデータの盗難、紛失です。内部の人間の意識の低さや、指導の甘さがあると起こります。具体的には、次のようなケースがあります。
| 原因 | 内容 |
|---|---|
| 操作ミス | 操作ミスで多いのが、メールやファックスの送信ミスです。違う宛先におくってしまったり、添付ファイルを間違って送ってしまうからです。また大勢の人間にメールを送信するときに、宛先を隠さずに全員に一斉送信してしまうこともあります。 |
| 意識の低さ | 企業側にきちんと管理ルールがあるにも関わらず、それを守ることが出来なかったというケースもあります。疲れているときや寝不足のときなど、自分たちの意識の低さが原因で漏洩が起こります。 |
| 紛失 | 近年事故の原因で増えているのが、紛失です。スマートフォンやノートパソコンを置き忘れて、情報が漏れてしまうケースがあります。USBメモリの置き忘れもあり、紙媒体以外の情報にも注意する必要があります。 |
| 故意 | 内部のミスの中には、故意に起こることもあります。経済的な理由や企業への恨みがあるときに、誰かが故意に漏洩させることがあるのです。 |
特に個人の情報を多く扱っている金融関係や、保険関係の企業は注意が必要です。
こういった内部のミスを減らすためには、企業や社員の意識改革が必要です。日常の業務の中には危険が潜んでいて、誰でも事故に巻き込まれる可能性があることを認識することが重要です。社内全体で意識を高めることで、漏洩させるリスクを減らすことが出来るのです。どのような事故がどんなときに起こるのかも理解して、原因や注意点を知っておくことも大切です。
事故報告のルール
Pマークを取得している企業が事故を起こしてしまった場合には、報告を行う義務があります。これはPマークの規約で定められたもので、Pマークの制度による欠格事項や判断基準に基づいて欠格レベルを判断します。外部からの有識者を加えた委員会で審議を行い、措置を決定します。またPマークの審査中や、申請を検討している企業に対してもこの規定に基づいて運用されています。
事故の報告義務は企業への制裁のために行っているのではなく、事故の重大さを企業側に理解して貰うために行っています。事故の大きさを知ることで客観的に全容を把握することができ、解決策や改善策を強化することが出来ます。個人の情報の管理体制がより強化されるので、企業にとってはプラスになります。これを維持することで信頼度が高まり、企業にとって大きなメリットとなります。
事故が発生したときには、規約に則った方法で報告します。報告する義務があることなのか確かめて、表紙と本文を合わせて報告書を作成します。表紙には代表者の押印や、個人的な情報を取り扱っている管理者の押印が必要です。本文には報告書の決められている様式に則って記入します。漏れや記入ミスがないように、注意します。報告書を提出するタイミングは、再発防止策や改善点をしっかり行ったときです。報告書を作成するためには時間が必要なので、事故が起きた後は報告するようにします。クレジットカードやキャッシュカードのデータなどの漏洩は二次被害が発生する可能性があるので、すぐに報告するようにします。全ての書類が揃ったら、決められた場所に郵送します。
住所や電話番号だけが個人情報ではない
個人の情報というものは氏名や住所だけではなく、個人が特定される可能性があるものを指します。個人が識別されることが出来ると個人的な情報になり、具体的には次のとおりです。
- 氏名や住所だけでなく連絡先なども個人的な情報になります。個人が現在使っているメールアドレスや、携帯電話の電話番号もこれに該当します。
- さらに学校名や勤務先、年齢や性別、学歴や家族構成など細かな情報も個人の情報です。
- 本人の音声や写真、映像なども個人の情報になります。
また現在生存している人の個人が持っている情報の他に、亡くなってしまった人と関わりがある情報も個人的な情報になります。その情報が遺族に関わる情報があったときには、亡くなってしまった人の情報も個人の情報になります。すでに亡くなってしまった人の情報でも、生存している遺族が特定される可能性があるのなら個人の情報になるのです。さらに個人の情報は個人だけでなく、企業に関わるお客様や企業の役員、従業員に関する情報も個人的な情報になります。
プライバシーマーク(Pマーク)を取得している会社はこれらの情報を規約に則って管理し、情報が外部に漏れないように努力をしています。Pマークを取得するためにはいくつかのハードルがあり、情報を漏洩させない工夫をしている必要があります。その体制を整えるためにサポートしてくれるのが、プライバシーマーク(Pマーク)取得支援サービスです。参考資料や経験を生かして、取得までサポートします。認証を確実にするために個人情報の洗いだしや管理体制を構築したりと、的確なアドバイスも貰うことが出来るのです。社内の個人情報を一度棚卸しして、内容や管理区分を把握します。さらに必要なセキュリティ体制を整えて、Pマーク取得をサポートしています。入室チェックや鍵の管理、パスワードの設定も行います。コツを押さえて申請をするので、取得率がアップするのです。
個人の情報が漏れてしまうことは、本来であればあってはならないことで、企業別にしっかり努力や工夫をすることが大切です。人為的なミスが多いので、意識改革やルールの設定などを細かく定めておきます。外部からの不正アクセスはアクセス範囲を縮小したり、権限者を最小限にすることで回避することが出来ます。自分自身が事故に関わることがあること、外部からの侵入で漏れてしまうことがあることをしっかり認識することも重要な対策方法です。
また取得するためにはプライバシーマーク(Pマーク)取得支援サービスもあるので、それを利用して対策を考えることも出来ます。プライバシーマーク(Pマーク)取得支援サービスはプロのアドバイザーが経験と知識を生かして、企業の情報管理を徹底的に洗い出してくれます。どの範囲まで管理したらいいのか分からないときや、どこから始めていいのか分からないときにも嬉しいサービスです。
万が一漏洩事故が起こってしまった場合でも焦らずに、プライバシーマーク(Pマーク)の規約に沿って落ち着いて報告をするようにします。また同時に事故の原因範囲、また改善策を調べて、迅速に対応するようにします。決して隠したりせずに、色々な人の意見やアドレスも参考にして事故を解決します。
Pマーク取得のコンサルならおすすめは株式会社UPF
- ✅ 多くの企業様への支援実績(業界トップクラス)
- ✅ プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- ✅ 税抜き49万円〜(業界最安水準)
- ✅ 全国対応・完全リモート対応
- ✅ Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
- ✅ 取得後の年間運用・更新まで一貫サポート
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
まずはお気軽にご相談ください。お問い合わせはこちら
よくある質問(FAQ)
Q. Pマーク取得にかかる期間・費用は?
A. 一般的に6〜12ヶ月、費用相場120万円〜(審査料金:2026年10月以降の新規申請で小規模約34万円・中規模約69万円〈税込〉+コンサルティング費用)です。株式会社UPFは税抜き49万円〜・業界トップクラスで最短サポートを提供します。
Q. コンサル会社なしで取得できますか?
A. 可能ですが多大な工数が必要です。コンサル利用で工数削減・審査通過率が向上します。
Q. どんな企業がPマーク・ISMSを取得すべきですか?
A. 個人情報を扱う企業全般が対象。特にIPO志向企業、大企業・官公庁取引企業、EC・医療・教育機関に推奨されます。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
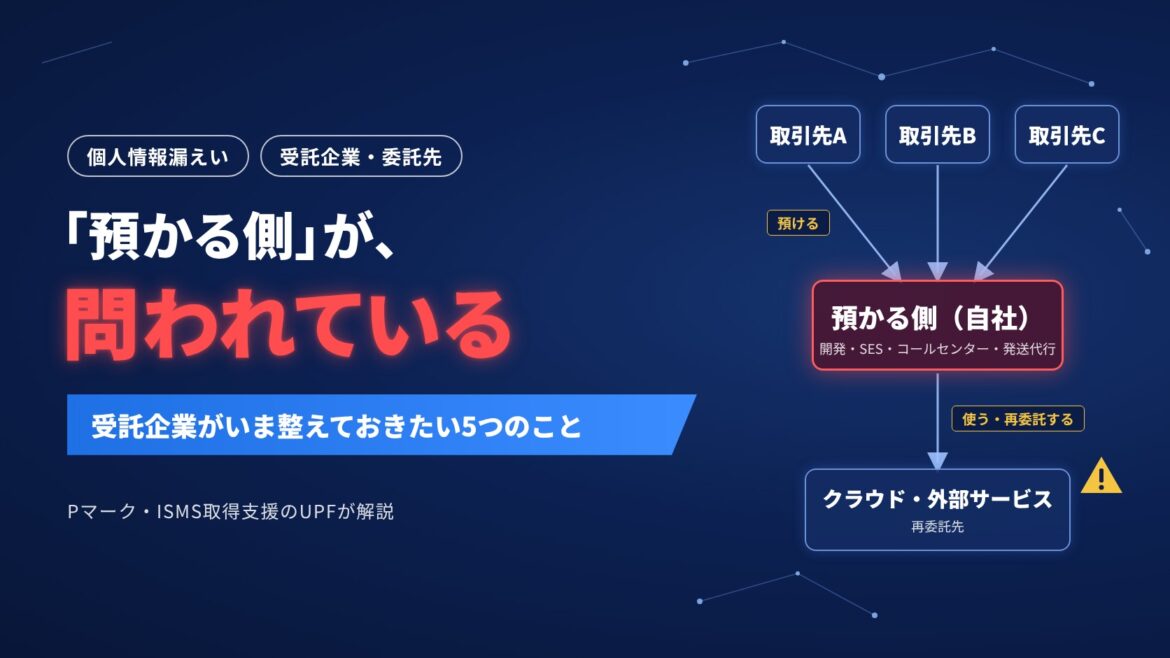
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
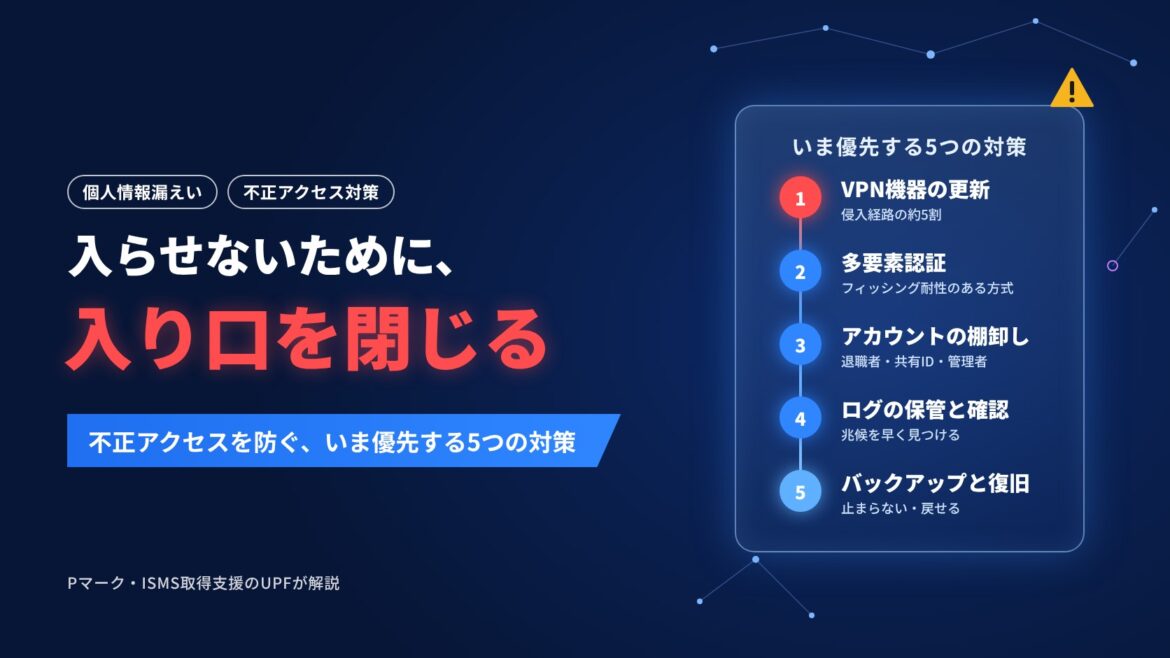
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
「退会しても、情報は残っている」——相次ぐ個人情報漏えいに、利用者・経営者・支援会社の3つの立場から私が考えたこと
タイムズカー、スカイチケット、ブックオフ、デジタル庁と、大規模な個人情報漏えいの発表が相次いでいます。退会しても情報が残っていることがある現実を踏まえ、利用者・経営者・Pマーク/ISMSの支援会社という3つの立場から、いまできる備えをUPF代表の仲手川が考えます。 […]
