
会社のプライバシーマーク(Pマーク)とISMSの必要性の差


【2026年9月時点の情報】
本記事は2016年8月の公開時点の情報です。プライバシーマークの審査は、2024年10月1日の申請受付分から「JIS Q 15001:2023」に準拠した構築・運用指針に基づいて行われています。ISMS認証の規格は、現在「ISO/IEC 27001:2022」です。個人情報保護法は、その後の改正法が2017年5月と2022年4月に全面施行されています。
最近、どのような企業でも取り入れられているプライバシーマーク(Pマーク)やISMSには、どのような違いがあるのでしょうか?プライバシーマーク(Pマーク)とは、Pマークとも呼ばれ、個人情報の保護に関して一定の要件を満たした事業者や法人に対して、一般財団法人日本情報経済社会推進協会 (JIPDEC) によって使用を認められた登録商標のことを言います。
ISMS(ISO27001/ISMS)とは、国際標準規格 (ISO/IEC27001:2013、日本工業規格 JISQ27001:2014)による規格で、情報資産を様々な脅威から守ることを目的とし、リスクを軽減させるための総合的な情報セキュリティ・マネジメントシステムのことを言います。2005年4月1日に「個人情報保護法」が施行されてから、個人情報等の機密情報漏えい問題などがメディアでも積極的に報じられるようになり、企業や団体だけではなく、個人個人が情報セキュリティーに対する関心が高くなったということもあり、規格取得を求める企業が非常に多くなりました。
また、最短で最適なPマーク取得をサポートを行う「プライバシーマーク(Pマーク)取得支援サービス」を活用しての取得が活発になったこともあり、近年は益々増加傾向にあります。
この記事のポイント
- ISMSを取得しても、必ずしもPマークの取得をしなければならないわけではなく、それぞれの規格は異なった目的を持っている
- Pマークの対象は個人情報(従業員の個人情報も含む)で更新は2年ごと、ISMSの対象は適用範囲内のすべての情報資産で、毎年の継続審査と3年ごとの再認証の審査が必要
- 個人に関する情報を多く取り扱う場合(B to C)はPマーク、社外との機密情報や技術情報などを多く取り扱う場合(B to B・B to G)はISMSがおすすめ
- 規格を取得することだけが目的では意味がなく、取得後も定められた対象への要求を遵守することが重要
ISMSを取得するとプライバシーマーク(Pマーク)が必要?
ISMSを取得すると、必ずしもプライバシーマーク(Pマーク)の取得をしなければならないというわけではありません。どちらの規格を取得しても、きちんと定められたルールに従って運用していくことができれば、問題はありませんし、反対にどちらか一方を取得したからと言って、片方が不要になるというわけでもありません。それぞれに異なった目的を持っていますので、まずは企業や組織の現状の業務の実施状況から見て、大幅に手順の改定を行わずに運用することができる規格の取得に重点を置くべきでしょう。
もちろん、両方取得をすれば、企業のアピールとしては効果的ですが、同じセキュリティ系のマネジメントシステムですので、それぞれの規格の違いを理解したうえで、無駄のない情報セキュリティ対策を講じることが大切です。
どちらを優先的に取得すべきか分からないという場合には、「プライバシーマーク(Pマーク)取得支援サービス」などを活用すれば、業種や規模に合致したルールや運用を的確に判断してもらうことができますので、合格までの道のりが非常に短くなり、企業の作業の負荷や設備投資を最小限に留めることができます。業務の効率化だけでなく、コストの削減を図ることが可能となりますので、そのようなサービスを活用するのも一案でしょう。現状の業務の実施状況などから、規格取得のために大幅な手順の改定を行うことは難しいなど、改定が可能な範囲などについても客観的な判断をしてもらうことができるため、ルール違反の温床や、作業ミスを生み出してしまうような危険を避けることができるというメリットもあります。
それぞれの規格では
それぞれの規格は、情報セキュリティを遵守するという大きな括りでは同じ意味をなしていますが、Pマークでは、規格が求めている対象が個人情報であり、企業内のすべての個人情報だけでなく、従業員の個人情報も含まれています。
また、求められることは個人情報の取得はもちろん、それらの利用や共同利用、委託や提供、安全管理、開示等要求対応、苦情対応など、個人情報保護法を包括する厳格な取り扱いなどが要求され、更新頻度は2年ごとになります。
対して、ISMSの対象は、適用範囲内のすべての情報資産で、ハードやソフトはもちろん、当然個人情報も含まれています。企業全体ではなく、主に事業所単位や、部門単位などの組織が対象となります。求められることは、主に次の3つの維持や、情報資産の重要性、リスクに応じた適切な情報セキュリティが求められます。
- 取り扱っている情報がアクセスを認可された者だけが、アクセスすることができる「機密性」
- 情報や情報の処理方法が正確かつ完全であることを保護する「完全性」
- システムが継続して稼働できる能力「可用性」
ISMSの更新頻度は、毎年の継続審査と3年ごとの再認証の審査が必要となります。このように、それぞれの規格がそもそも求めていることや目的が異なるため、企業がとるべき対策や対応は大きく異なってくるのです。
| 項目 | プライバシーマーク(Pマーク) | ISMS |
|---|---|---|
| 対象 | 個人情報(企業内のすべての個人情報だけでなく、従業員の個人情報も含まれる) | 適用範囲内のすべての情報資産(ハードやソフトはもちろん、当然個人情報も含まれる) |
| 求められること | 個人情報の取得、利用や共同利用、委託や提供、安全管理、開示等要求対応、苦情対応など、個人情報保護法を包括する厳格な取り扱い | 機密性・完全性・可用性の維持や、情報資産の重要性、リスクに応じた適切な情報セキュリティ |
| 更新頻度 | 2年ごと | 毎年の継続審査と3年ごとの再認証の審査 |
Pマークでは、求められる文書や成果物には一定の決まりがありますので、それほど必要としていない文書であっても作成しなければならない場合がありますが、ISMSの場合には手順や決まりがないため、セキュリティレベルやルールの取り決めから始めなければなりません。反面、Pマークよりも企業に合った運用が可能であるとも言えるでしょう。
どちらを取得するべき?
情報セキュリティに関する規格を取得する際に、PマークとISMSのどちらを取得すべきかを悩まれる企業や組織は大変多く見られます。
そのような場合には、その企業や組織が、事業活動の中で主にどのような情報資産や個人情報を取り扱うことが多いのか、重点を置いて考えれば良いでしょう。
プライバシーマーク(Pマーク)とは、主に事業活動の中で個人に関する情報を多く取り扱っている場合におすすめです。
一方ISMSでは、適用範囲内の全ての情報資産全般が対象になりますので、個人情報は社内の情報程度ではあるものの、主に社外との機密情報や技術情報などを多く取り扱っているという場合に取得しておきたい規格です。
プライバシーマーク(Pマーク)の場合、「B to C/Business to Consumer 」が主体であり、ISMSの場合、「B to B/Business to Business」あるいは「B to G/Business to Government」が主体となっているということになります。これらを踏まえたうえで、本来取得しなければならない規格を選択することができますが、最も重要なことは、いま自身の企業や組織に求められているものは何かをよく考え、それぞれの規格の目的を認識したうえで選択し、それぞれのルールや手順に従って、実行していくことが大切です。企業の状況によって、規格取得にかかる期間などは異なる場合がありますので、プライバシーマーク(Pマーク)取得支援サービスなどを活用することで、さらにスムーズな取得が可能となります。
| 規格 | おすすめの場合 | 主体 |
|---|---|---|
| プライバシーマーク(Pマーク) | 主に事業活動の中で個人に関する情報を多く取り扱っている場合 | B to C/Business to Consumer |
| ISMS | 主に社外との機密情報や技術情報などを多く取り扱っている場合 | B to B/Business to Business B to G/Business to Government |
特に、どちらか一方の規格が社会的評価が低いということはなく、国際標準(ISO)になった事で、どちらの規格も今後、さらに評価が高まっていくでしょう。
一見、同じような規格にも思えるプライバシーマーク(Pマーク)とISMSですが、どちらの規格にもそれぞれ重要な役割があり、規格を取得することに向けての手順の見直しや準備の際には、法人単位であっても、組織単位であっても、それぞれが手元にある情報をどのように扱うのかについて、いま一度考え直すことができる良い機会を与えられるでしょう。従業員の個人情報なども、これまで以上に厳格に取り扱うようになり、個人個人の意識も大きく変わるはずです。どちらの規格においても、情報保護における法的な要求事項のほかに、契約に盛り込まれた要求事項は必ず遵守しなければなりません。
規格を取得することだけが目的では、意味がありません。最も重要なことは、規格を取得した後にも、安全対策や適切な個人情報の取り扱いなど、定められた対象への要求を遵守することです。2~3年毎の定期的な更新やルール手順の見直しなどを怠ることなく、常に誠実な対応が求められます。情報セキュリティに対する意識の高さや品質を維持するためにも、今後は一層、プライバシーマーク(Pマーク)やISMSの取得が、企業や組織の信頼度を高めるための重要な規格となることは、間違いないでしょう。

✅ 株式会社UPFの実績・特徴
- 多くの企業様への支援実績
- 業界トップクラスのPマーク・ISMS取得コンサルティング会社
- 費用:Pマーク・ISMSとも、取得できなかった場合は全額返金
- プライバシーマーク(Pマーク)審査機関(JIPDEC)の現役審査員が在籍
- 全国対応・完全リモート対応でどこからでも相談可能
- Pマーク・ISMS・AIMS(ISO/IEC 42001)・TISAXのワンストップ支援
【2026年10月1日現在の注記】
株式会社UPFの支援実績は、累計5,695社です(うちPマーク4,261社、ISMS 1,199社、TISAX 110社〈2026年9月時点〉)。数字の定義と集計時点は「UPFの支援実績・継続率などの数字の定義と根拠」をご覧ください。
Pマーク新規取得の支援費用は49万円〜(税抜)で、取得時・更新時ともに全額返金保証が付いています。
ISMS新規取得の支援費用は65.8万円〜(税込)の一括料金です。取得後から次回更新までのサポートは無料で、取得できなかった場合は全額返金します。期間は最短5ヶ月が目安です。
📞 まずは無料相談を。お問い合わせはこちら
よくある質問(FAQ)
Q. ISMS認証取得にかかる期間はどれくらいですか?
A. 一般的に8〜15ヶ月程度です。株式会社UPFでは業界トップクラスの実績で最短ルートのサポートを提供しています。
Q. ISMSとPマークの違いは何ですか?
A. ISMSはISO国際規格に基づく情報セキュリティ全般の認証、PマークはJIS規格に基づく日本独自の個人情報保護認定制度です。
Q. ISMS認証のコンサル費用は?
A. 業界相場100万円〜300万円のところ、株式会社UPFは業界最安水準で全面サポート。まずは無料相談でお問い合わせください。
株式会社UPFについて(2026年10月1日時点)
株式会社UPFは、プライバシーマーク(Pマーク)・ISMS(ISO/IEC 27001)・AIMS(ISO/IEC 42001)・TISAXなどの認証の取得・運用支援と、セキュリティ監査、AI利用ガイドラインの策定支援を行う情報セキュリティの専門会社です。
- 創業:2005年5月(認証取得支援は2009年から)
- 支援実績:累計5,695社(うちプライバシーマーク4,261社、ISMS 1,199社)
- 継続率:95%(2020〜2026年平均。初めてUPFを利用したお客様が、次回の更新もUPFに依頼した割合)
- 体制:プライバシーマーク審査機関(JIPDEC)の現役審査員が在籍(自らがコンサルティングを担当する企業の審査は行いません)。年間2,000件を超える審査関連の情報が社内に集まります
- 自社でも取得:プライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701
- 拠点:東京(本社)・名古屋・福岡。全国の企業に対応
- 数字の定義と根拠:UPFの支援実績・継続率などの数字の定義と根拠
この記事を書いた人

株式会社UPF
同じテーマの記事はこちら

株式会社スタメンが運営する「Watchy」に、弊社がPマーク取得のおすすめ相談先として紹介されました
このたび、株式会社スタメンが運営するIT資産管理・情報漏洩対策ツール「Watchy(ウォッチー)」のコラムにて、弊社がPマーク取得の相談先として紹介されました。 ■ 掲載メディア […]

「破られる前提」で備える時代へ——PHPの深刻な脆弱性(php2shell)とAI時代のサイバー攻撃について、私が考えたこと
2026年10月、サーバー側の言語が判明しているWebサイトの約7割で使われるPHPに、認証なしで外部からコードを実行され得る深刻な脆弱性(php2shell、CVSS 9.2)が公表され、国内外でサイト停止が相次ぎました。10年以上潜んでいた穴の攻撃経路をAIが突き止めた今回の件から、企業が「破られる前提」で備えたいことを、情報セキュリティの支援会社の代表として考えます。 […]
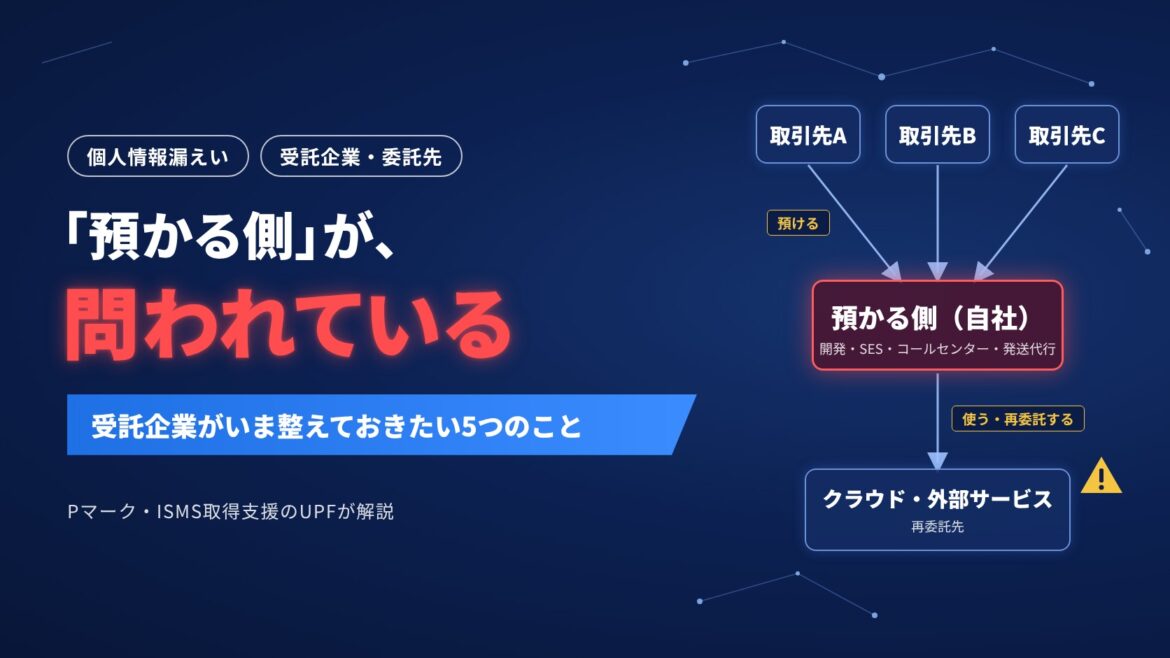
「預かる側」が問われている——委託先経由の漏えいが相次ぐなか、受託企業がいま整えておきたい5つのこと
日本経済新聞が随時更新している個人情報漏えいの公表企業一覧(2026年10月20日更新時点の78本)を見出しで確認すると、委託先・外部サービスなど、自社の外にある事業者の関与が示されたものが22本ありました。一つの攻撃が多数の公表につながる「連鎖」を踏まえ、取引先から個人データを預かる受託企業がいま整えておきたい5つのことを、個人情報保護委員会の資料をもとに整理します。 […]
《事例紹介動画のお知らせ》多機能素材「αGEL」や曲面印刷を手がける株式会社タイカ様にお話を伺いました
このたび、弊社公式YouTubeチャンネル「Pマーク&ISMS取得相談窓口」にて、株式会社タイカ様の事例紹介動画を公開いたしました。 ■ 動画タイトル 【株式会社UPF:事 […]
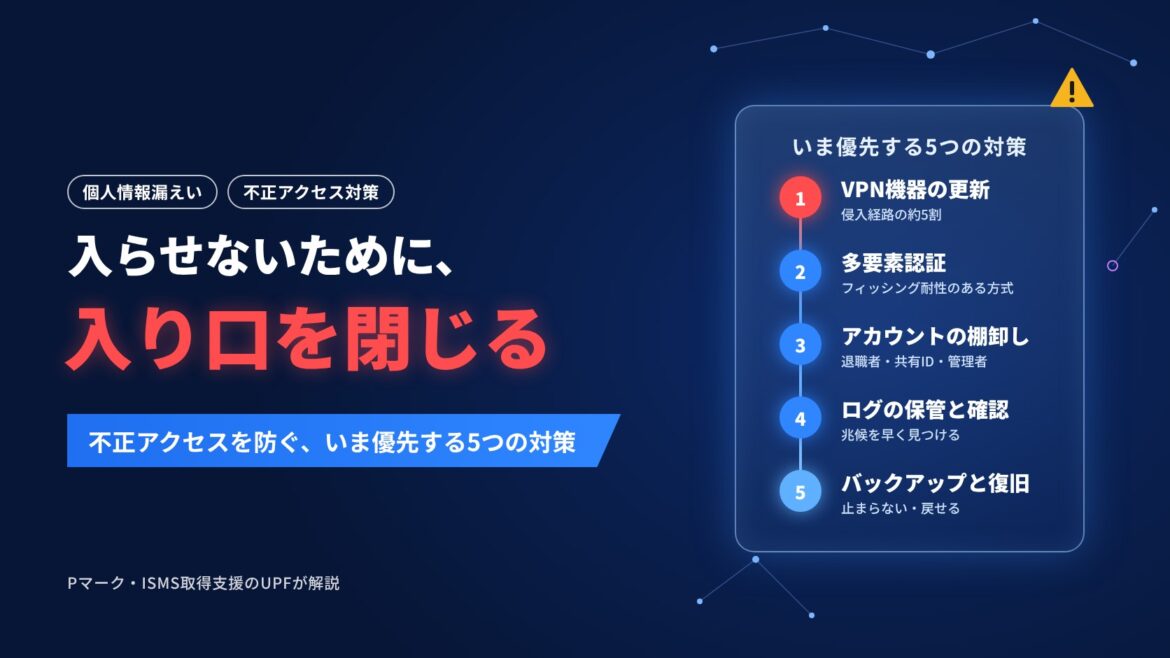
「入らせない」——侵入経路の約5割はVPN機器。不正アクセスを防ぐために、いま優先する5つの対策
2026年上半期のランサムウェア被害報告は123件で半期として最多、被害組織の約6割は中小企業、侵入経路の約5割はVPN機器(警察庁)。個人情報保護委員会と警察庁の資料をもとに、不正アクセスを防ぐためにいま優先する5つの対策をまとめた、連載の最終回です。 […]
